Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/himazawa/bento
Container-SicherheitExploitationReverse EngineeringInformationsbeschaffungWebsicherheitCTFPenetrationstests
GitHubhimazawa/bento

bento

Bento Toolkit ist ein minimaler, auf Fedora basierender Container für Penetrationstests und CTF mit der schönen Ergänzung von GUI-Anwendungen.

Repository anzeigen
76647vor 5 JahrenVon Kitploit geprüft
Teilen

Diese Software ist experimentell, aber wir nehmen Vorschläge und Beiträge an

Bento Toolkit für PT und CTF

Ein Bento (弁当, bentō) ist eine einzelne Portion zum Mitnehmen oder selbst verpackte Mahlzeit japanischen Ursprungs.

Bento Toolkit ist ein einfacher und minimaler Docker-Container für Penetrationstester und CTF-Spieler.

Es hat die Portabilität von Docker mit dem Zusatz von X, sodass Sie auch GUI-Anwendungen (wie Burp) ausführen können.

Voraussetzungen

Um Bento auszuführen, benötigen Sie Docker und einen Xorg-Server auf Ihrem Host-Rechner. Unter Windows können Sie vcxsrv, xming, cygwin verwenden.

Wir haben diese Konfiguration mit vcxsrv und cygwin getestet.

  • vcxsrv: starten Sie einfach XLaunch und folgen Sie der Einrichtung
  • cygwin: Sie müssen zuerst xorg installieren, dann starten Sie XLaunch.

Installation mit Docker

  • git clone https://github.com/higatowa/bento && cd ./bento
  • Erzeugen Sie ein Schlüsselpaar und legen Sie authorized_keys mit Ihrem öffentlichen Schlüssel in ./keys ab.
  • docker build -t bento .
  • Da wir X an unsere Maschine weiterleiten müssen, müssen wir zuerst dessen IP ermitteln und dann ausführen: docker run --cap-add=NET_ADMIN --device /dev/net/tun --sysctl net.ipv6.conf.all.disable_ipv6=0 -p 22:22 -d bento
  • Verbinden Sie sich per SSH mit der Docker-Maschine und leiten Sie Port 6000 (Xorg) weiter mit ssh -R 6000:localhost:6000 -L 8080:localhost:8080 tamago@bentoip
  • Beim ersten Login werden Sie aufgefordert, das Passwort zu ändern.

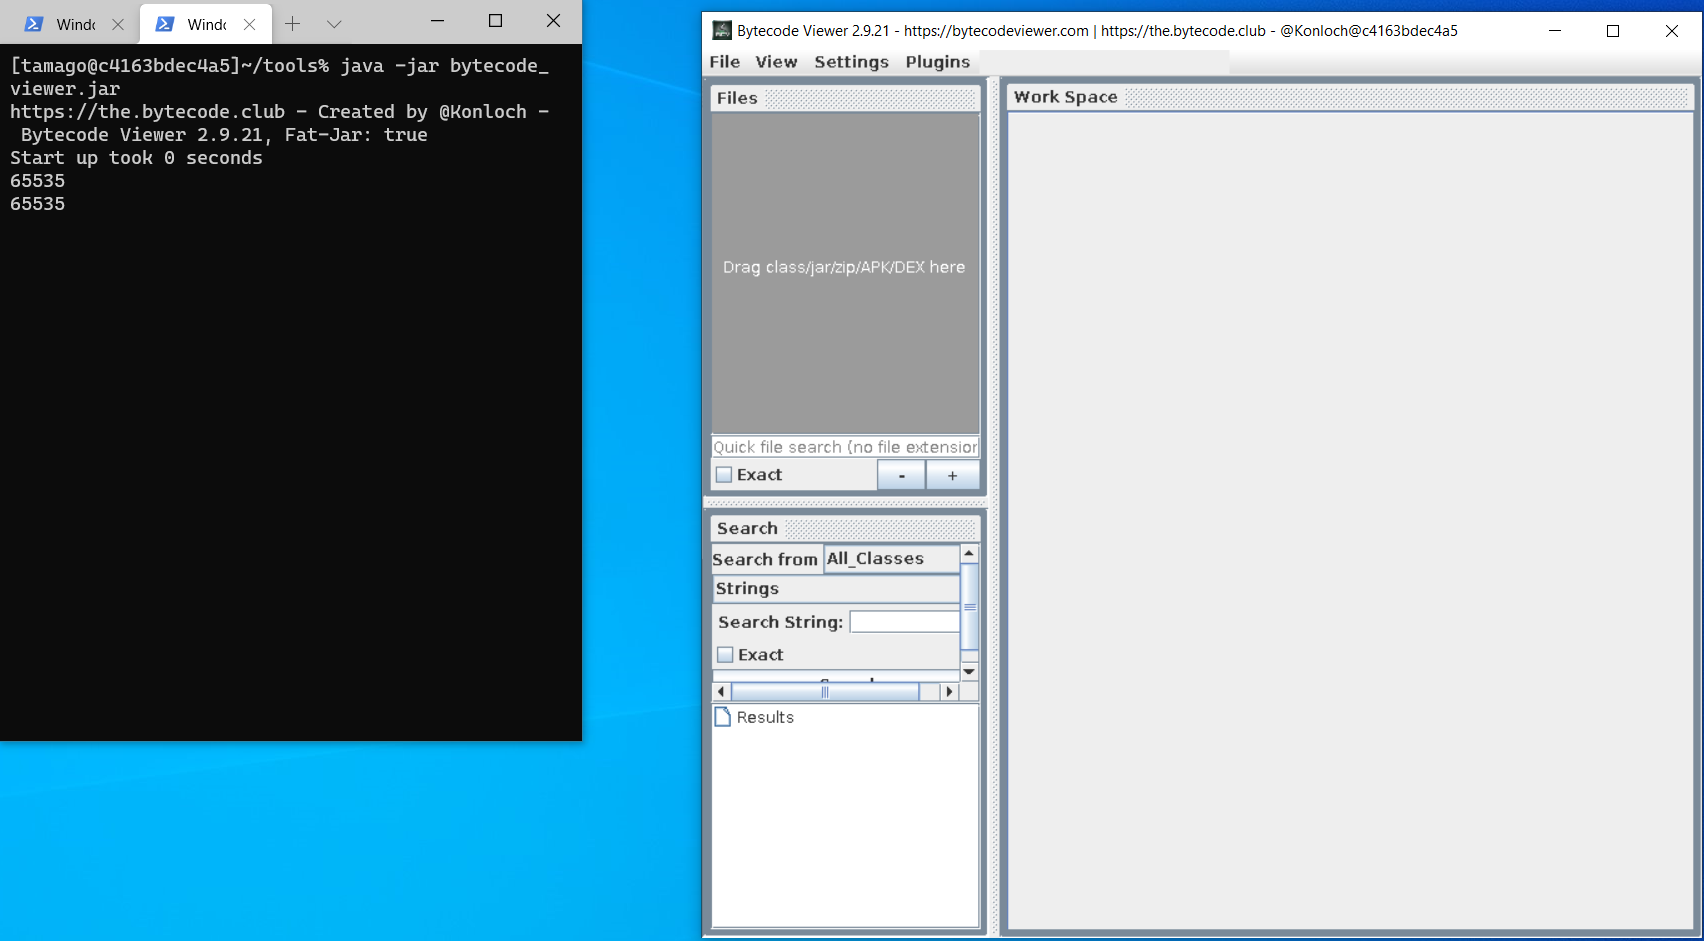
Für GUI-Tools führen Sie sie einfach vom Terminal aus:
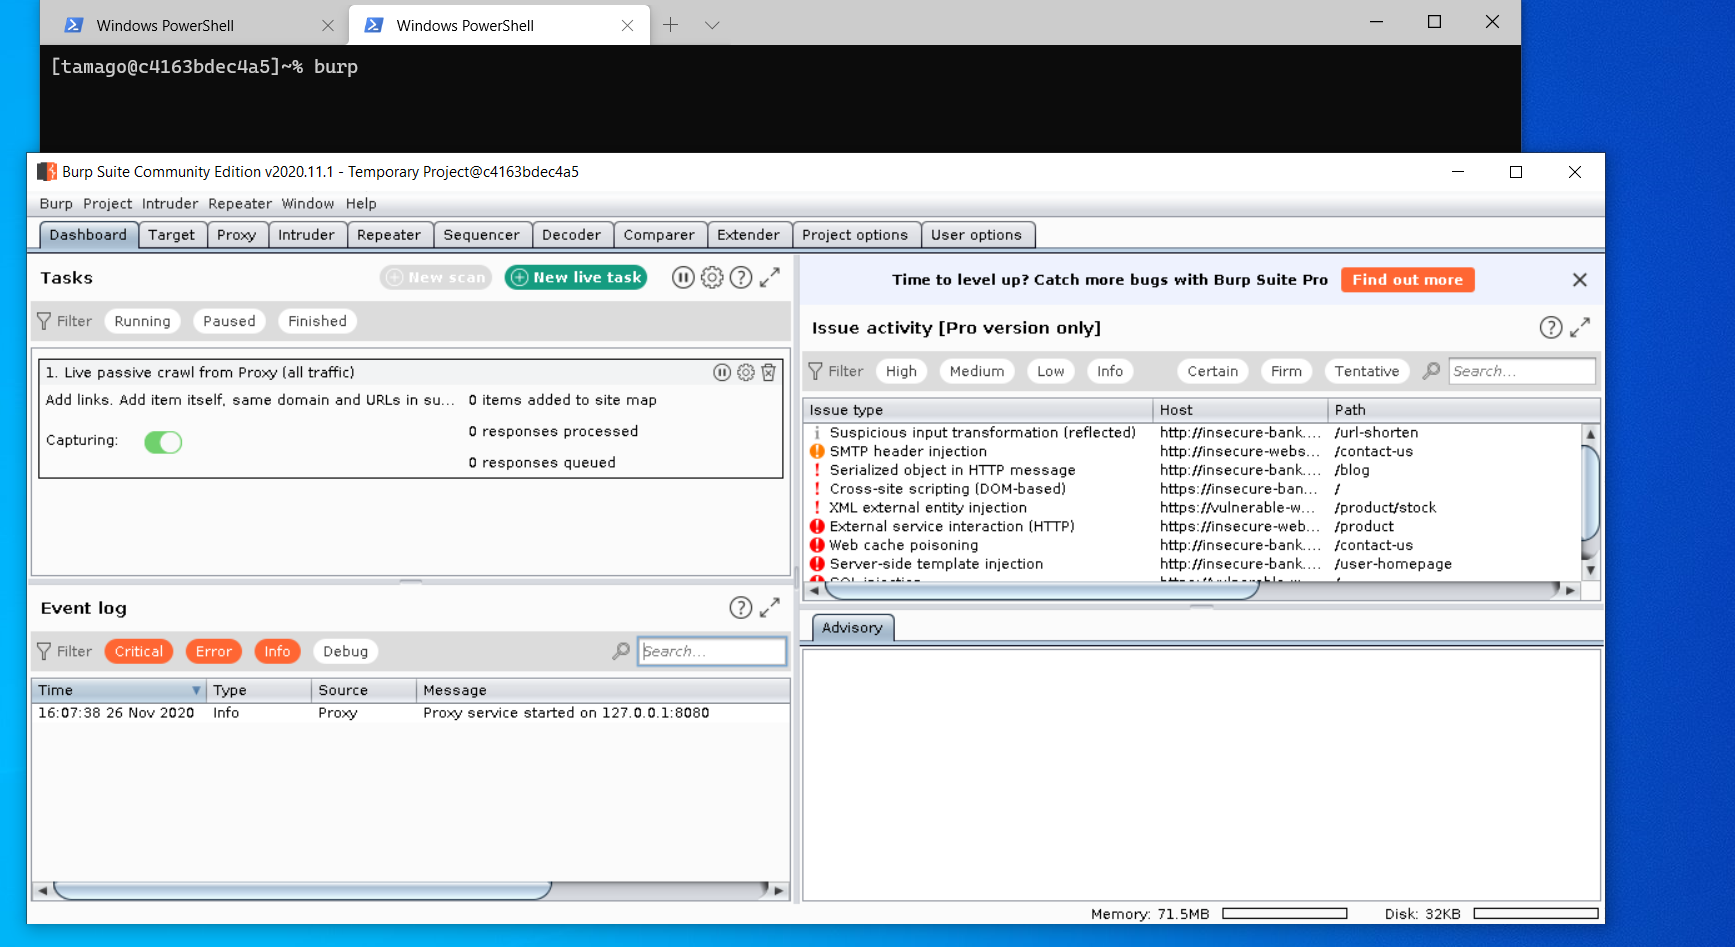
brup

bytecode vierwer

Installation mit Docker Compose

Um mehrere Instanzen von Bento schnell bereitstellen zu können, haben wir uns entschieden, eine docker-compose-Datei zu schreiben.

Dies dient nicht nur dem Stil, sondern wir haben auch ein kollaboratives Pad, codimd, hinzugefügt.

Während unserer Arbeit müssen wir Informationen über das Ziel teilen, daher haben wir beschlossen, die Lösung, die wir täglich verwenden, in Bento zu implementieren.

Das Pad ist standardmäßig auf Port 3000 verfügbar.
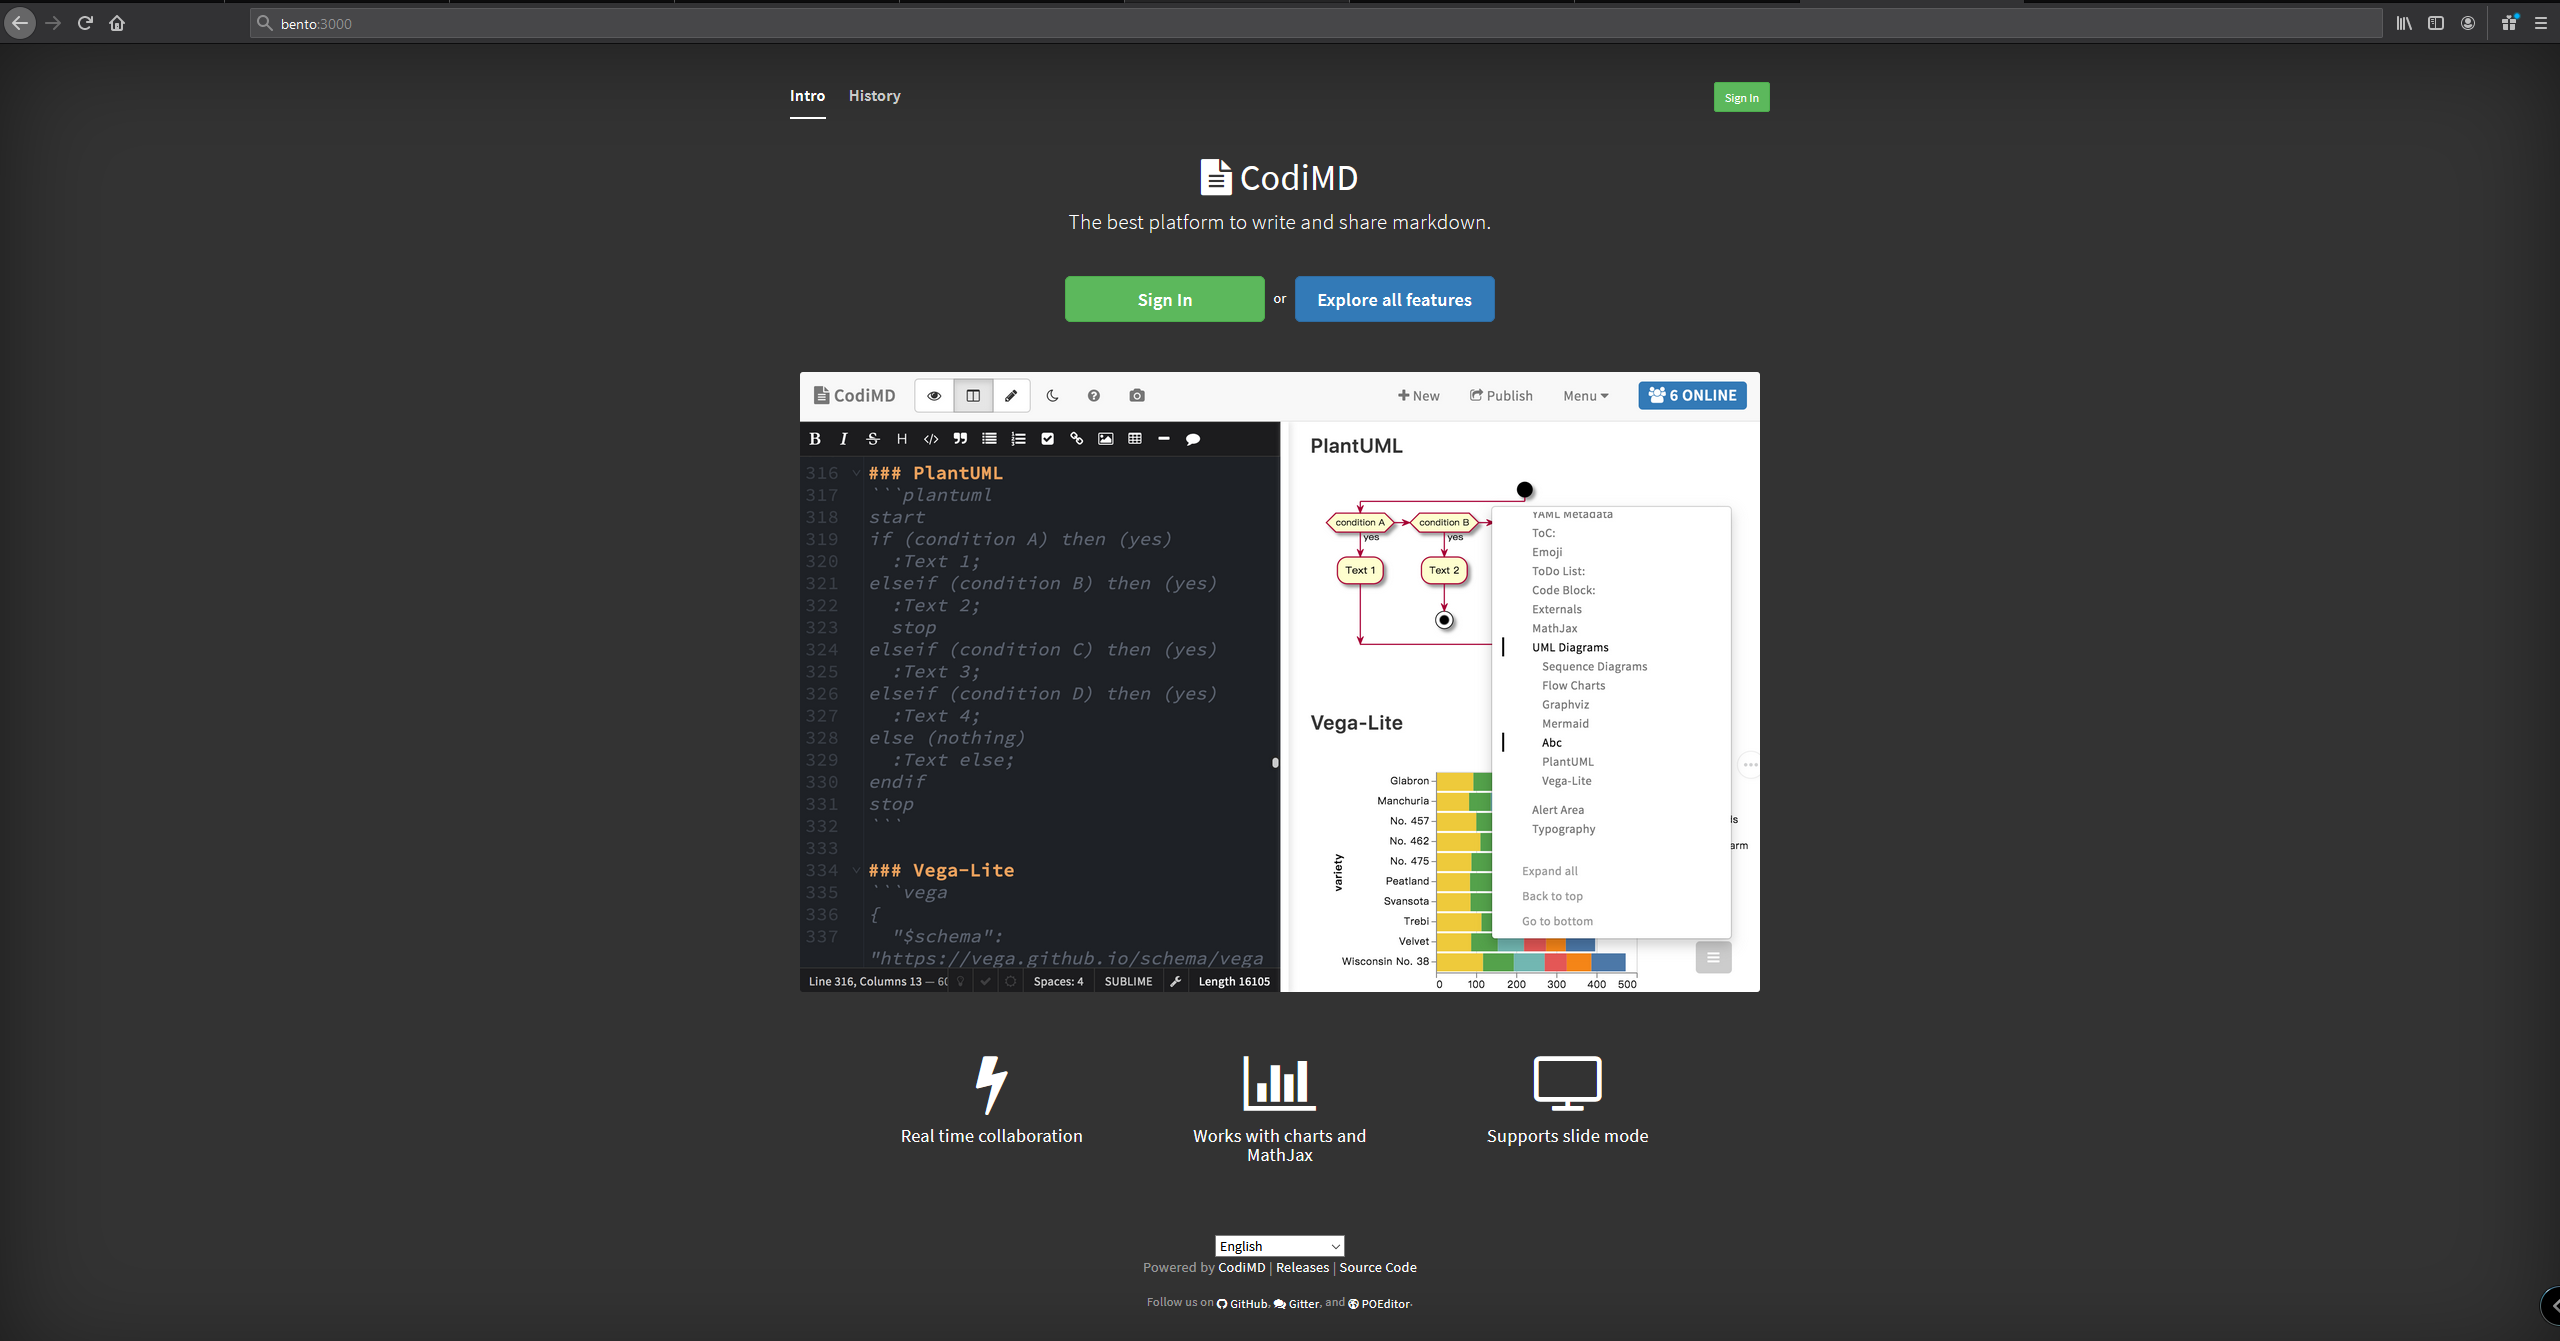
codimd

Ersetzen Sie die Schritte 3 und 4 des Kapitels Installation mit Docker durch:

docker-compose build und docker-compose up

im Projektverzeichnis.

Wenn Sie nur bento ohne codimd bereitstellen möchten:

docker-compose up bento

Bekannte Probleme

  • Burp eingebetteter Browser funktioniert nicht, wenn er als Benutzer ausgeführt wird. Wir haben dies in Issue #3 behandelt. Wir haben das Problem gefunden und während wir darauf warten, dass das Portswigger-Team es behebt, haben wir einen kleinen Workaround geschrieben. Führen Sie einfach /home/tamago/burp_fix/burp_fix.sh als root aus, und es wird das Problem beheben.

Aktuelle Werkzeuge und Dienstprogramme

Wir mögen keine aufgeblähten Distributionen, daher halten wir diesen Container so minimal wie möglich und fügen nur Werkzeuge hinzu, die für Web- und Infrastruktur-PT und CTF nützlich sind. Aber denken Sie daran, wir sind immer offen für Vorschläge.

Hier ist eine Liste von Werkzeugen und Dienstprogrammen:

  • codimd
  • Burp Suite
  • gobuster
  • SecLists
  • odat
  • impacket
  • sqlmap
  • sqlplus,
  • mysql-client
  • openvpn
  • bytecode-viewer
  • ghidra
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    260
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →