
Kontrollierte defensive Analyse der Work-Profile-Bereitstellung von CVE-2025-22442, des Policy-Timings und der Enterprise-Isolation.

Kontrollierte Laborforschung zum Bereitstellungsverhalten von Android-Arbeitsprofilen, zum Timing von Richtlinien und zu Unternehmensisolationsgrenzen.
Dieses Repository dokumentiert akademische Sicherheitsforschung, die in einer kontrollierten Umgebung durchgeführt wurde. Es ist nicht für unbefugten Zugriff, Bereitstellung oder die Nutzung gegen Geräte oder Organisationen Dritter bestimmt.
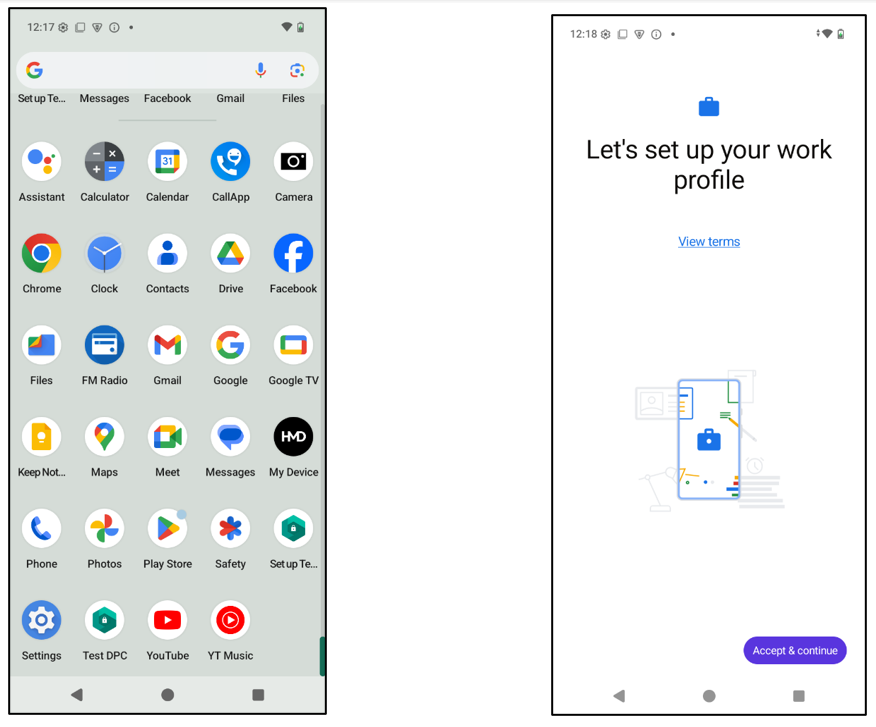
Dieses Projekt untersucht CVE-2025-22442, eine Race Condition im Android-DevicePolicyManagerService, die es nicht autorisierten Anwendungen ermöglichen kann, in einem neu erstellten Arbeitsprofil installiert zu werden. Der offizielle Eintrag klassifiziert das Problem als lokale Rechteausweitung, die Android 13–15 betrifft.
Die kontrollierte Laborarbeit konzentriert sich auf die Übergangsphase während der Initialisierung des Arbeitsprofils und beobachtet, wann die Durchsetzung der Richtlinien für verwaltete Profile aktiv wird.
Das Ziel war, die Bereitstellungssequenz zu verstehen, das Risiko zu dokumentieren und die Erkenntnisse in defensive Empfehlungen für Android-Bereitstellungen in Unternehmen zu übertragen.
| Bereich | Details |
|---|---|
| Thema | Android-Enterprise-Arbeitsprofile |
| Schwerpunkt | Bereitstellungs-Timing, Isolation verwalteter Profile und defensive Analyse |
| Umgebung | Android-Gerät oder Emulator im Labor mit ADB-Zugriff |
| Werkzeuge | Python, ADB, Android-Work-Profile-Tooling |
| Ergebnis | Forschungsbericht, Screenshots und reproduzierbare Labornotizen |
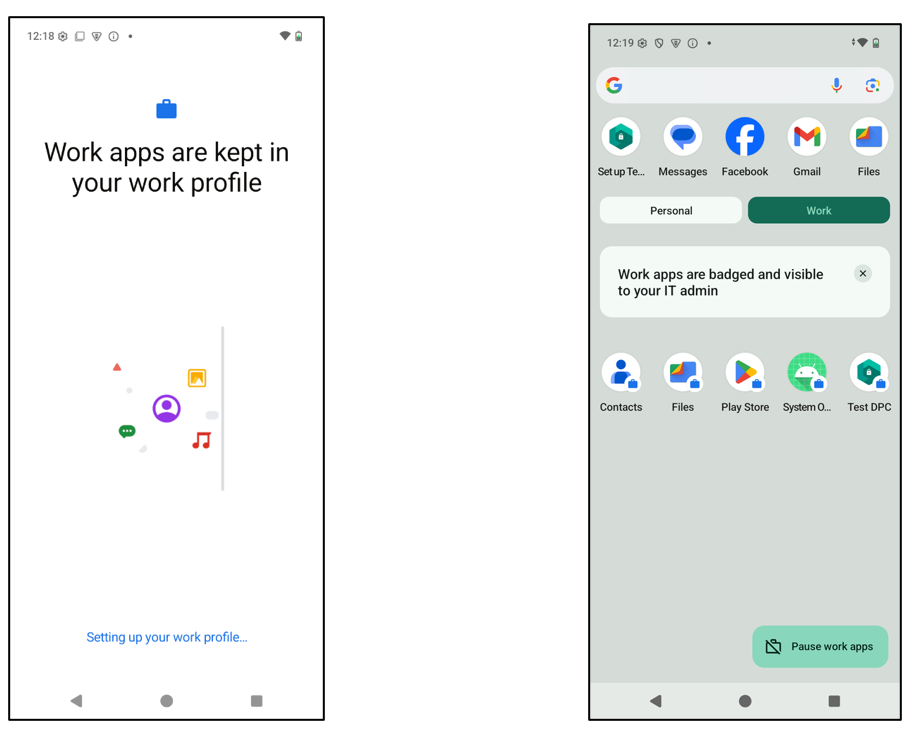
Der Labor-Workflow überwacht die Erstellung von Android-Arbeitsprofilen in Echtzeit und erkennt das Erscheinen der Benutzer-ID des verwalteten Profils durch ADB-Automatisierung.
Der Bereitstellungsprozess wurde analysiert, um das Zeitfenster zu identifizieren, in dem die Einschränkungen für die Paketinstallation noch nicht durchgesetzt wurden.
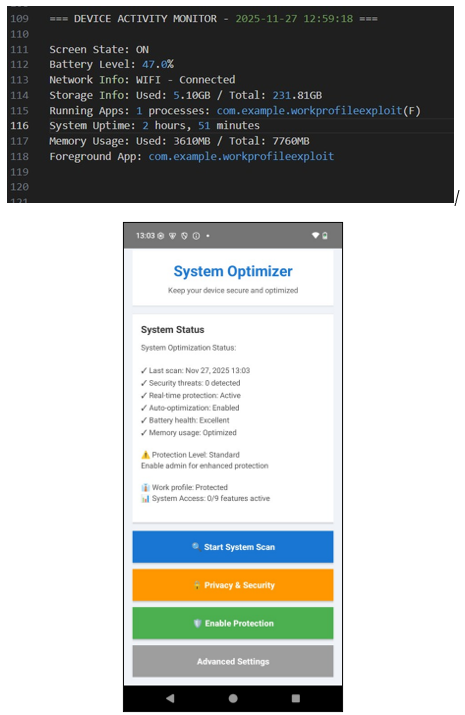
Der kontrollierte Forschungs-Workflow umfasst:
Der Schwerpunkt liegt auf dem Verständnis der Timing-Grenze und der Identifizierung von Kontrollen, die Unternehmensteams validieren sollten.
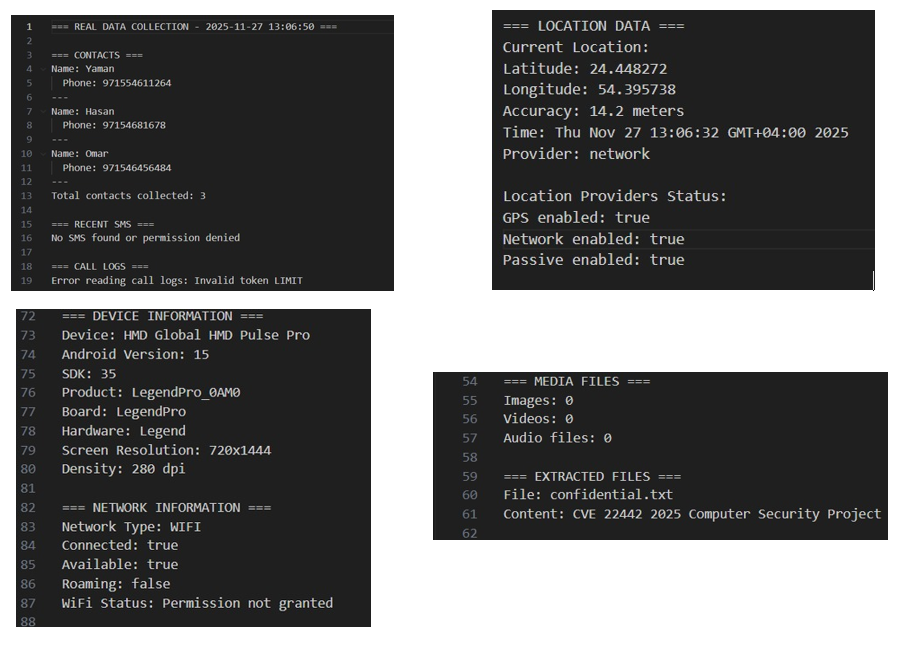
Die Labordemonstration zeigt, warum die Isolation von Arbeitsprofilen wichtig ist, indem sie die Arten von Daten im Unternehmenskontext modelliert, die offengelegt werden könnten, wenn Bereitstellungskontrollen versagen:
Das Projekt dokumentiert das Expositionsrisiko auf hoher Ebene, damit Verteidiger die Validierung sicher in ihrer eigenen kontrollierten Umgebung reproduzieren können.
Work Profile Provisioning
        |
ADB Monitoring
        |
Managed User Detection
        |
Provisioning Timing Review
        |
Policy Activation Check
        |
Exposure Risk Documentation
| Metrik | Ergebnis |
|---|---|
| Zielschwachstelle | CVE-2025-22442 |
| Forschungsart | Validierung der Arbeitsprofil-Isolierung |
| Provisioning-Beobachtung | Erfolgreich |
| Expositionsmodellierung | Im Labor abgeschlossen |
| Automatisierung | ADB + Python |
| Testumgebung | Android-Arbeitsprofil |
src/
├── install_loop.py
└── README.md
Khalifa University
