

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/h1d3r/gpu_shellcode
Post-ExploitationRed TeamingPayload-EntwicklungAdversarial-Angriff
GitHubh1d3r/gpu_shellcode

GPU_ShellCode

Verbirgt reflektive Payloads im GPU-Speicher über CUDA-APIs, löscht den Host-Speicher während des Ruhezustands und verwendet einen VEH-Handler, um ausführbaren Speicher wiederherzustellen, wodurch die Speicherforensik umgangen wird.

Repository anzeigen
3203332vor 4 JahrenVon Kitploit geprüft
Teilen

GPU-Poisoning; verstecke den Payload im GPU-Speicher.

Nach meinem älteren Repo, in dem ich die Thread-Beschreibung verwendet habe, um den Payload zu verstecken, wollte ich einen neuen Weg finden, also nutze ich jetzt den nividia-GPU-Speicher über CUDA-APIs, um Speicher zu allokieren, zu beschreiben und freizugeben, wenn der Payload nicht mehr im Speicher vorhanden sein muss.

Schritte:

1- Zuerst müssen wir einige Strukturen einrichten und initialisieren / und unseren ve handler ausführen.

2- Zweitens führen wir den stageless Payload aus. Wir müssen stageless verwenden, um zu wissen, wo die Reflection landen wird (ich verwende Cobalt Strike, das den DLL-Reflective-Loader nutzt). Uns interessiert nur die 2nd stage, denn das ist der eigentliche Payload. Ich habe zu diesem Schritt keine Tricks hinzugefügt, nur ein virtualalloc und einen rwx-Abschnitt.

3- Wenn der Payload nun schläft, kopieren wir den Payload in den GPU-Speicher und entfernen den Payload aus dem echten Speicher.

4- Wenn der Schlaf beendet ist, behandelt der veh die Exception (EXCEPTION_ACCESS_VIOLATION), indem er die Speicherberechtigungen auf PAGE_EXECUTE_READWRITE zurücksetzt und den Payload aus dem GPU-Speicher wieder an seinen Platz bringt.
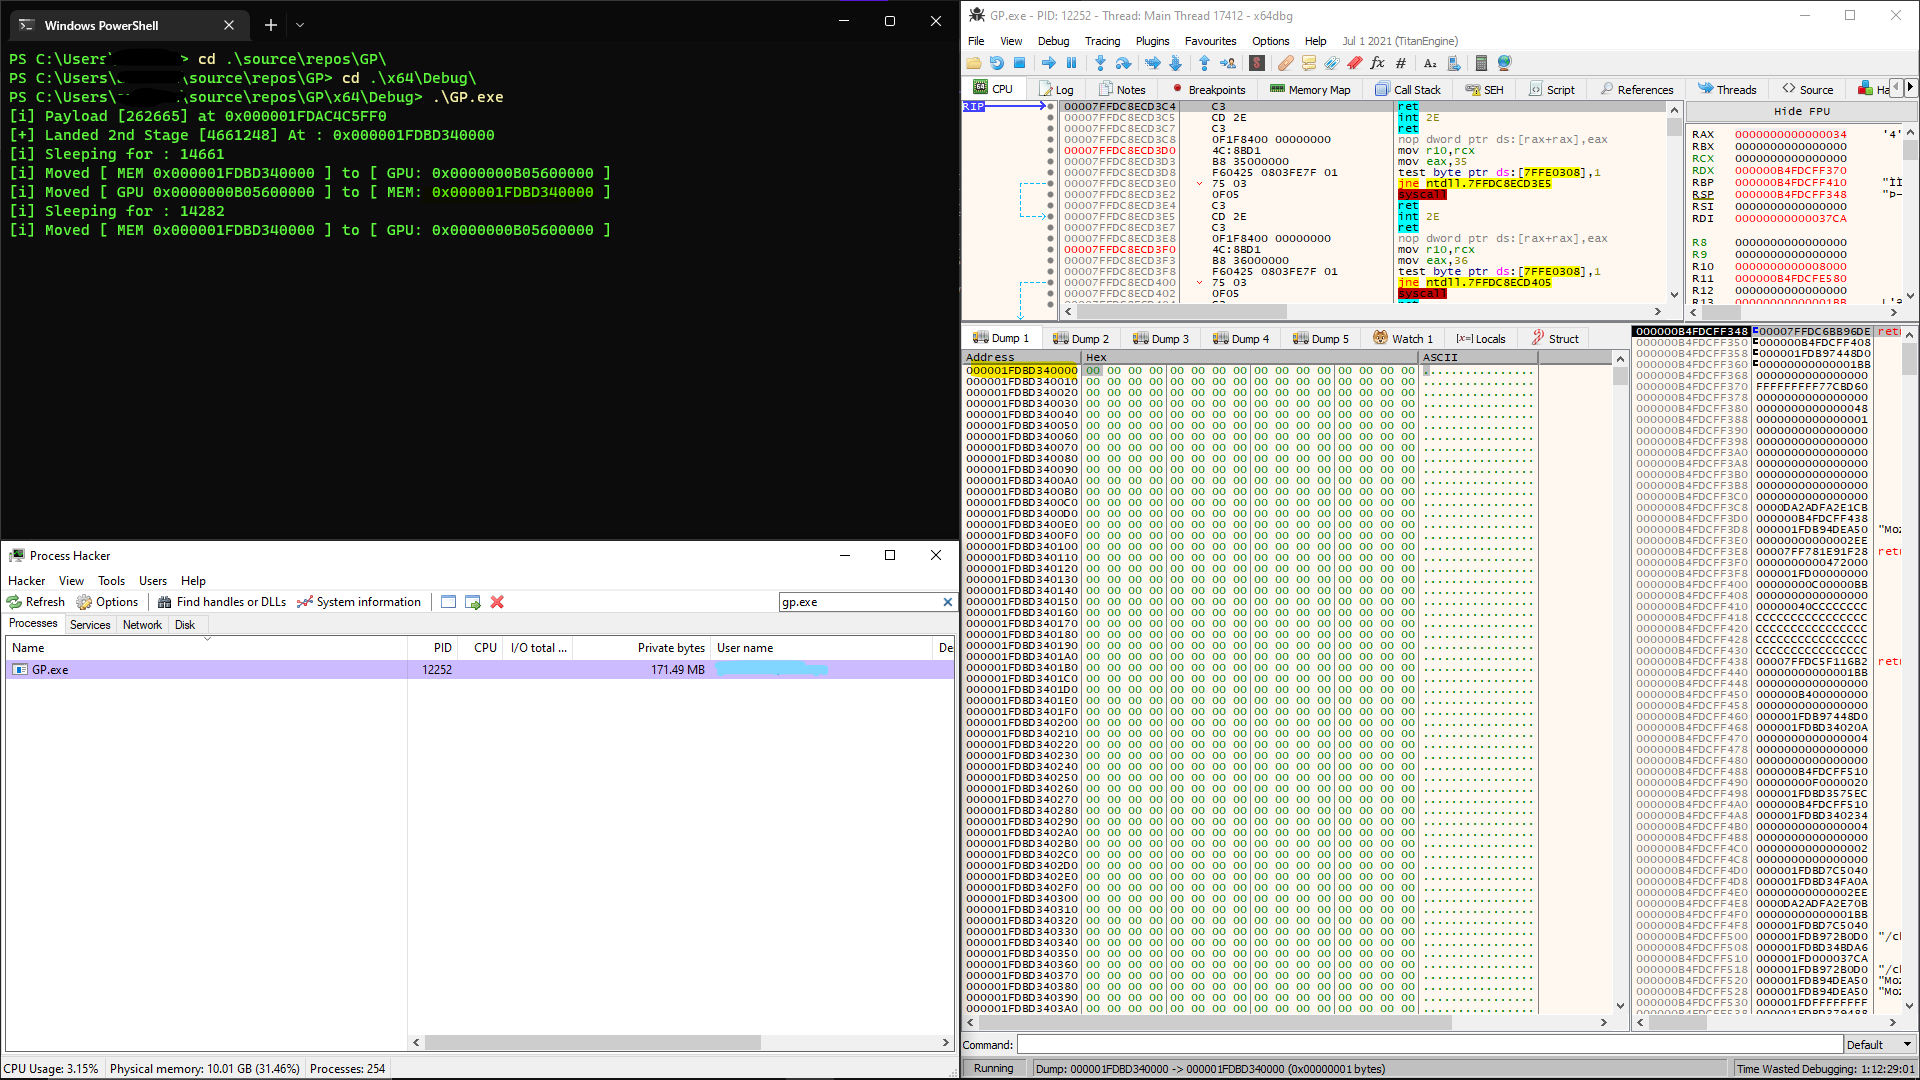

Demo:

img

Danke an: vxunderground papers


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    396
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    257

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





