

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
USP — Richtet Persistenz auf einem Linux-System ein, indem eine udev-Regel erstellt wird, die die Ausführung einer angegebenen Payload (Binärdatei oder Skript) auslöst. | Kitploit
Tools/GitHubGitHub/grahamhelton/usp
Privilege EscalationPersistenzmechanismenPost-ExploitationRed TeamingPayload-Entwicklung
GitHubgrahamhelton/usp

USP

Richtet Persistenz auf einem Linux-System ein, indem eine udev-Regel erstellt wird, die die Ausführung einer angegebenen Payload (Binärdatei oder Skript) auslöst.

Repository anzeigen
1532234vor 2 JahrenVon Kitploit geprüft
Teilen

USP

image

Funktionen

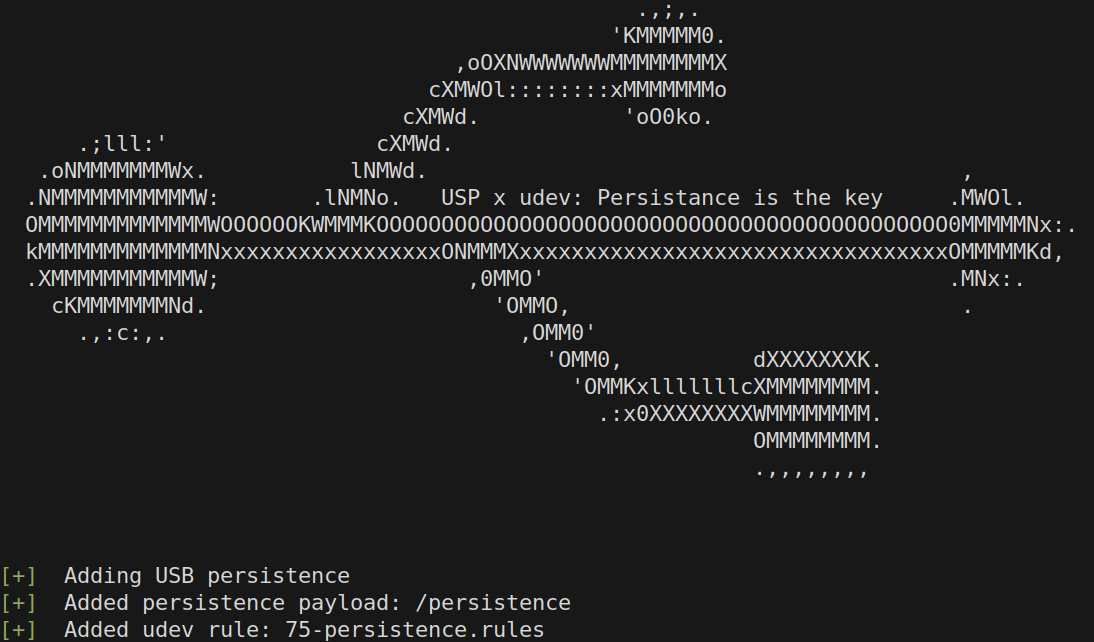
Dieses Go-Programm richtet Persistenz auf einem Linux-System ein, indem es eine udev-Regel erstellt, die die Ausführung einer angegebenen Payload (Binärdatei oder Skript) auslöst. Es bietet zwei Trigger-Optionen:

  • USB-Persistenz: Die Payload wird ausgeführt, sobald ein USB-Gerät eingesteckt wird.
  • Boot-Persistenz: Die Payload wird während des Systemstarts ausgeführt, unter Nutzung des /dev/random-Geräts.

Zusätzlich bietet es eine Bereinigungsoption, um die eingerichtete Persistenz zu entfernen.

Verwendung

  1. Go-Skript kompilieren: go build -o usp

  2. Skript mit Root-Rechten (sudo) ausführen: sudo ./usp

Sie können das Verhalten mit den folgenden Flags anpassen:

  • -f <filename>: Geben Sie den Pfad an, in den die Payload geschrieben wird (Standard: /usr/local/bin/persistence).
  • -p <payload>: Geben Sie den Pfad zur Payload-Datei (Binärdatei oder Skript) an, die ausgeführt werden soll. Dieses Flag ist erforderlich.
  • -r <rulesname>: Geben Sie den Namen der udev-Regeldatei an (Standard: 75-persistence.rules).
  • -usb: USB-Persistenz aktivieren.
  • -random: Boot-Persistenz mithilfe von /dev/random aktivieren.
  • -c: Persistenz bereinigen, wobei die Payload-Datei und die udev-Regel entfernt werden.

Beispiel

  • Das folgende Beispiel verwendet die USB-Persistenzmethode, um example.sh jedes Mal auszuführen, wenn ein USB-Gerät angeschlossen wird.
sudo ./usp -p ./example.sh 
  • Das folgende Beispiel verwendet die „random“-Persistenzmethode, um my_backdoor_binary jedes Mal auszuführen, wenn /dev/random geladen wird (z. B. beim Booten). Sie wird unter /bin/ripgrep installiert. (Gibt sich als die ripgrep-Binärdatei aus.) Zusätzlich wird die Regeldatei in /etc/udev/rules.d/123-notsektchy.rules erstellt.
sudo ./usp -random  -f /bin/ripgrep -p my_backdoor_binary -r 123-notsketchy.rules

Referenzen && weiterführende Lektüre

  • https://www.aon.com/en/insights/cyber-labs/unveiling-sedexp
  • https://ch4ik0.github.io/en/posts/leveraging-Linux-udev-for-persistence/
  • https://opensource.com/article/18/11/udev
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    264

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





