 gh0x0st/wanderer
Ein Open-Source-Tool zur Aufzählung von Prozessinjektionen, geschrieben in C#

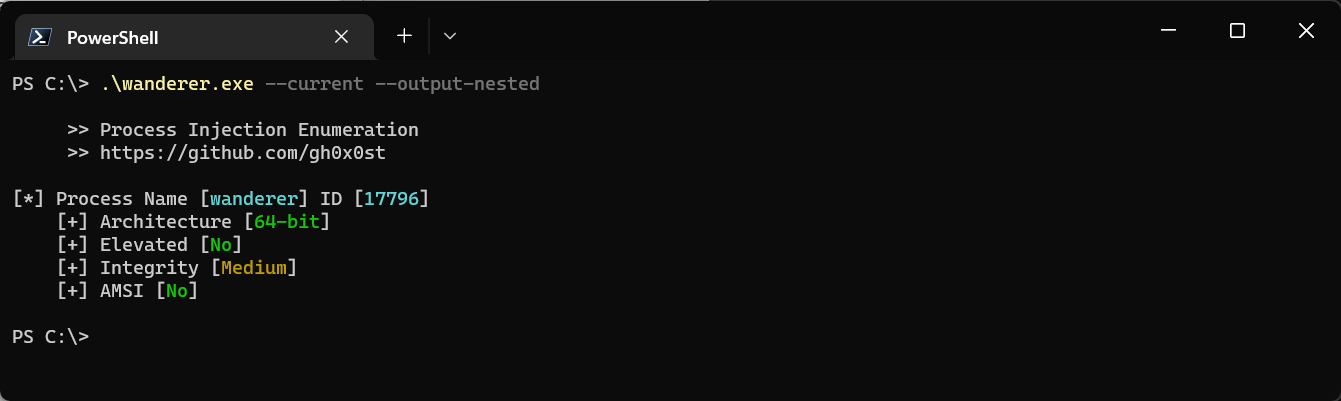
Wanderer ist ein Open-Source-Programm, das Informationen über laufende Prozesse sammelt. Diese Informationen umfassen die Integritätsstufe, das Vorhandensein von AMSI als geladenes Modul, ob es als 64-Bit oder 32-Bit läuft, sowie die Berechtigungsstufe des aktuellen Prozesses. Diese Informationen sind äußerst hilfreich beim Erstellen von Payloads, die auf den idealen Kandidaten für Prozessinjektion zugeschnitten sind.
Dies ist ein Projekt, das ich während der Fortbildung im Offensive Security PEN-300-Kurs begonnen habe. Eines meiner Lieblingsmodule aus dem Kurs ist der Abschnitt über Prozessinjektion und -migration, der mich dazu inspirierte, ein Tool zu entwickeln, um bei dieser Aktivität effizienter zu sein. Ein besonderer Dank gilt ShadowKhan, der wertvolles Feedback gab, das zur kreativen Ausrichtung beitrug, dieses Dienstprogramm optisch ansprechend zu gestalten und seine Benutzerfreundlichkeit durch vorgeschlagene Filterfunktionen zu verbessern.
PS C:\> .\wanderer.exe

     >> Process Injection Enumeration
     >> https://github.com/gh0x0st

Usage: wanderer [target options] <value> [filter options] <value> [output options] <value>

Target Options:

-i, --id, Target a single or group of processes by their id number
-n, --name, Target a single or group of processes by their name
-c, --current, Target the current process and reveal the current privilege level
-a, --all, Target every running process

Filter Options:

--include-denied, Include instances where process access is denied
--exclude-32, Exclude instances where the process architecture is 32-bit
--exclude-64, Exclude instances where the process architecture is 64-bit
--exclude-amsiloaded, Exclude instances where amsi.dll is a loaded process module
--exclude-amsiunloaded, Exclude instances where amsi is not loaded process module
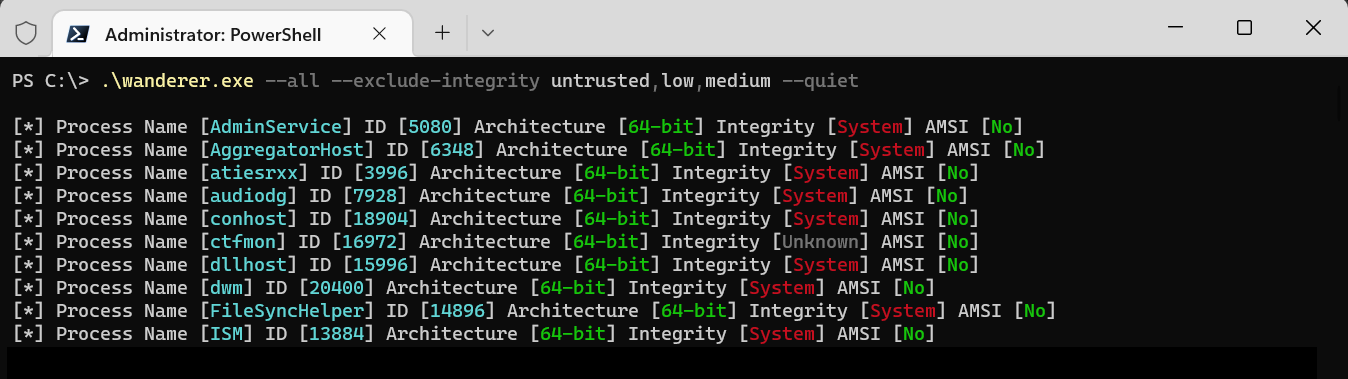
--exclude-integrity, Exclude instances where the process integrity level is a specific value

Output Options:

--output-nested, Output the results in a nested style view
-q, --quiet, Do not output the banner

Examples:

Enumerate the process with id 12345
C:\> wanderer --id 12345

Enumerate all processes with the names process1 and processs2
C:\> wanderer --name process1,process2

Enumerate the current process privilege level
C:\> wanderer --current

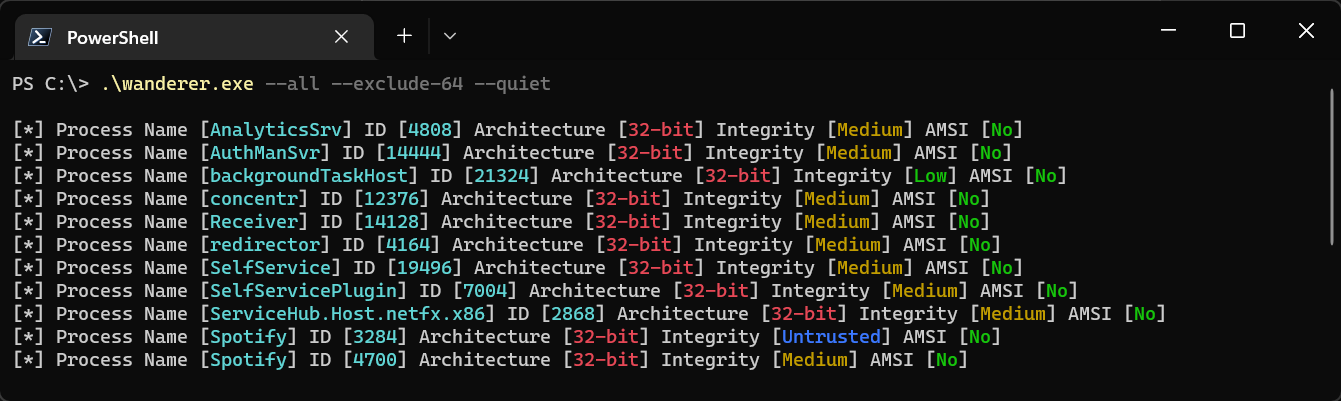
Enumerate all 32-bit processes
C:\wanderer --all --exclude-64

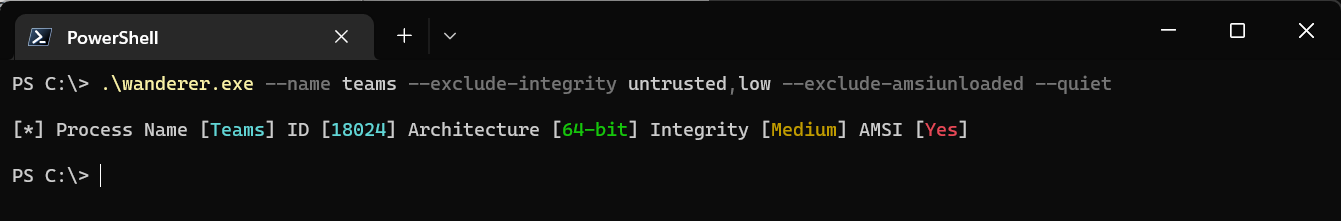
Enumerate all processes where is AMSI is loaded
C:\> wanderer --all --exclude-amsiunloaded

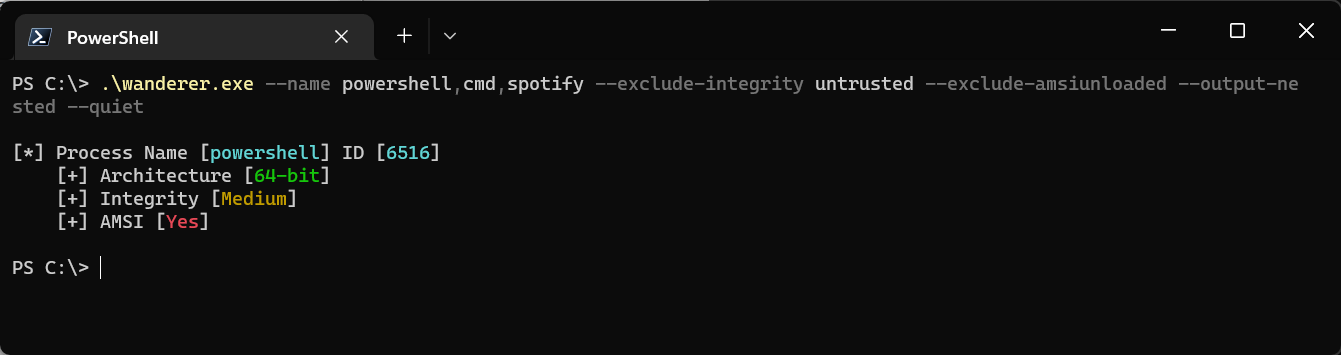
Enumerate all processes with the names pwsh,powershell,spotify and exclude instances where the integrity level is untrusted or low and exclude 32-bit processes
C:\> wanderer --name pwsh,powershell,spotify --exclude-integrity untrusted,low --exclude-32