Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
mcpsafetywarden — Proxy-Server, der MCP-Server mit Verhaltensprofilerstellung, Sicherheitsscans, Risikobewertung und sicherer Ausführung umschließt. Erkennt Prompt-Injection, bösartige Tool-Metadaten, Argument-Injection, Quellcode-Risiken und die Offenlegung von Anmeldedaten. | Kitploit
Tools/GitHubGitHub/gautamvarmadatla/mcpsafetywarden
Statische AnalyseSchwachstellenscannerSecret-ErkennungBedrohungsanalyseLieferkettensicherheitKI-Sicherheit
GitHubgautamvarmadatla/mcpsafetywarden

mcpsafetywarden

Proxy-Server, der MCP-Server mit Verhaltensprofilerstellung, Sicherheitsscans, Risikobewertung und sicherer Ausführung umschließt. Erkennt Prompt-Injection, bösartige Tool-Metadaten, Argument-Injection, Quellcode-Risiken und die Offenlegung von Anmeldedaten.

Repository anzeigen
9152vor 2 TagenNoch nicht geprüft
Teilen

MCP Safety Warden

MCP Safety Warden ist ein Proxy-Server, der jeden MCP-Server umschließt und dessen Tools um Verhaltensprofilerstellung, Sicherheitsscans, Risikogating und sichere Ausführung erweitert.

PyPI Python PyPI Downloads License CI CodeQL MCP Registry Docker Pulls OpenSSF Scorecard OpenSSF Best Practices GitHub Stars

Inhalt

  • Überblick
  • Voraussetzungen
  • Installation
  • Konfiguration
  • MCP-Integration
  • CLI-Referenz
  • Ergänzende Integrationen
  • Entwicklung
  • Tests
  • Weiterführende Literatur

[!IMPORTANT] MCP-Sicherheit ist ein aktives Forschungsgebiet. Aktuelle Übersichten katalogisieren zahlreiche protokollspezifische Bedrohungskategorien, die von Tool-Poisoning über Prompt-Injection, Rug-Pull-Angriffe, Supply-Chain-Kompromittierung und Credential-Exfiltration bis hin zu Kompositionsangriffen über den gesamten Server-Lebenszyklus reichen. Siehe Securing the MCP (OpenReview), Landscape & Threats (arXiv), When MCP Servers Attack (arXiv) und MCP-38 Taxonomy (arXiv).

Überblick

Verwenden Sie es als Proxy, um jedem MCP-Server Sicherheitsgating hinzuzufügen, oder richten Sie es auf einen Server, der Ihnen nicht gehört, und führen Sie ein vollständiges Sicherheitsaudit durch, ohne einen einzigen Tool-Aufruf zu tätigen.
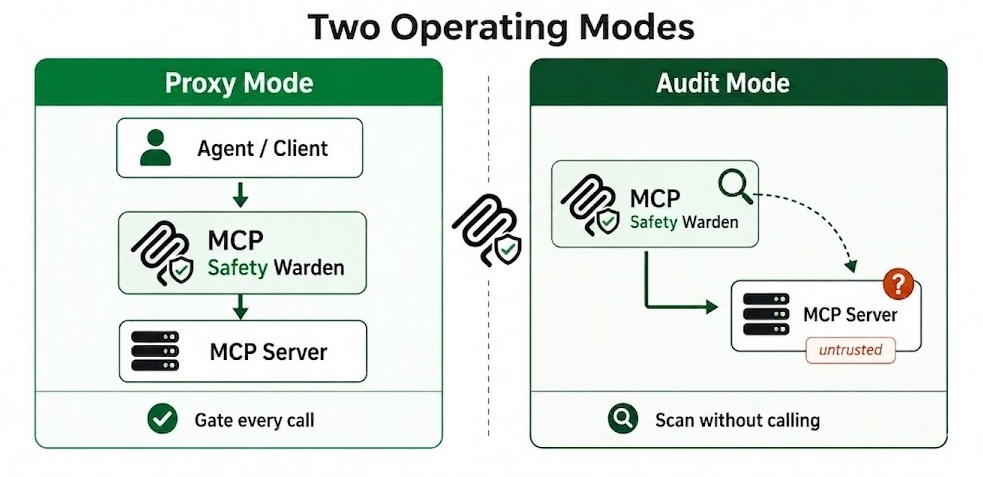
Zwei Betriebsmodi
Abb. 1. Zwei Betriebsmodi: Proxy und Audit

Verhaltensprofilerstellung: Effektklasse, Wiederholungssicherheit, Destruktivität. LLM-gestützt (Anthropic, OpenAI, Gemini, Ollama) mit regelbasiertem Fallback. Beobachtete Statistiken (Latenz p50/p95, Fehlerrate, Ausgabegröße) werden nach jedem proxied Call aktualisiert.

Sicherheitsscans: mcpsafety+ fünfstufige Pipeline (Recon, Planner, Hacker, Auditor, Supervisor). Cisco AI Defense (AST/YARA). Snyk (Metadatenanalyse). Kali- und Burp-Suite-Integrationen bereichern die Pipeline mit echten Netzwerkdaten und HTTP-Layer-Probes. Quellcode-Scanning von GitHub mit Entropie-, AST-, Taint-Flow- und Rug-Pull-Erkennung.
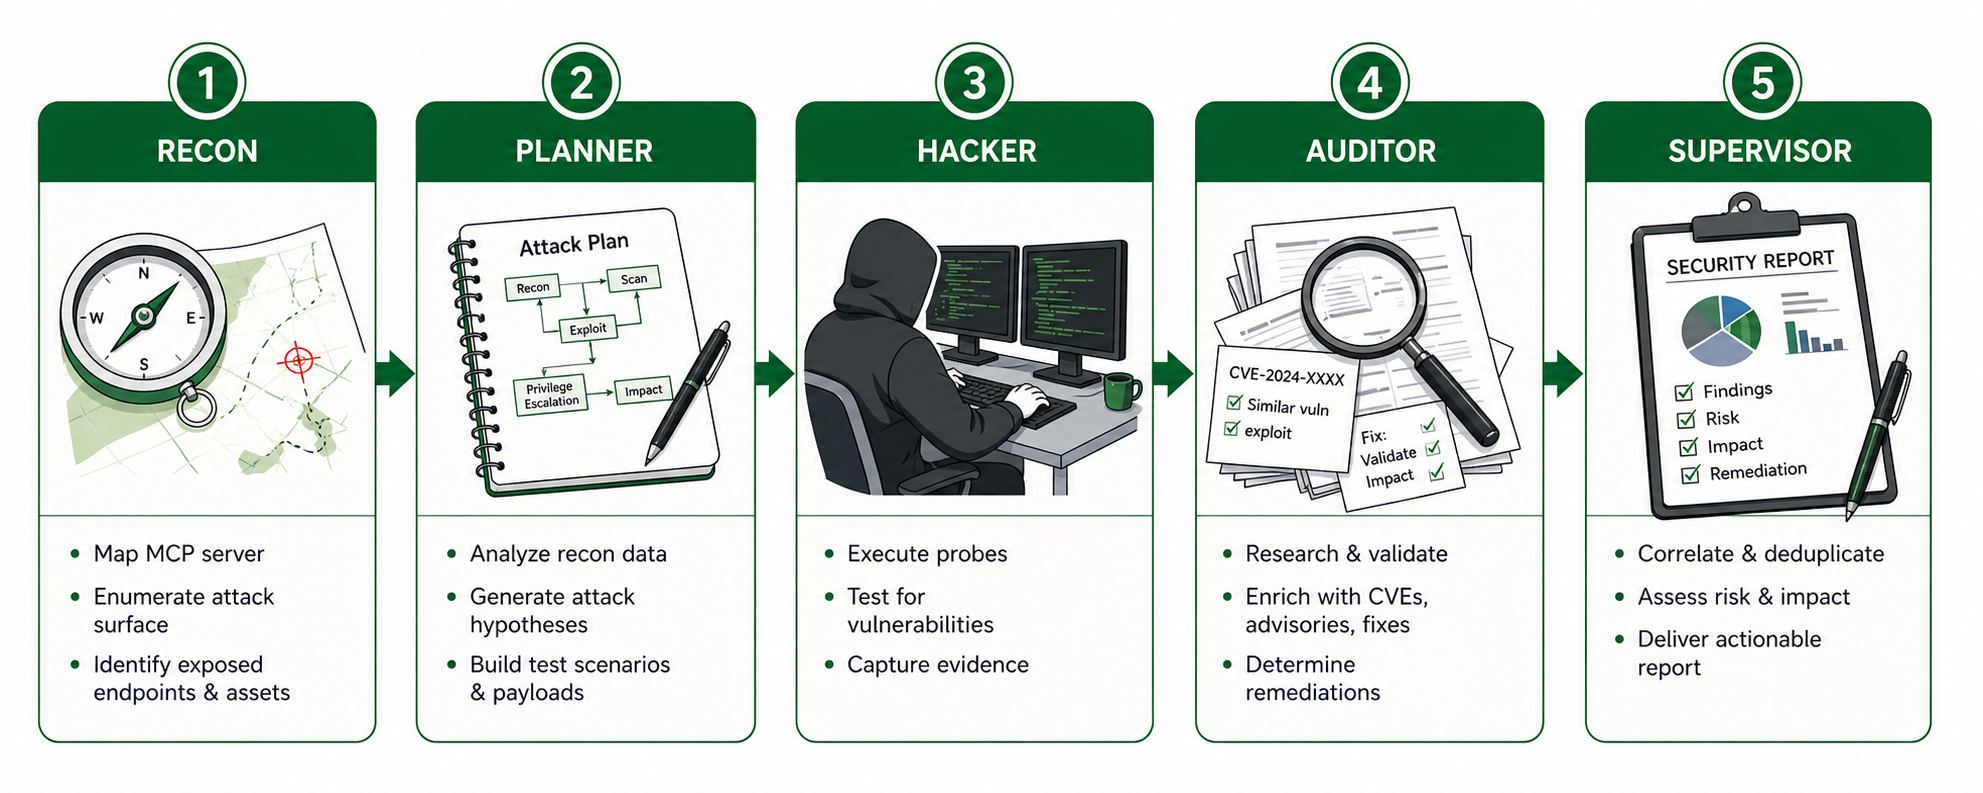
3e457b83-6980-49fc-b812-350ab94f5633
Abb. 2. mcpsafety+ Fünf-Stufen-Pipeline, ausgelöst, wenn Sie ein vollständiges Sicherheitsaudit auf einem beliebigen MCP-Server ausführen

Sichere Ausführung: Argument-Scanning (20+ Angriffskategorien, LLM-Zweitprüfung). Zweistufiges Scanning auf Output-Injection. Risiko-Gating mit Alternativen und Richtlinien pro Tool. Drift-Erkennung bei jedem Aufruf und eigenständige Prüfung.
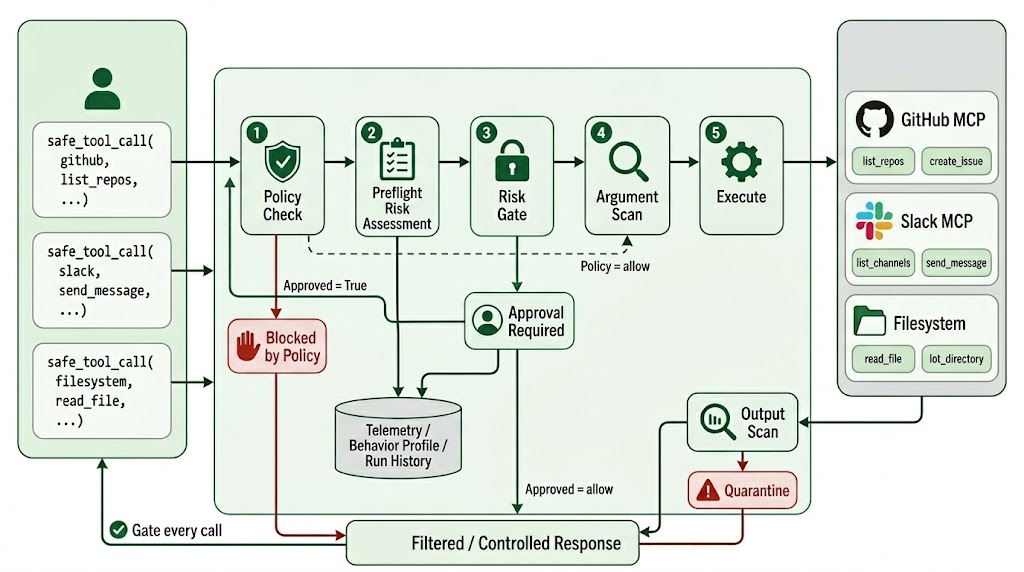
fb949e62-5a3e-4a5c-be14-3523ef92295e
Abb. 3. Pipeline für sichere Ausführung: die fünf Prüfungen, die jeder proxied Tool-Aufruf durchläuft

CLI: 24 Unterbefehle, interaktives Risikomenü, --json-Flag bei jedem Befehl, --yes für CI.

Was es erkennt

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    264

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →