
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/gagaltotal/cve-2021-41773-apache
Payload-GenerierungSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsLernen & Bildung
GitHubgagaltotal/cve-2021-41773-apache

CVE-2021-41773-apache

CVE-2021-41773 Apache

Repository anzeigen
127vor 3 MonatenNoch nicht geprüft
Teilen

CVE-2021-41773 Apache HTTP Server Exploit

Dieses Repository enthält einen Python-basierten Proof-of-Concept-Exploit für die Path-Traversal-Sicherheitslücke des Apache HTTP Servers, die als CVE-2021-41773 identifiziert wurde. Das Skript ist für Sicherheitsforschung, defensive Tests und autorisierte Bewertungen von anfälligen Systemen konzipiert.

Übersicht

CVE-2021-41773 ist eine Path-Traversal-Sicherheitslücke, die Apache HTTP Server Versionen 2.4.49 und zugehörige Konfigurationen betrifft, bei denen der Server codierte Traversal-Sequenzen in bestimmten CGI-Anfragepfaden nicht ordnungsgemäß behandelt. Dieses Projekt bietet eine grundlegende PoC-Implementierung, mit der die Exposition überprüft und mit einem anfälligen Ziel interagiert werden kann.

Projektzweck

Dieses Repository ist vorgesehen für:

  • Sicherheitsforschung und Schwachstellenbewertung
  • Bildungsdemonstrationen des Path-Traversal-Verhaltens
  • Autorisierte Penetrationstests in kontrollierten Umgebungen
  • Defensive Validierung und Patch-Überprüfung

Funktionen

  • Überprüft, ob ein Ziel anfällig erscheint
  • Sendet präparierte Anfragen, um auf Befehlsausführungsverhalten zu testen
  • Unterstützt einmalige Befehlsausführung
  • Bietet eine interaktive Shell-artige Schnittstelle
  • Verwendet eine einfache Python-Implementierung mit minimalen Abhängigkeiten

Repository-Struktur

  • exploit.py: Haupt-Python-Exploit-Skript
  • requirements.txt: Python-Abhängigkeiten
  • images/: Screenshots oder unterstützende Materialien
  • README.md: Projektdokumentation

Anforderungen

Dieses Projekt erfordert Python 3 und die folgende Abhängigkeit:

  • requests

Installieren Sie die Abhängigkeiten mit:

python -m venv .venv
source .venv/bin/activate
pip install -r requirements.txt

Verwendung

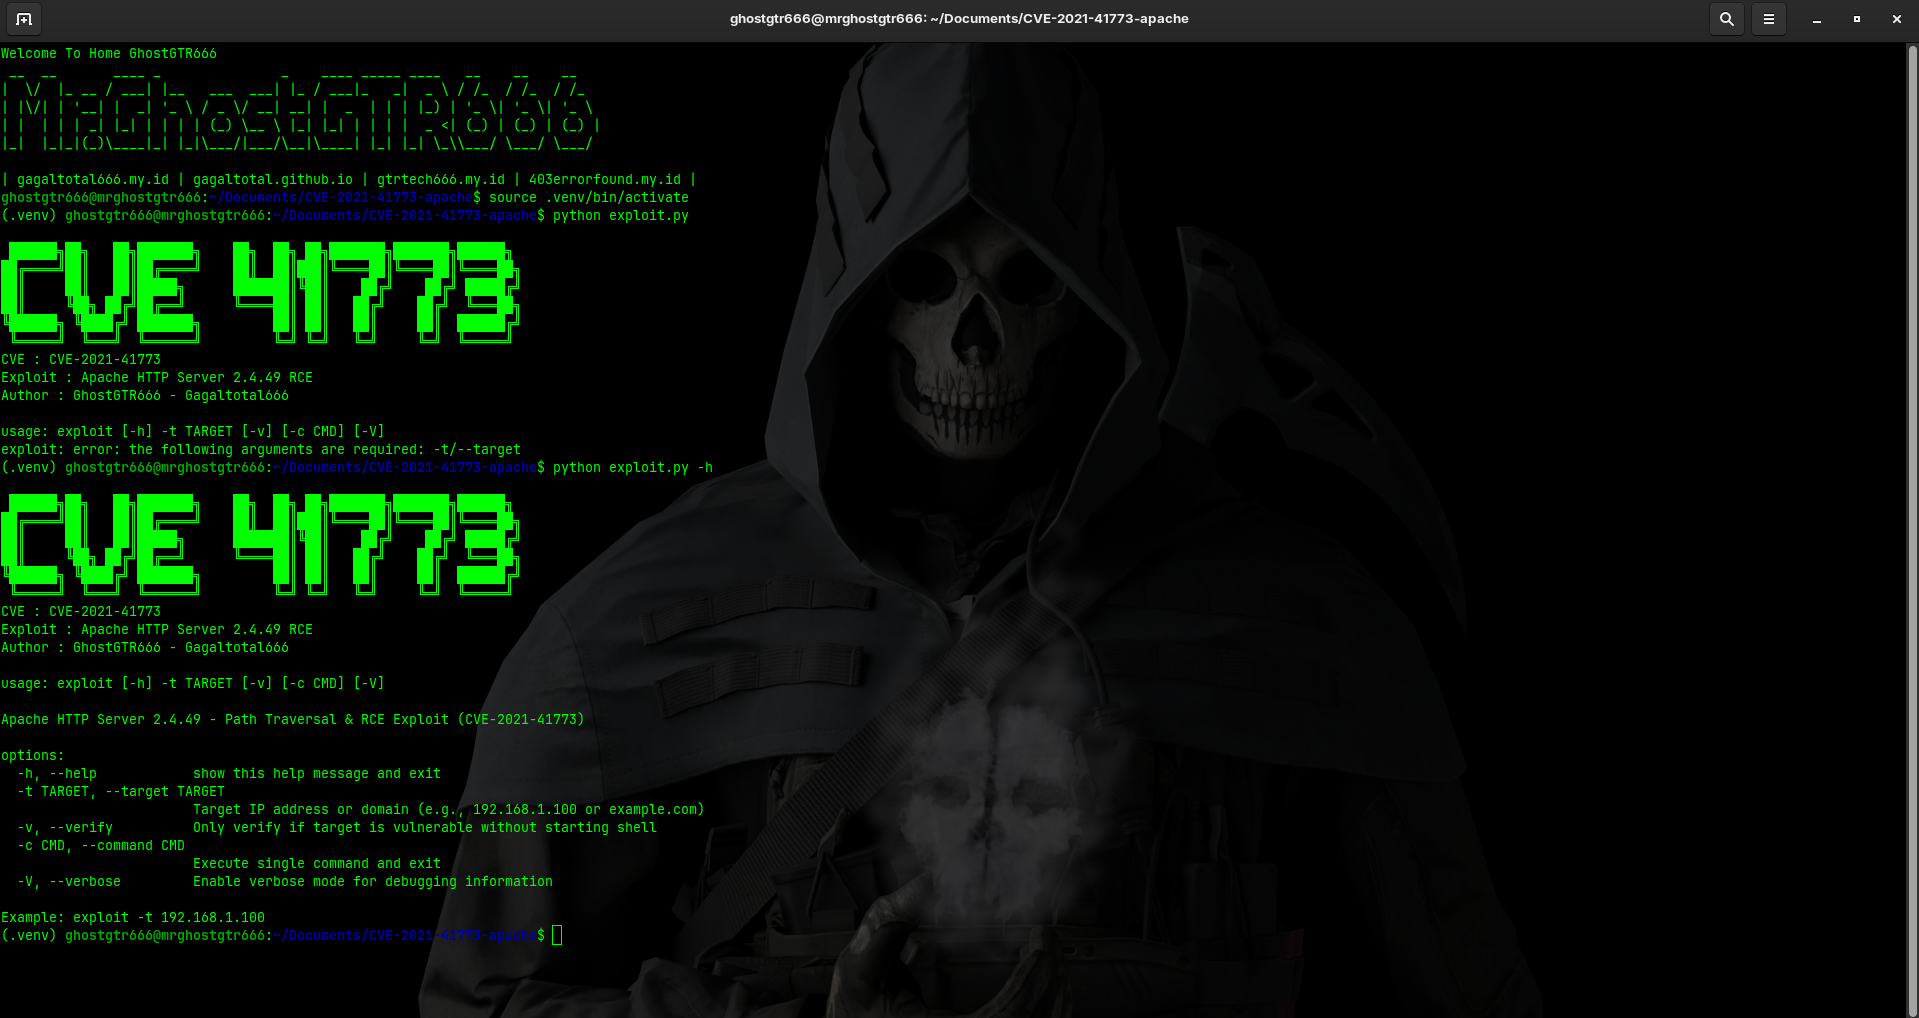
Screen Capture

Führen Sie das Skript mit einem Ziel-Host oder einer IP-Adresse aus.

Schwachstelle überprüfen

python3 exploit.py -t 192.168.1.100 -v

Einzelnen Befehl ausführen

python3 exploit.py -t 192.168.1.100 -c "whoami"

Interaktive Shell starten

python3 exploit.py -t 192.168.1.100

Beispielbefehle

Das Skript unterstützt die folgenden Modi:

  • -t, --target: Ziel-Host oder IP-Adresse angeben
  • -v, --verify: nur Schwachstelle überprüfen
  • -c, --command: führen Sie einen einzelnen Befehl aus und beenden
  • -V, --verbose: detaillierte Anfrage- und Antwortinformationen anzeigen

Hinweise

  • Dieses Tool ist nur für autorisierte Umgebungen vorgesehen.
  • Ein Ziel muss ausdrücklich mit Erlaubnis des Eigentümers getestet werden.
  • Ergebnisse können je nach Serverkonfiguration, Webserver-Version und Umgebungseinschränkungen variieren.
  • Das Skript verwendet aus Kompatibilitätsgründen mit dem Schwachstellenszenario bewusst unsichere Anfrageverarbeitung.

Sicherheits- und Rechtshinweis

Dieses Projekt wird ausschließlich zu Bildungs- und autorisierten Sicherheitsforschungszwecken bereitgestellt. Der Autor ist nicht verantwortlich für Missbrauch, unbefugten Zugriff oder illegale Aktivitäten, die mit dieser Software durchgeführt werden. Sie sind allein dafür verantwortlich, dass Ihre Nutzung allen geltenden Gesetzen, Vorschriften und Richtlinien entspricht.

Screenshots

Screenshots und unterstützende Belege können bei Bedarf im images-Verzeichnis abgelegt werden.

Credits

Entwickelt für Forschungs- und Demonstrationszwecke im Zusammenhang mit CVE-2021-41773.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    280

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





