Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
dangerzone — Nehmen Sie potenziell gefährliche PDFs, Office-Dokumente oder Bilder und konvertieren Sie sie in sichere PDFs. | Kitploit
Tools/GitHubGitHub/freedomofpress/dangerzone
DefensivwerkzeugeMalware-AnalysePrivatsphäreIncident Response
GitHubfreedomofpress/dangerzone

dangerzone

Nehmen Sie potenziell gefährliche PDFs, Office-Dokumente oder Bilder und konvertieren Sie sie in sichere PDFs.

Repository anzeigen
5.7k26259vor 16 TagenVon Kitploit geprüft
Teilen
Webseite

Dangerzone

Nehmen Sie potenziell gefährliche PDFs, Office-Dokumente oder Bilder und konvertieren Sie sie in ein sicheres PDF.
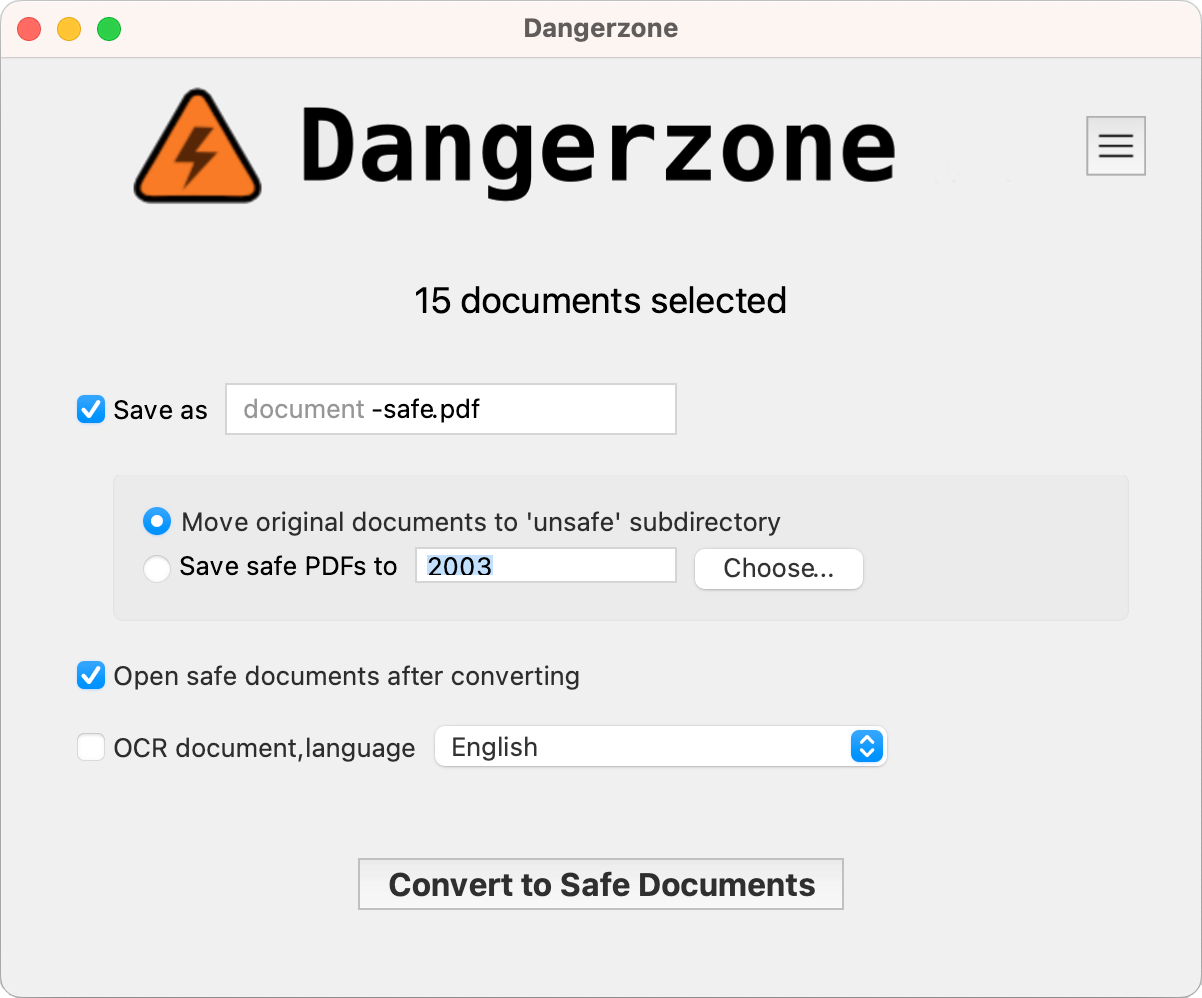
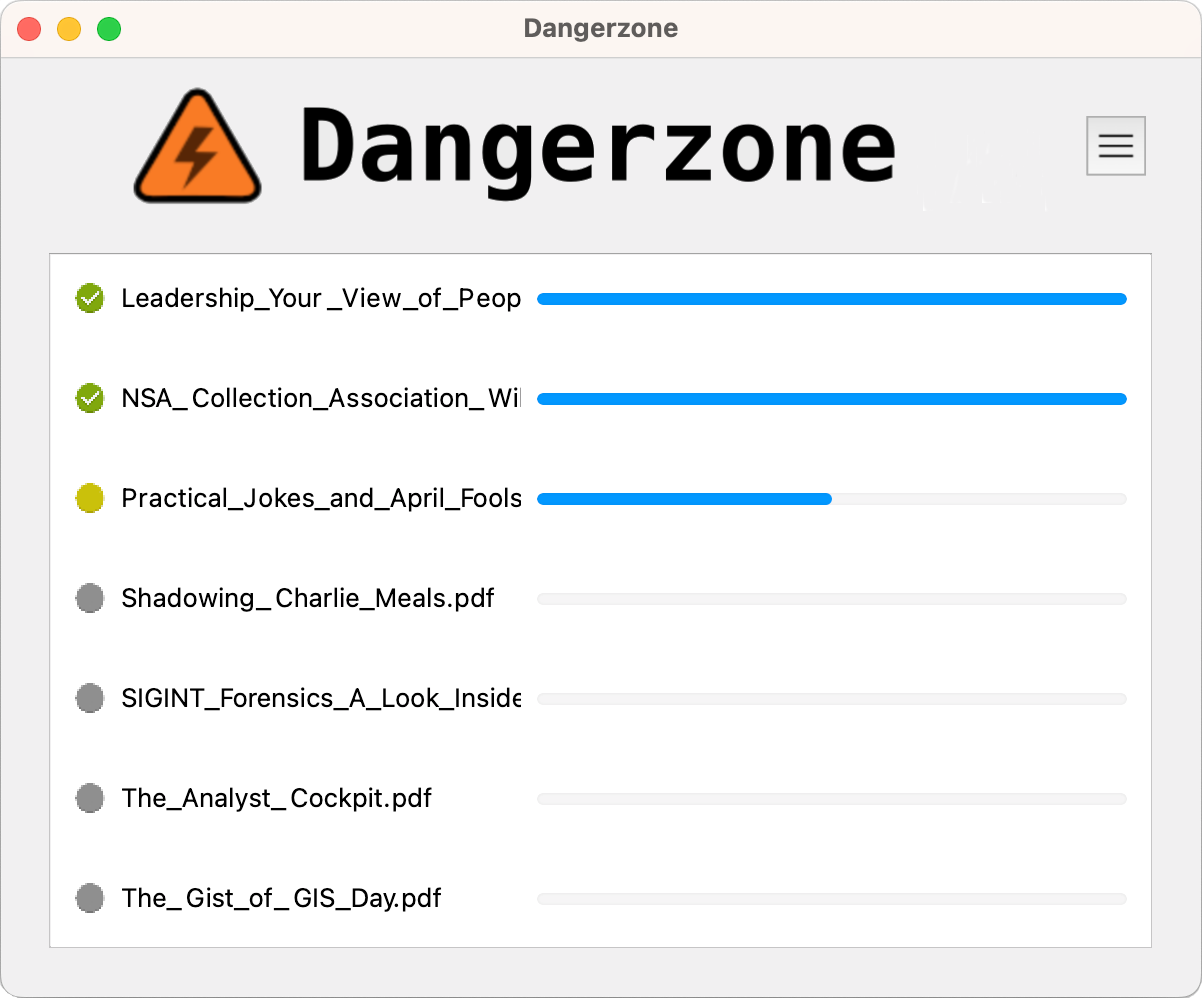
EinstellungenKonvertierung

Dangerzone funktioniert so: Sie geben ihm ein Dokument, von dem Sie nicht wissen, ob Sie ihm vertrauen können (zum Beispiel einen E-Mail-Anhang). Innerhalb einer Sandbox konvertiert Dangerzone das Dokument in ein PDF (falls es noch keines ist) und konvertiert dann das PDF in Rohpixeldaten: eine riesige Liste von RGB-Farbwerten für jede Seite. Dann, außerhalb der Sandbox, nimmt Dangerzone diese Pixeldaten und konvertiert sie zurück in ein PDF.

Lesen Sie mehr über Dangerzone auf der offiziellen Website.

Erste Schritte

Die Dokumentation befindet sich unter docs.dangerzone.rocks. Ihre Quelle liegt unter docs/ in diesem Repository:

  • Installation für macOS, Windows, Ubuntu, Debian, Fedora, Qubes OS und Tails, sowie die unterstützten Plattformen
  • Tutorials für den Einstieg
  • Entwicklungsumgebung zum Erstellen aus dem Quellcode, und wie Sie beitragen können
  • Sicherheitsrichtlinie und Changelog

Zeigen Sie die Website lokal in der Vorschau an mit poetry install --with docs, gefolgt von make docs-serve.

Lizenz und Copyright

Lizenziert unter der AGPLv3: https://opensource.org/licenses/agpl-3.0

Copyright © 2022–2024 Freedom of the Press Foundation and Dangerzone contributors
Copyright © 2020–2021 First Look Media

Siehe auch THIRD_PARTY_NOTICE.md für weitere Informationen über die Drittanbieter-Software, von der Dangerzone abhängt.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    259
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    257

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →