
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2019-13288-POC — Proof-of-Concept-Exploit für CVE-2019-13288, der einen Denial-of-Service durch unendliche Rekursion in Xpdf 4.01.01 über eine präparierte PDF-Datei demonstriert. | Kitploit
Tools/GitHubGitHub/fineas/cve-2019-13288-poc
SchwachstellenanalyseExploitationFuzzingBinäranalyse
GitHubfineas/cve-2019-13288-poc

CVE-2019-13288-POC

Proof-of-Concept-Exploit für CVE-2019-13288, der einen Denial-of-Service durch unendliche Rekursion in Xpdf 4.01.01 über eine präparierte PDF-Datei demonstriert.

Repository anzeigen
217vor 2 JahrenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2019-13288-POC

xpdf/install/bin/pdftotext ./poc.pdf

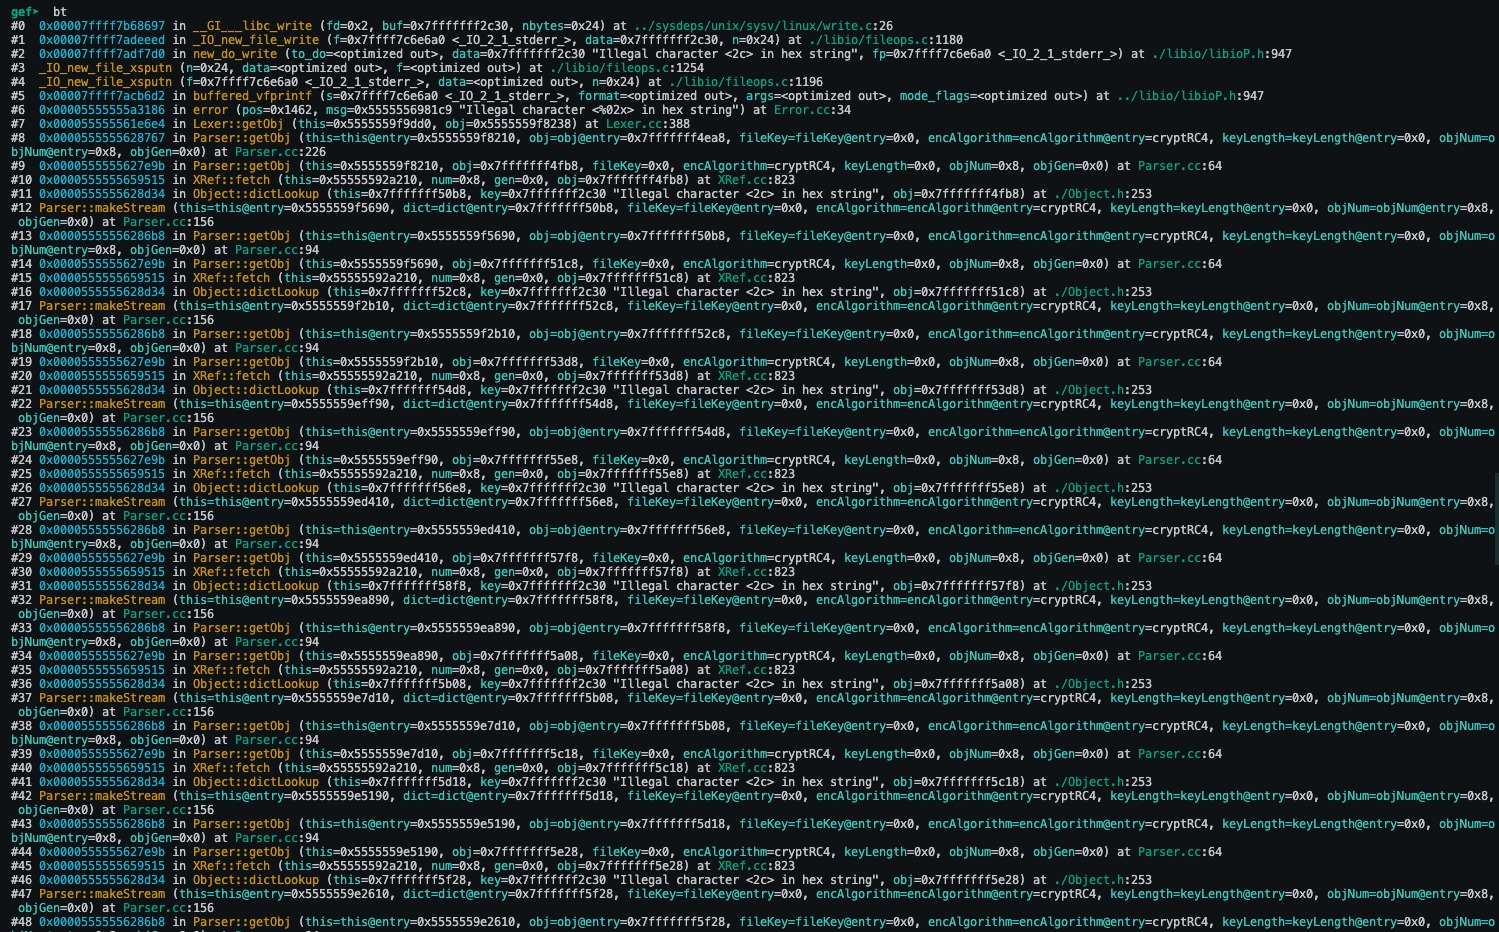
In Xpdf 4.01.01 kann die Funktion Parser::getObj() in Parser.cc durch eine manipulierte Datei eine Endlosrekursion verursachen. Ein entfernter Angreifer kann dies für einen DoS-Angriff ausnutzen. Dies ähnelt CVE-2018-16646.
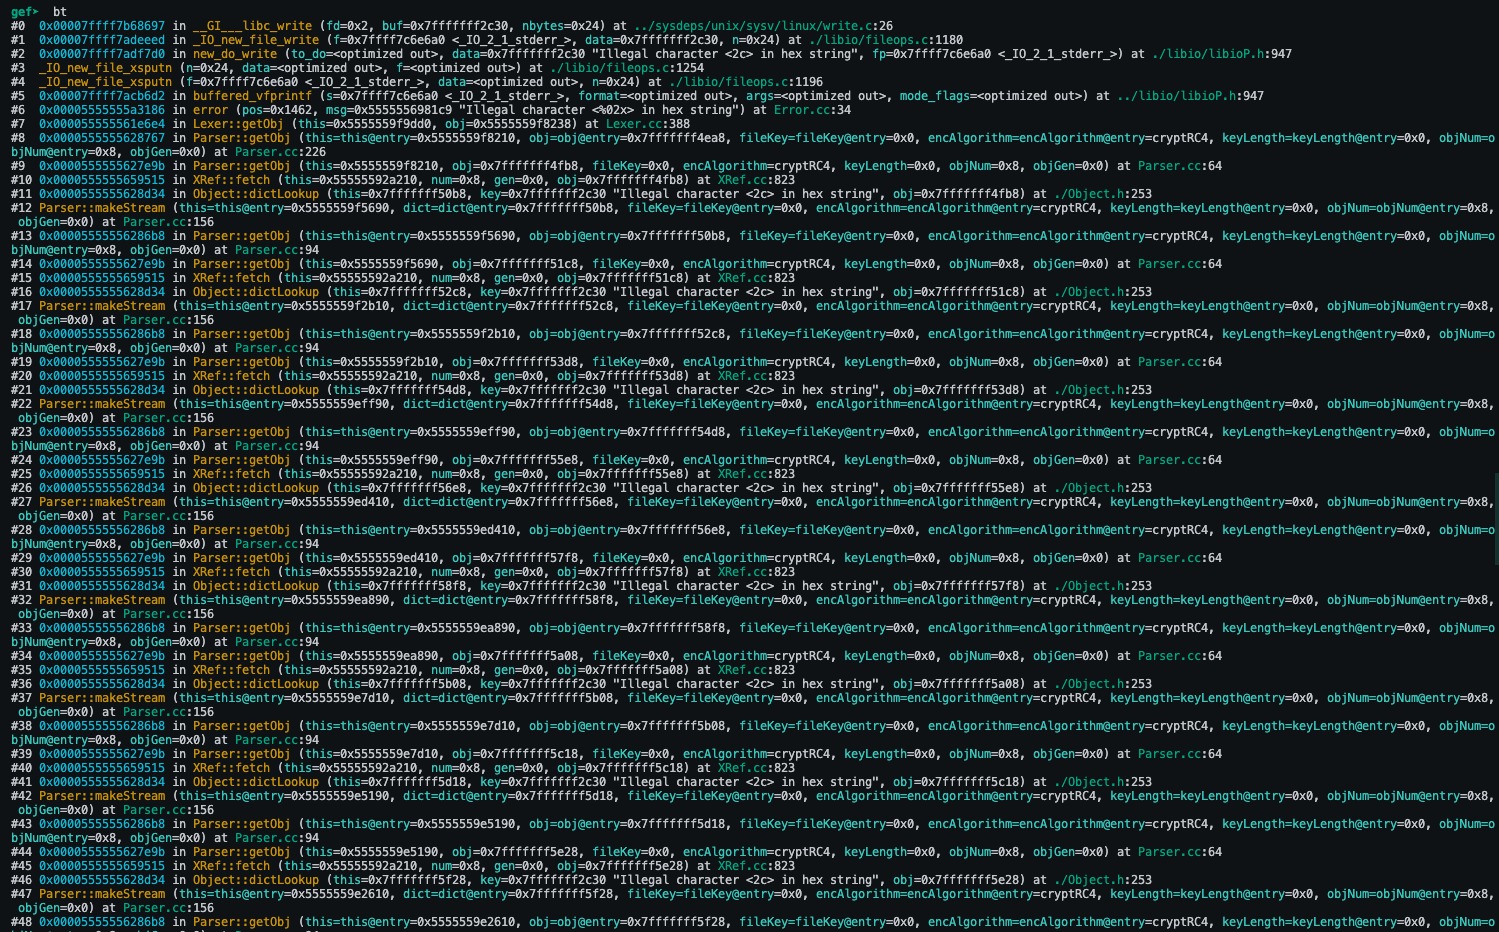
POC backtrace

Tool herunterladen