Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/feeicn/cobra
SchwachstellenscannerStatische Code-Analyse (SAST)Code-AnalyseWebsicherheitDevSecOpsFehlkonfigurationArchived
GitHubfeeicn/cobra

Cobra

Source Code Security Audit (Quellcode-Sicherheitsaudit)

Repository anzeigen
3.2k93947vor 4 JahrenVon Kitploit geprüft
Webseite
Teilen

Cobra

Build Status Coverage Status GitHub (pre-)release license

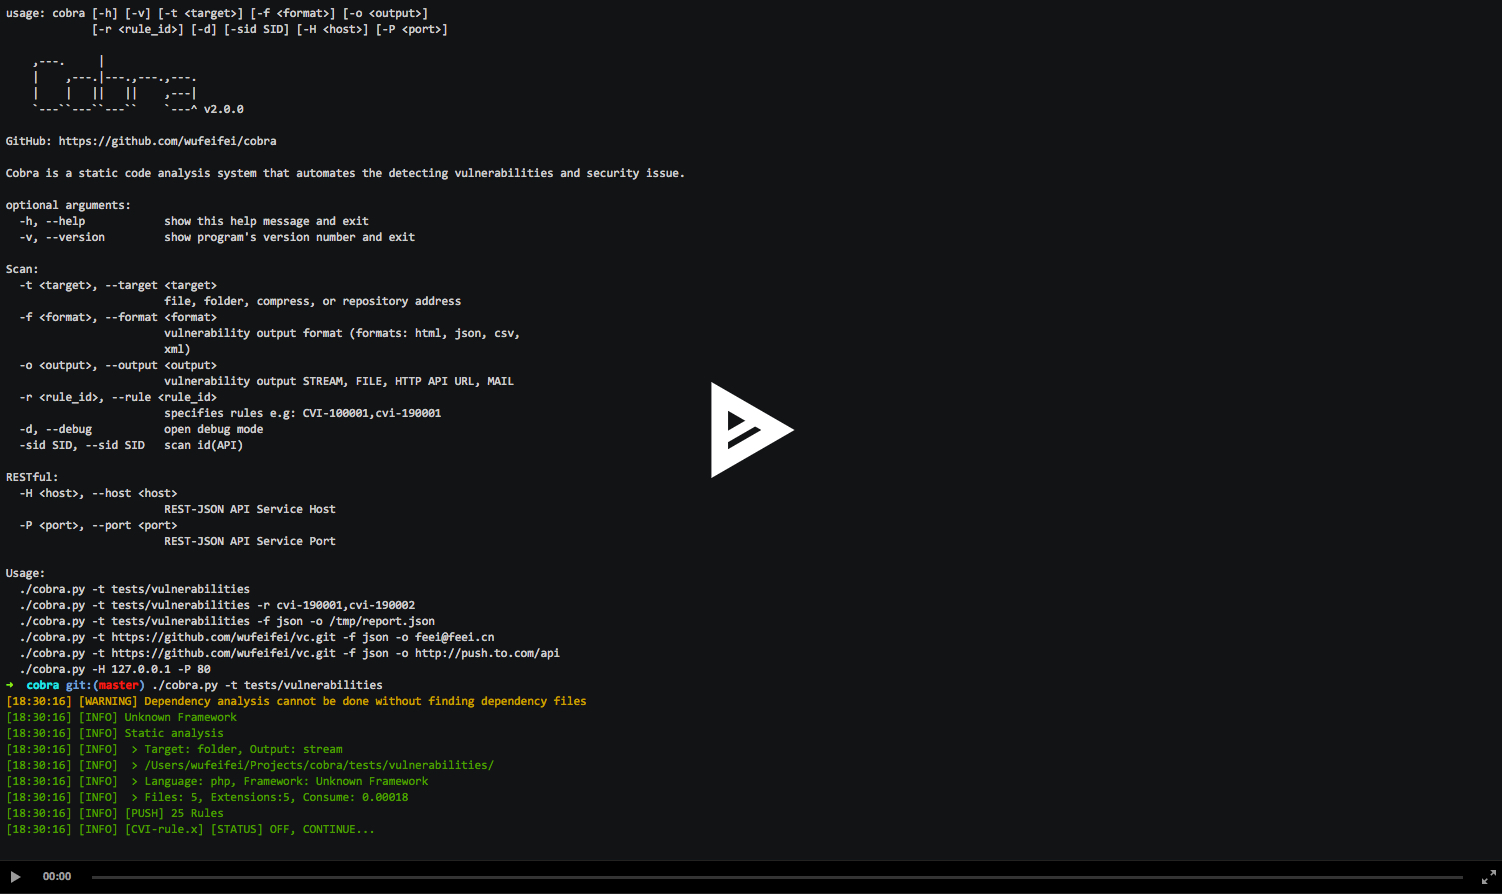
asciicast

Dieses Projekt kann die aktuellen Anforderungen an White-Box-Scans nicht mehr erfüllen, wird nicht mehr gepflegt und dient nur zu Forschungszwecken. Bitte nicht in der Produktion verwenden.

Einführung

Cobra ist ein Quellcode-Sicherheitsaudit-Tool, das die meisten signifikanten Sicherheitsprobleme und Schwachstellen im Quellcode mehrerer Entwicklungssprachen erkennen kann.

Funktionen

Unterstützung mehrerer Sprachen

Unterstützt Entwicklungssprachen wie PHP, Java sowie Dutzende von Dateitypen.

Unterstützung mehrerer Schwachstellentypen

In der ersten Veröffentlichung werden Zehntausende Regeln zur Prüfung unsicherer Abhängigkeiten und Dutzende Regeln zur Code-Sicherheitssuche freigeschaltet; weitere Scan-Regeln werden fortlaufend ergänzt.

GUI/CLI/API-Modus

Bietet einen lokalen Web-Server-Dienst, der über eine grafische GUI bedient werden kann und ebenfalls lokale API-Schnittstellen unterstützt, um die Anbindung und Erweiterung mit anderen Systemen (Veröffentlichungssysteme, CI usw.) zu erleichtern.

Screenshots

report01 report02

Mitwirkende

Das Projekt wurde von Feei initiiert und geleitet. Kernentwickler sind LiGhT1EsS, BlBana, 40huo und braveghz. Auch den übrigen Mitwirkenden sei gedankt. Beiträge (PRs) sind willkommen.


Links

  • Cobra-Dokumentation
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    343
  • 5

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →