Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/enki-kr/cve-2026-32223-usbprint-exploit
Privilege EscalationExploit-FrameworksExploitationHardware- & IoT-SicherheitLernen & BildungPayload-EntwicklungBinary-Exploitation
GitHub
Teilen
enki-kr/cve-2026-32223-usbprint-exploit

CVE-2026-32223-USBPrint-Exploit

Proof-of-Concept-Exploit für CVE-2026-32223, einen heap-basierten Pufferüberlauf im Windows-USB-Druckertreiber (usbprint.sys), der eine lokale Rechteausweitung auf SYSTEM durch USB-Geräteemulation und Pool-Manipulation erreicht.

Repository anzeigen
22236vor 7 MonatenVon Kitploit geprüft

CVE-2026-32223: Plug me if you can: Ausnutzung von USB-Druckertreibern in Windows

Heap-basierter Pufferüberlauf im Windows-USB-Druckertreiber (usbprint.sys), der zu lokaler Rechteausweitung (LPE) führt

Diese Schwachstelle wurde von ENKI WhiteHat entdeckt und gemeldet.

Überblick

CVE-2026-32223 ist eine Heap-basierte Pufferüberlauf-Schwachstelle im Windows-USB-Druckertreiber (usbprint.sys). Die Schwachstelle wird durch eine unzureichende Validierung von USB-String-Deskriptoren während der Verarbeitung von IOCTL 0x220064 in der Funktion Make1284IdStringFromUsbStrings verursacht.

Wenn ein speziell präpariertes USB-Druckergerät angeschlossen wird und ein Userland-Programm den anfälligen IOCTL aufruft, kopiert der Treiber Daten aus den MFG/MDL-String-Deskriptoren des USB-Geräts in einen Heap-Puffer, ohne die Beziehung zwischen der Quelldatengröße und der Zielpuffergröße ordnungsgemäß zu validieren, was zu einem NonPagedPoolNx-Heap-Überlauf führt.

Die vollständige Exploitation-Kette erreicht eine SYSTEM-Rechteausweitung durch:

  • USB-Geräteemulation mit fehlerhaften Deskriptoren (über Linux Raw Gadget auf Odroid C4)
  • Pool Feng Shui mit Named-Pipe-Spraying zur Heap-Layout-Kontrolle
  • Ghost-Chunk-Technik für Pool-Überlappung und Kernel-Adressleck
  • Beliebige Lese-/Schreib-Primitive über gefälschte IRP-Strukturen
  • SeDebugPrivilege-LUID-Modifikation zur Rechteausweitung
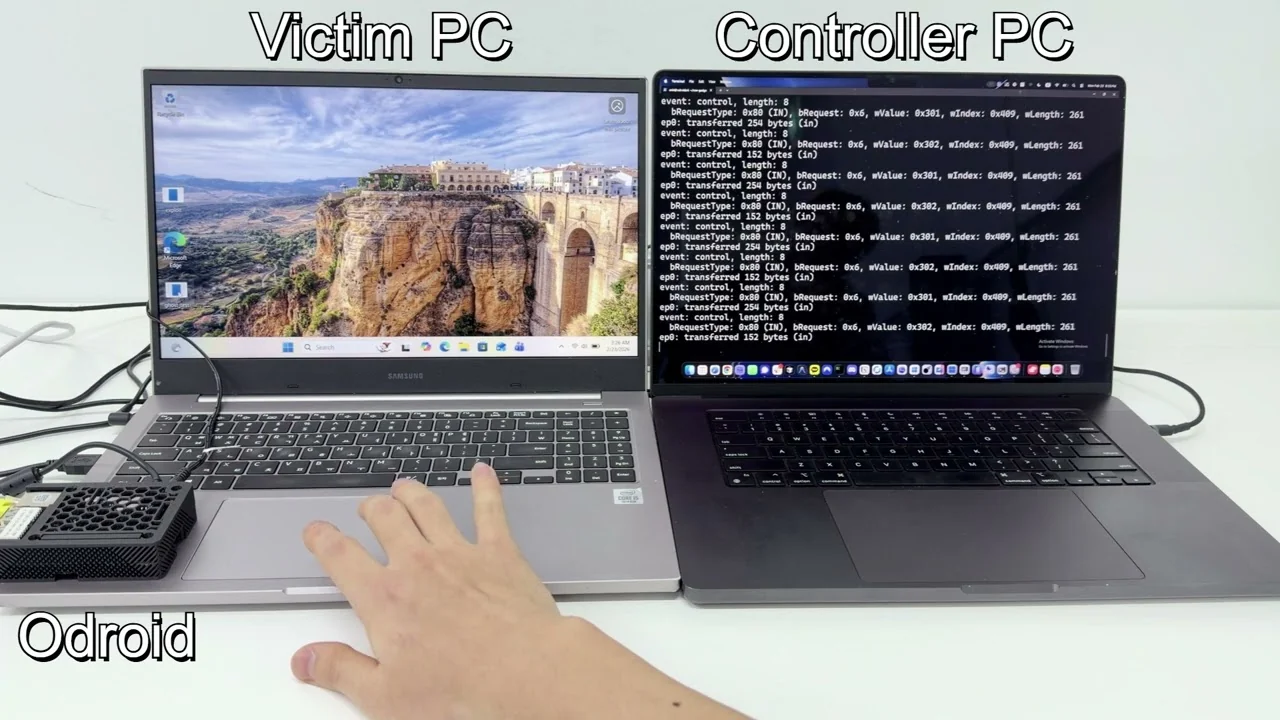
Demo

Blog-Beitrag

Der vollständige technische Artikel ist im ENKI WhiteHat Blog verfügbar.

Haftungsausschluss

Dieses Repository wird ausschließlich für Sicherheitsforschung und Bildungszwecke bereitgestellt.


  • Verwenden Sie die Inhalte dieses Repositorys NICHT für unbefugte oder böswillige Aktivitäten.
  • Die Autoren übernehmen keine Verantwortung für Missbrauch oder Schäden, die durch die Verwendung dieses Codes entstehen.
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    343
  • 5

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






