ThreatSentry AI: KI-gestütztes Tool zur Bedrohungsjagd


Automatisieren Sie die Erkennung externer Assets, reichern Sie intelligent mit Daten aus mehreren Quellen an und nutzen Sie Ensemble-Machine-Learning, um Risiken vorherzusagen und zu priorisieren. Verwandeln Sie Alarmmüdigkeit in handlungsrelevante Intelligenz.
🚀 Leitbild
ThreatSentry AI eliminiert Sicherheitsalarmmüdigkeit und ermöglicht proaktive Bedrohungsjagd durch intelligente Risikopriorisierung. Es kombiniert automatisierte Asset-Erkennung, Datenanreicherung aus mehreren Quellen und fortschrittliches maschinelles Lernen, um rohe Sicherheitsdaten in handlungsrelevante Intelligenz umzuwandeln.
👨💻 Autor & Danksagungen
Projektleitung: EclipseManic
Entwicklungshinweis: Diese umfassende Unternehmenssicherheitsplattform wurde von einem einzelnen Entwickler mit Unterstützung durch KI-Entwicklungswerkzeuge für Codegenerierung, Optimierung und Dokumentation entworfen und entwickelt – was die Machbarkeit von KI-gestützter Softwareentwicklung für komplexe Systeme demonstriert.
📋 Executive Summary
Moderne Sicherheitsteams stehen vor beispiellosen Herausforderungen:
- Alarmmüdigkeit: Tausende tägliche Alarme mit Signal-Rausch-Verhältnissen, die manuelle Triagen unmöglich machen
- Fragmentierte Daten: Kritischer Kontext verstreut über SIEM, CMDB, Patchsysteme und Netzwerküberwachung
- Reaktive Haltung: Reagieren auf bekannte Bedrohungen anstatt nach aufkommenden Risiken zu jagen
- Ressourcenbeschränkungen: Begrenzte Budgets und Personal in zunehmend komplexer Infrastruktur
ThreatSentry AI löst diese Probleme durch:
- Automatisierte Erkennung externer Assets über die Shodan-API für kontinuierliche Sichtbarkeit
- Intelligente Anreicherung aus mehreren Quellen von NVD, internen Systemen und Verhaltensanalysen
- ML-gestützte Risikobewertung mit Ensemble-Modellen für genaue Bedrohungspriorisierung
- Executive-Ready-Dashboards für handlungsrelevante Intelligenz und schnelle Reaktion
- Proaktive Alarmierung, die risikoreiche Assets vor Vorfällen aufdeckt
✨ Kernfunktionen
🤖 Intelligente Risikobewertungs-Engine
- Ensemble-Machine-Learning-Modell: Kombiniert Random Forest, Gradient Boosting und neuronale Netze für robuste Risikoklassifikation
- Multi-Faktor-Analyse: Bewertet 40+ Sicherheits- und Geschäftsattribute über einfache Schwachstellenzählungen hinaus:
- Zeitlicher Kontext: Expositionsdauer, Patch-Verzögerung, Vorfallhistorie
- Netzwerkposition: Status kritischer Dienste, Netzwerksegment, Firewall-Schutz
- Verhaltenssignale: Authentifizierungsfehler, Verkehrsanomalien, Fehlalarmhistorie
- Compliance-Auswirkungen: Datensensitivität, regulatorische Anforderungen, verbundene kritische Assets
- Konfidenzbewertung: Jede Vorhersage enthält eine Konfidenzmetrik (0-1), damit Analysten die Zuverlässigkeit einschätzen können
- Kontinuierliches Lernen: Das Modell trainiert automatisch in konfigurierbaren Intervallen mit Feedback-Integration nach
🌐 Automatisierte Asset-Erkennung & Intelligenzfusion
- Shodan-Integration: Kontinuierliche Erkennung von internetverbundenen Geräten mit erweiterter Abfrageunterstützung
- Voreingestellte Abfragen für gängige Szenarien (SSL-Zertifikate, RDP-Dienste, ICS/Modbus usw.)
- Benutzerdefinierte Abfrageunterstützung für organisationsspezifische Asset-Jagd
- NVD-Anreicherung: Automatische CVE-Korrelation mit intelligentem Banner-Parsing
- Banner-Dienstextraktion mit Unterstützung für 14+ Produkttypen (Apache, Nginx, MySQL, IIS usw.)
- CVSS-Bewertung und Schweregradklassifizierung
- Verhindert Datenverlust: Aktualisiert CVE-Metriken nur, wenn Schwachstellen gefunden werden
- Interne Datenintegration (Erweiterbare Architektur für Ihre Umgebung):
- CMDB-Collector: Asset-Klassifizierung, Kritikalitätsstufen, Compliance-Tags
- SIEM-Collector: Verhaltensmetriken, Authentifizierungsmuster, Anomalie-Scores
- Patch-Management-Collector: Patch-Aktualität, fehlende Updates, Patch-Verzögerungsanalyse
- Netzwerküberwachungs-Collector: Verkehrsmuster, DDoS-Erkennung, Anomalie-Scores
- Vereinheitlichte Datenbank: SQLite mit 40+ indizierten Spalten für effizientes Abfragen und Reporting
- PyQt5-basierte GUI mit Dark/Light-Theme-Unterstützung:
- Echtzeit-Risikoverteilungsvisualisierung (Balkendiagramme mit Matplotlib)
- Sortierbare, filterbare Gerätetabelle mit farbcodierten Risikoindikatoren
- Schnellfilter nach Organisation, Land, Risikostufe
- Auto-Suche über IP, Org, Land, Risikofelder
- Interaktive Geräteinspektion:
- Detaillierte Schwachstellenliste mit CVSS-Scores
- Schwachstellen-Timeline und historische Verfolgung
- Risikofaktoraufschlüsselung zur Erklärung der Bewertung
- Massenoperationen:
- Manuelle Scan-Auslöser (Shodan + NVD-Anreicherung)
- CSV/JSON-Datenimport mit Feldvalidierung
- Modellnachschulung mit Leistungsmetriken
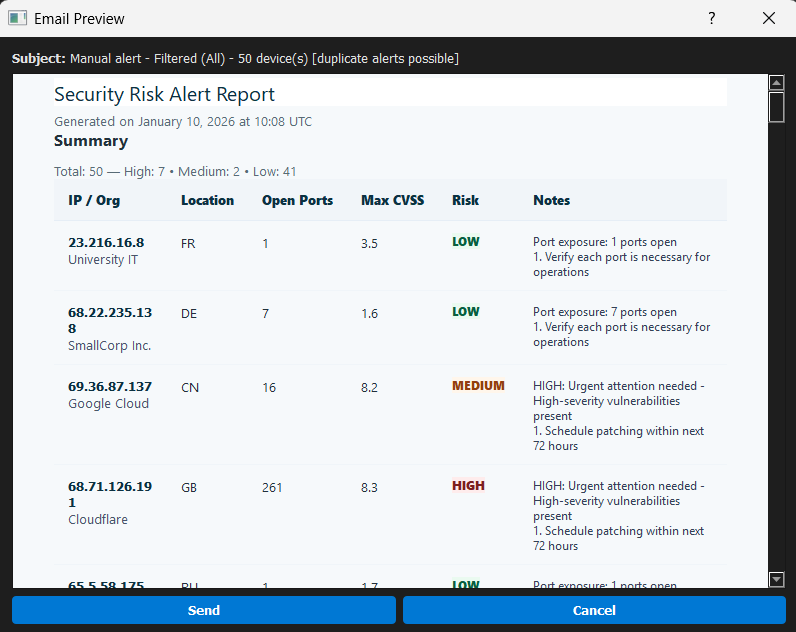
- Manuelles Senden von Alarmen zur Validierung von Konfigurationen
- Analyse-Panel (Erweitert):
- Risikoverteilungstrends
- CVE-Auswirkungsanalyse
- Organisationsbezogene Schwachstellenmetriken
📧 Proaktive E-Mail-Benachrichtigungen
- SendGrid-Integration: Automatische HTML-E-Mail-Benachrichtigungen für risikoreiche Assets
- Wird sofort bei Änderung der Risikokennzeichnung ausgelöst (Niedrig/Mittel → Hoch)
- Verhindert doppelte Alarme durch "notified"-Statusverfolgung
- Umfangreicher Alarminhalt:
- Executive Summary mit Risikoscore und Konfidenz
- Detaillierte Schwachstellenliste (Top N nach CVSS)
- Risikofaktoraufschlüsselung für Kontext des Sicherheitsteams
- Umsetzbare Sanierungsempfehlungen
- Flexible Konfiguration: Definieren Sie Alarmempfänger, E-Mail-Vorlagen und Auslösebedingungen
Beispiel für eine Alarm-E-Mail
![Automatisierte Sicherheitsalarm-E-Mail-Vorlage]
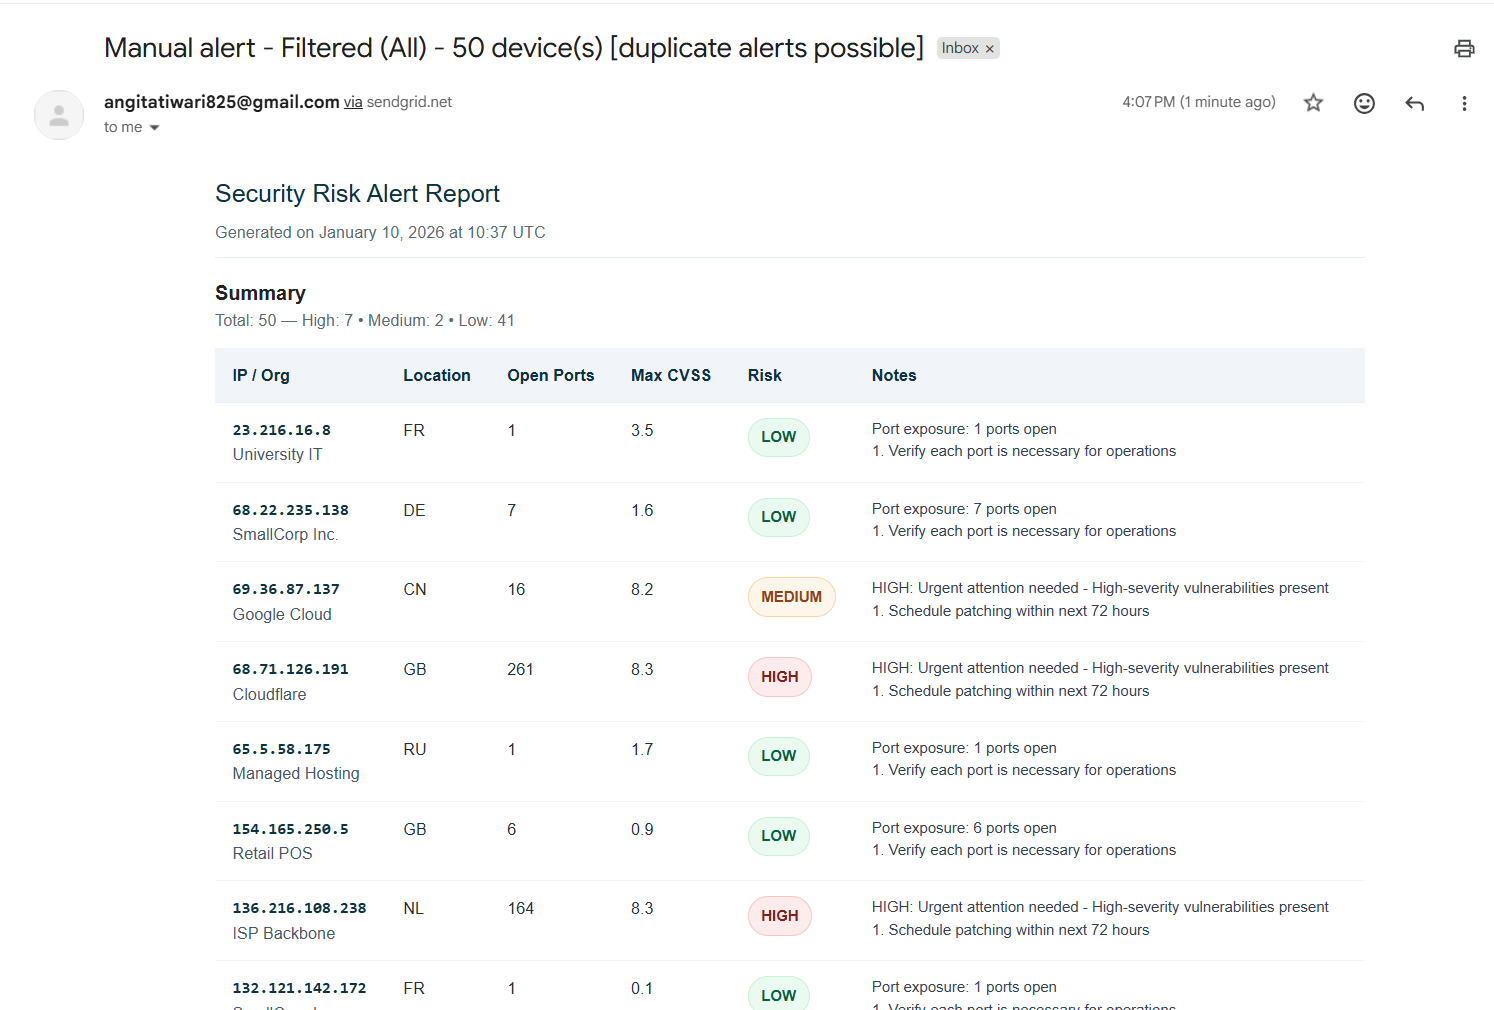
HTML formatierte E-Mail mit Risikozusammenfassung, CVE-Details und Sanierungsanleitung, gesendet über SendGrid
📈 Modelltransparenz & kontinuierliche Verbesserung
- Leistungsüberwachung:
- Genauigkeitsverfolgung über Trainingsepochen hinweg
- Confusion Matrix und Klassifikationsberichte
- Feature-Wichtigkeitsanalyse zum Verständnis von Modellentscheidungen
- Indikatoren zur Erkennung von Daten-Drift
- Feedbackschleife:
- Manuelle Korrekturen der Risikokennzeichnung durch Analysten
- Verfolgung von True Positives / False Positives
- Modellgewichtsanpassungen basierend auf Feedback
- Automatisierter Nachschulungszeitplan mit Metadatenprotokollierung
 eclipsemanic/threatsentry-ai

