
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-53677-S2-067-thread — Multithreaded Exploit für CVE-2024-53677 (Apache Struts S2-067) mit Datei-Upload-Endpunkt-Anvisierung, Path-Traversal-Tests und benutzerdefinierter JSP-Payload-Injektion. | Kitploit
Tools/GitHubGitHub/dustblessnotdust/cve-2024-53677-s2-067-thread
Payload-GenerierungSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsRed Teaming
GitHubdustblessnotdust/cve-2024-53677-s2-067-thread

CVE-2024-53677-S2-067-thread

Multithreaded Exploit für CVE-2024-53677 (Apache Struts S2-067) mit Datei-Upload-Endpunkt-Anvisierung, Path-Traversal-Tests und benutzerdefinierter JSP-Payload-Injektion.

Repository anzeigen
220vor 1 JahrNoch nicht geprüft
Teilen

Haftungsausschluss

Nutzen Sie die in diesem Artikel beschriebenen Techniken nicht für illegale Tests. Jegliche direkten oder indirekten Konsequenzen und Verluste, die durch die Verbreitung oder Nutzung der in diesem Artikel bereitgestellten Informationen oder Werkzeuge entstehen, liegen in der alleinigen Verantwortung des Benutzers. Alle daraus resultierenden unerwünschten Folgen stehen in keiner Verbindung zum Autor dieses Artikels. Dieser Artikel dient ausschließlich zu Lernzwecken.

CVE-2024-53677-S2-067-thread

POC-Verifikation, https://github.com/TAM-K592/CVE-2024-53677-S2-067/ Die folgenden Versionen von Apache Struts sind betroffen: 2.0.0 bis 2.5.33, 6.0.0 bis 6.3.0.2

Laut der Geschichte des POCs der letzten Tage ist die derzeit online verfügbare endgültige Version die Base64-Verschleierung, die gestern (2024.12.18 mittags) auf Chinesisch veröffentlicht wurde. image
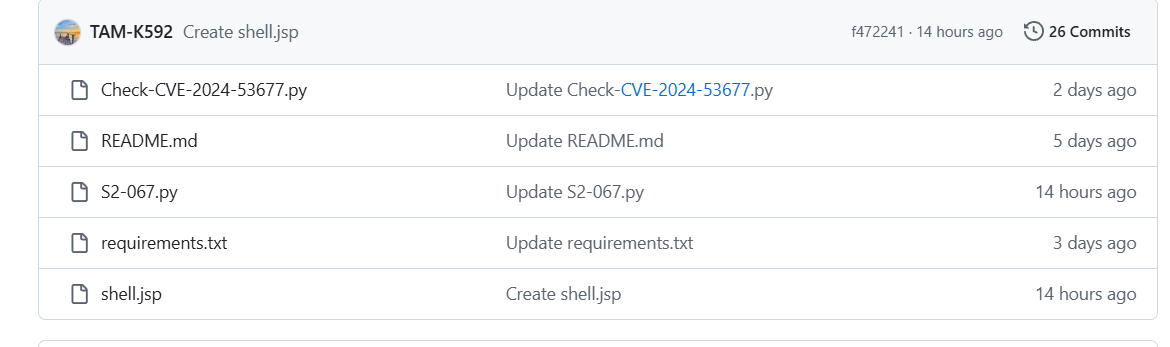
Ich habe auf Basis der Arbeit des großen Meisters einige Änderungen vorgenommen:

  • In Multithreading umgewandelt
  • Erläuterungen auf Chinesisch umgestellt
usage: CVE-2024-53677-S2-067-thread.py [-h] (-u URL | -f FILE) --upload_endpoint UPLOAD_ENDPOINT [--paths PATHS [PATHS ...]]
                                       [--filenames FILENAMES [FILENAMES ...]] [--payload PAYLOAD] [-s THREADS] [-o OUTPUT]

S2-067 Exploit - 多线程文件上传支持并从文件中读取URL

options:
  -h, --help            show this help message and exit
  -u URL, --url URL     目标基础URL(例如:http://example.com)
  -f FILE, --file FILE  包含目标基础URL的文件路径,每行一个URL
  --upload_endpoint UPLOAD_ENDPOINT
                        上传端点路径(例如:/uploads.action)
  --paths PATHS [PATHS ...]
                        路径遍历测试路径
  --filenames FILENAMES [FILENAMES ...]
                        自定义载荷文件名
  --payload PAYLOAD     自定义JSP载荷内容
  -s THREADS, --threads THREADS
                        使用的线程数量(默认: 5)
  -o OUTPUT, --output OUTPUT
                        输出成功URL的文件路径(默认:success.txt)

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    977
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    564
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    352
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    344
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    322
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    308

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





