Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2020-35391-POC — Tenda N300 Authentifizierungs-Bypass via fehlerhaften HTTP-Request-Header | Kitploit

Tools/GitHubGitHub/dumitory-dev/cve-2020-35391-poc
Authentifizierung & AutorisierungIoT-SicherheitSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstests
GitHubdumitory-dev/cve-2020-35391-poc

CVE-2020-35391-POC

Tenda N300 Authentifizierungs-Bypass via fehlerhaften HTTP-Request-Header

Repository anzeigen
2233vor 3 JahrenNoch nicht geprüft
Teilen

Willkommen zu CVE-2020-35391-POC 👋

Original Documentation License: MIT Pylint

Tenda N300 Authentifizierungsumgehung durch fehlerhaften HTTP-Request-Header Python POC

Tenda N300 F3 12.01.01.48 Geräte erlauben entfernten Angreifern, sensible Informationen (möglicherweise einschließlich einer http_passwd-Zeile) durch eine direkte Anfrage nach cgi-bin/DownloadCfg/RouterCfm.cfg zu erhalten, ein verwandtes Problem zu CVE-2017-14942. HINWEIS: Der Schwachstellenbericht könnte darauf hindeuten, dass entweder ein ?-Zeichen nach dem Dateinamen RouterCfm.cfg gesetzt werden muss oder dass die HTTP-Request-Header ungewöhnlich sein müssen, aber es ist nicht bekannt, warum diese für das HTTP-Antwortverhalten des Geräts relevant sind.

Ursprünglicher PoC-Autor: Michelle Bonilla
Nach so langer Zeit seit der Veröffentlichung dieser CVE wurde die Schwachstelle immer noch nicht behoben! (Letzte Firmware-Version: V12.01.01.42_multi)

Verwendung

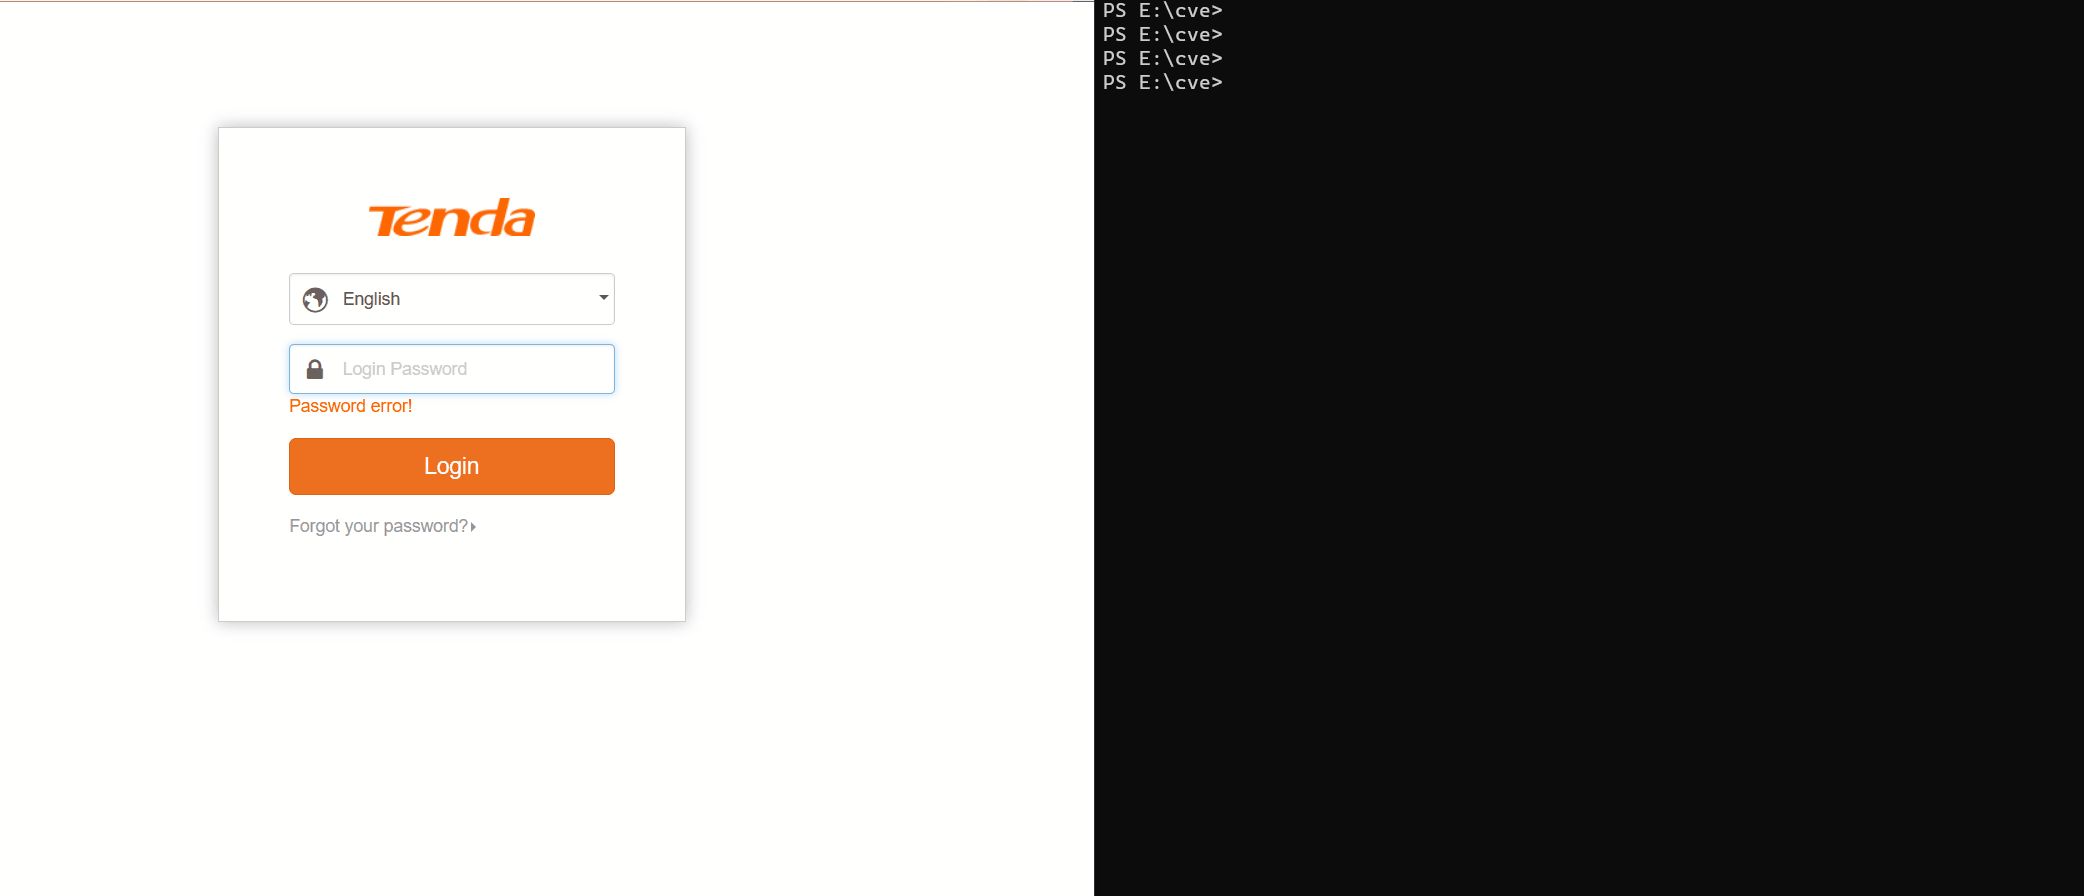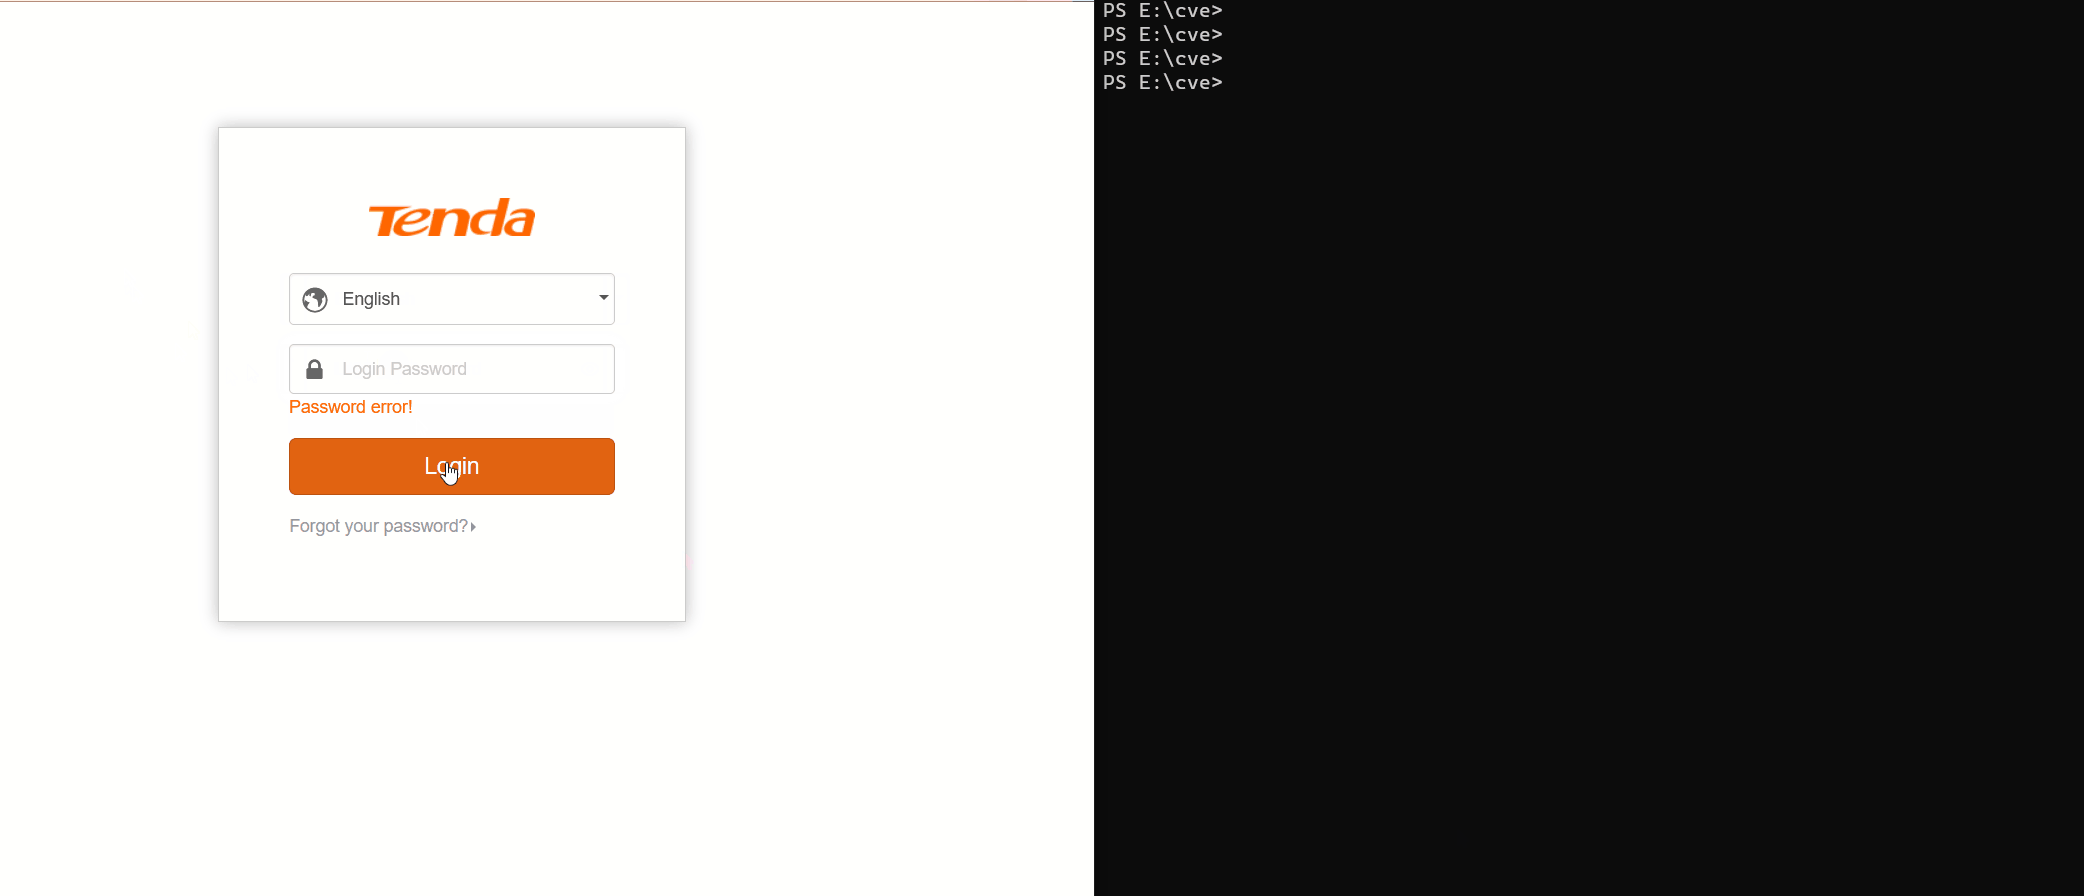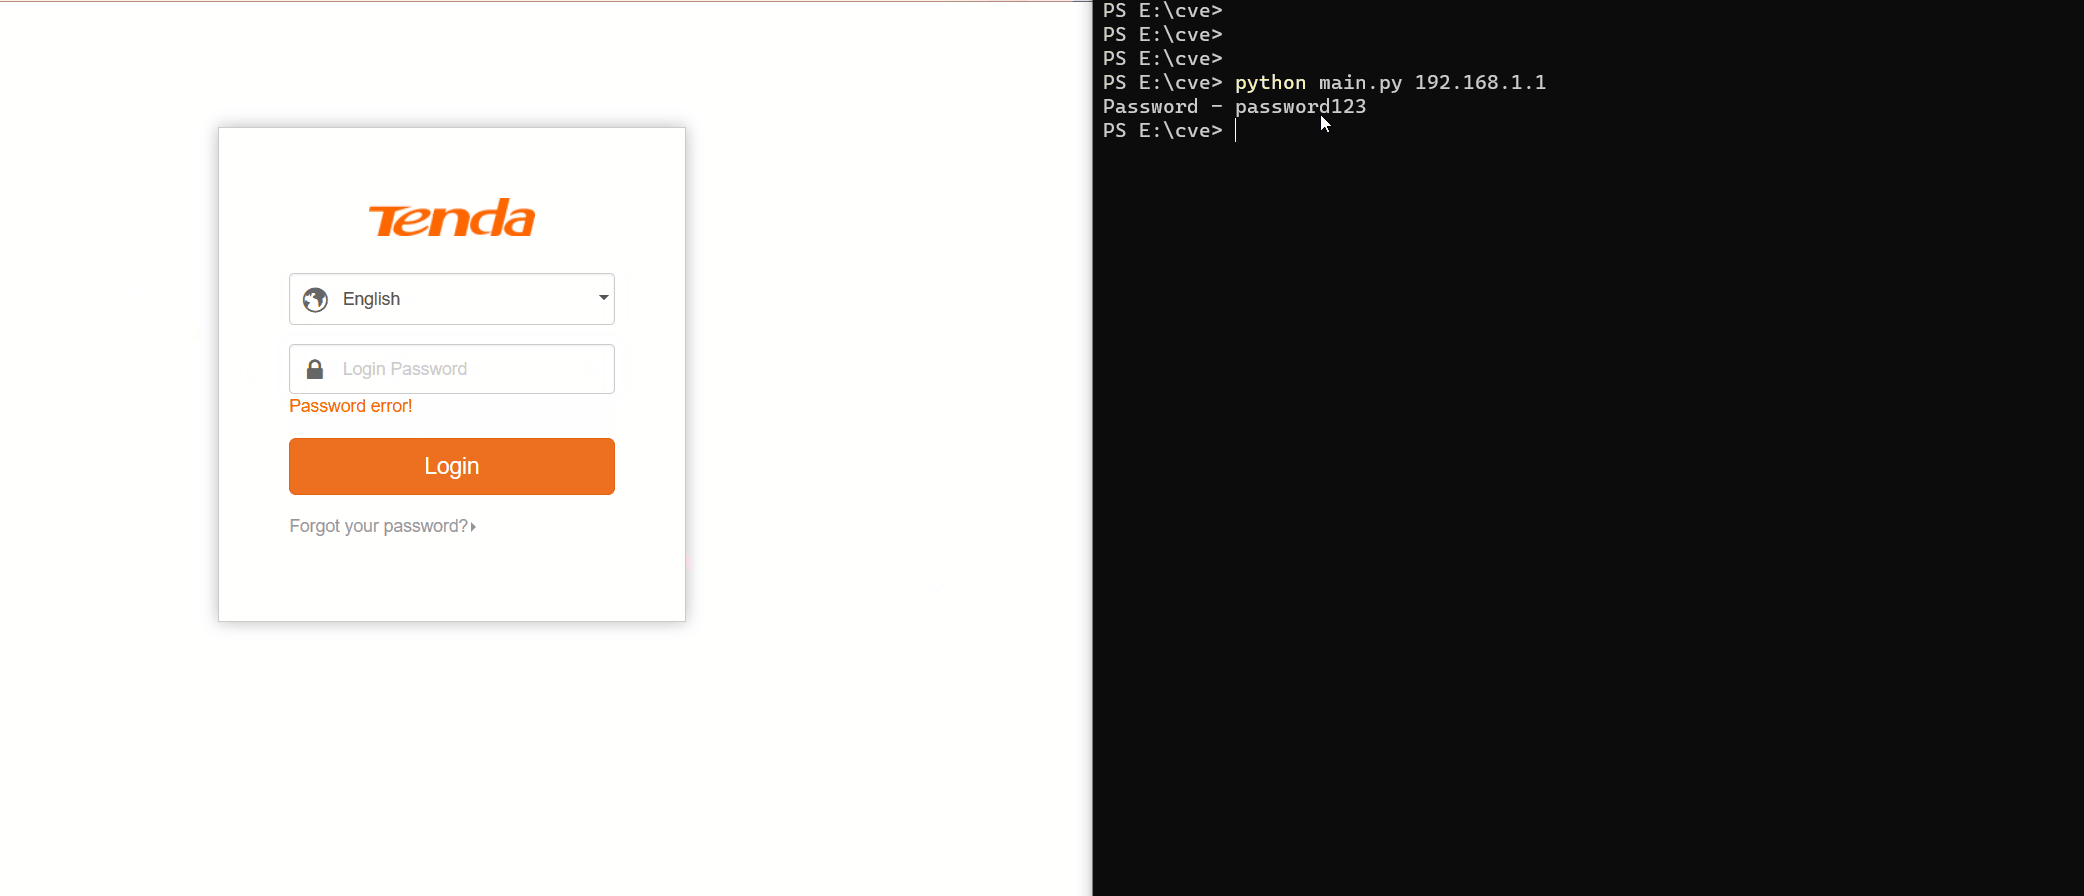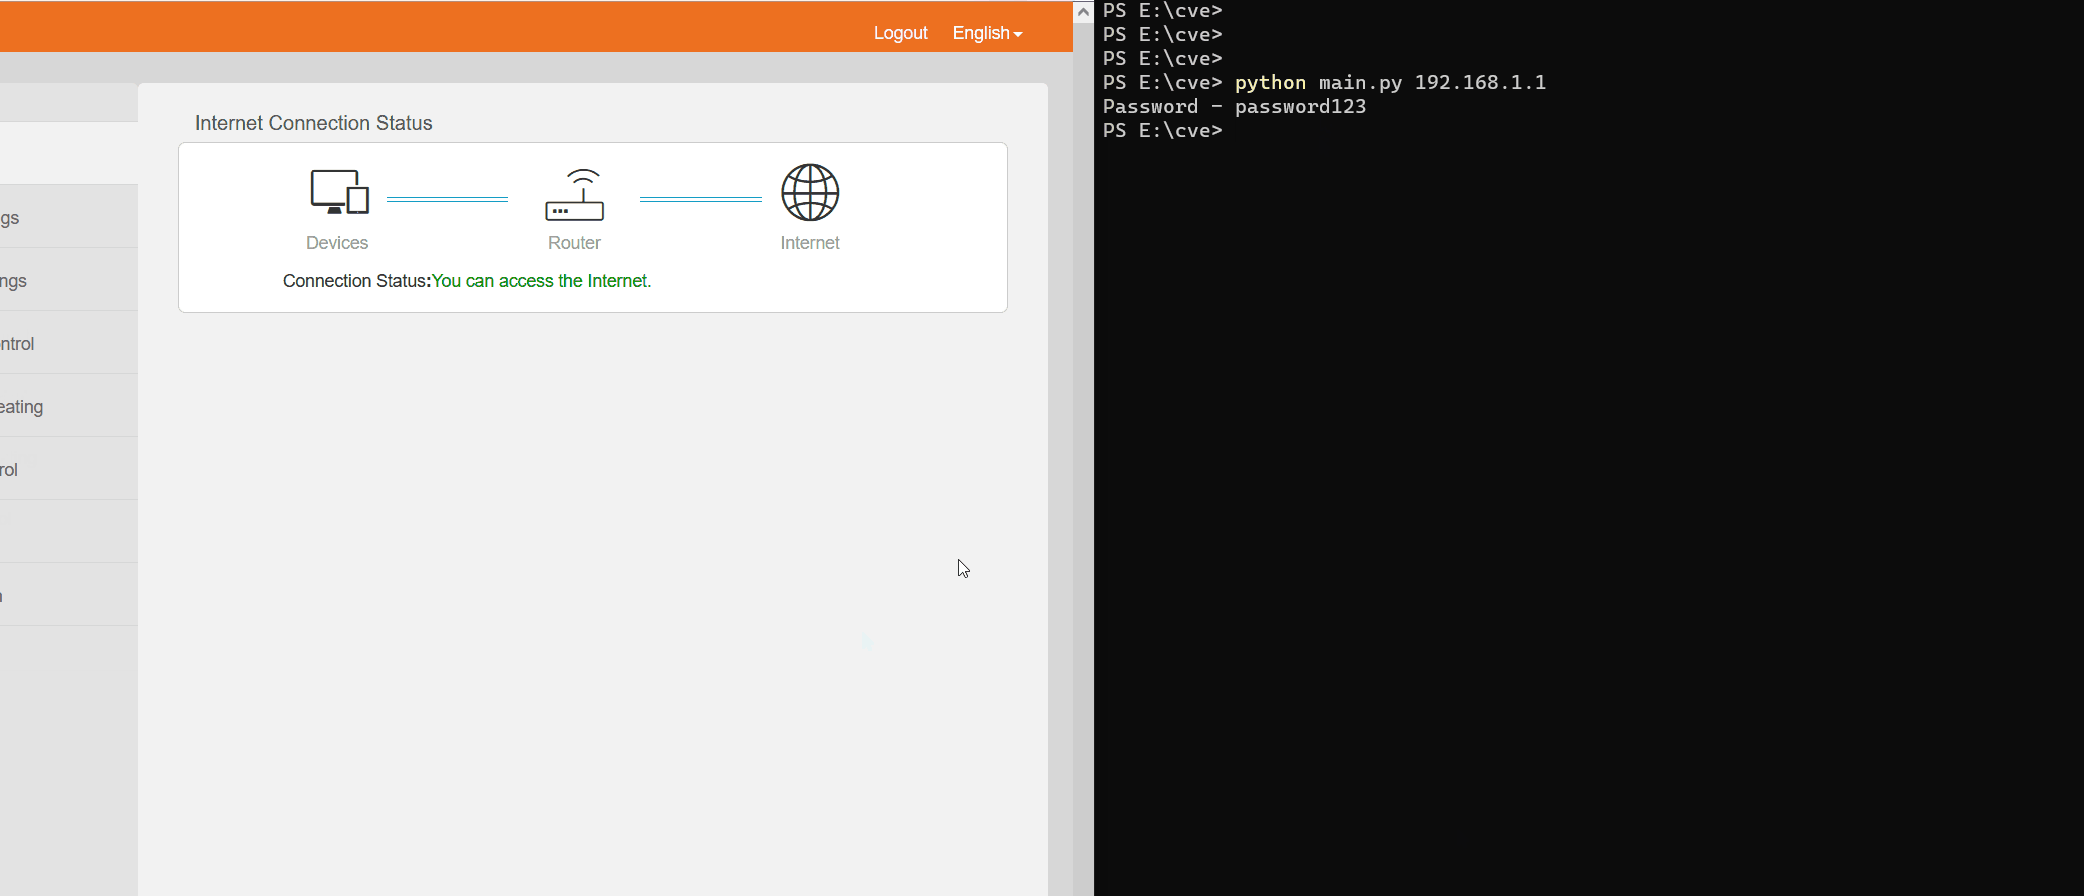
python3 main.py <router ip>

Arbeitsbeispiel

Autor

👤 dumitory-dev

Zeig deine Unterstützung

Gib einen ⭐️, wenn dir dieses Projekt geholfen hat!

📝 Lizenz

Dieses Projekt ist unter der MIT Lizenz lizenziert.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    260
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    251

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →