
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
WSOB — Python-Exploit-Tool für CVE-2022-29464, das uneingeschränkten Datei-Upload und Remote-Code-Ausführung auf verwundbaren WSO2-Produkten über Directory Traversal ermöglicht. | Kitploit
Tools/GitHubGitHub/dsssssssm/wsob
SchwachstellenscannerExploitationWebanwendungs-ExploitationPenetrationstestsRed Teaming
GitHubdsssssssm/wsob

WSOB

Python-Exploit-Tool für CVE-2022-29464, das uneingeschränkten Datei-Upload und Remote-Code-Ausführung auf verwundbaren WSO2-Produkten über Directory Traversal ermöglicht.

Repository anzeigen
27935vor 4 JahrenVon Kitploit geprüft
Teilen

😭 WSOB (CVE-2022-29464)


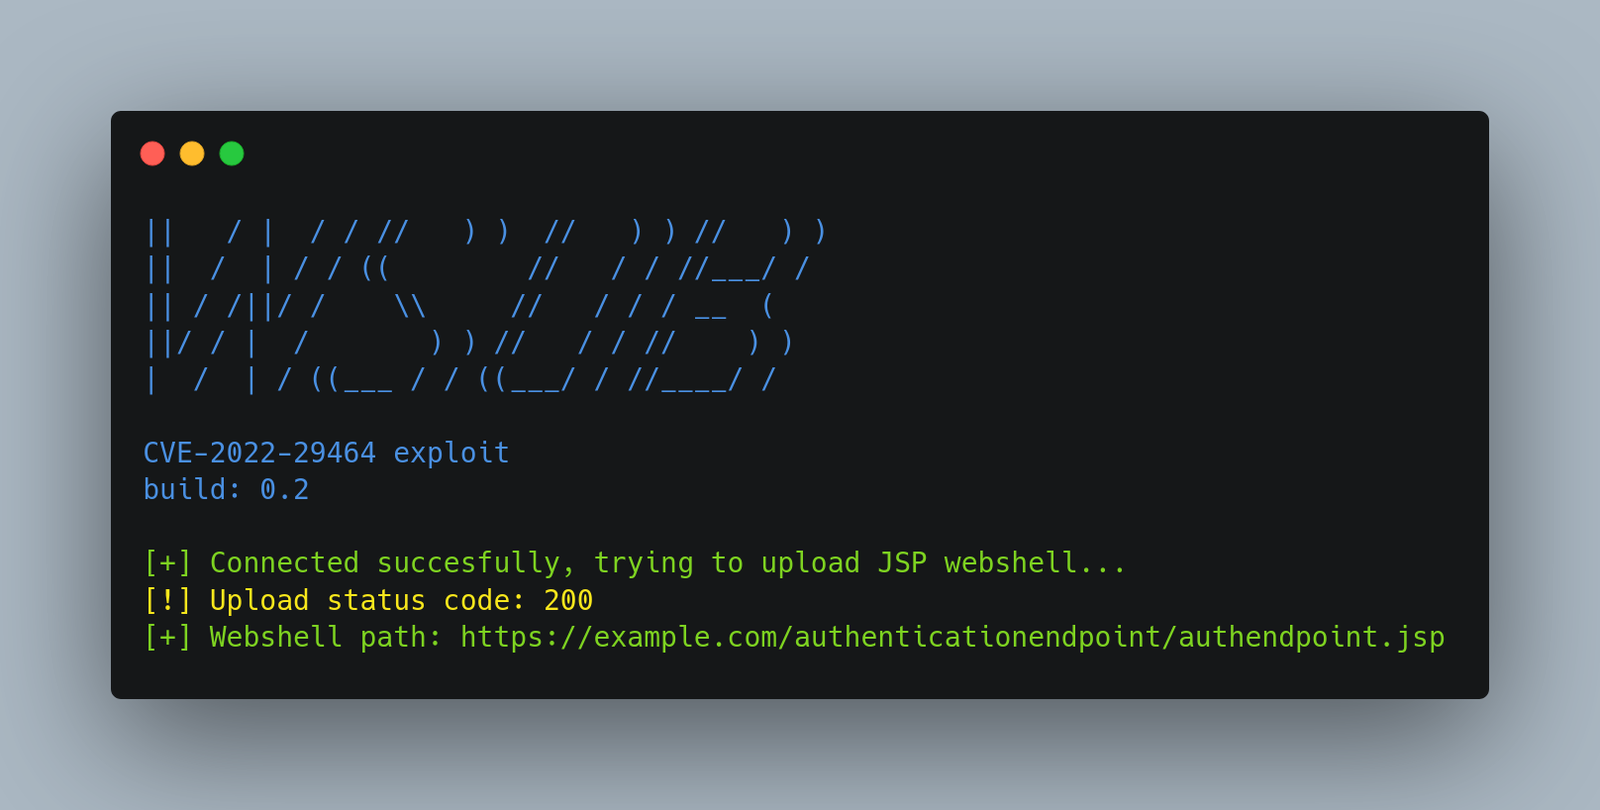
😭 WSOB ist ein Python-Tool, das entwickelt wurde, um die neue Schwachstelle in WSO2 auszunutzen, die als CVE-2022-29464 eingestuft wurde.


Details zu CVE-2022-29464:

Bestimmte WSO2-Produkte erlauben uneingeschränktes Hochladen von Dateien mit daraus resultierender Remote-Code-Ausführung. Der Angreifer muss einen /fileupload-Endpunkt mit einer Content-Disposition-Verzeichnis-Traversal-Sequenz verwenden, um ein Verzeichnis unter dem Web-Root zu erreichen, wie z. B. ein ../../../../repository/deployment/server/webapps-Verzeichnis. Dies betrifft WSO2 API Manager 2.2.0 und höher bis 4.0.0; WSO2 Identity Server 5.2.0 und höher bis 5.11.0; WSO2 Identity Server Analytics 5.4.0, 5.4.1, 5.5.0 und 5.6.0; WSO2 Identity Server as Key Manager 5.3.0 und höher bis 5.10.0; und WSO2 Enterprise Integrator 6.2.0 und höher bis 6.6.0.

Quelle: https://nvd.nist.gov/vuln/detail/CVE-2022-29464


⚡ Installation / Erste Schritte

Eine kurze Anleitung zur Installation und Verwendung von WSOB

1. Klone das Repository - git clone https://github.com/oppsec/wsob.git
2. Installiere die Bibliotheken - pip3 install -r requirements.txt
3. Führe WSOB2 aus - python3 main.py -u https://example.com


⚙️ Voraussetzungen

  • Python 3 auf deinem Rechner installiert.
  • Installiere die Bibliotheken mit pip3 install -r requirements.txt


🔨 Mitwirken

Eine kurze Anleitung, wie du zum Projekt beitragen kannst.

1. Erstelle einen Fork des WSOB-Repositorys
2. Lade das Projekt mit git clone https://github.com/your/wsob.git herunter
3. Nimm deine Änderungen vor
4. Committe und führe einen git push aus
5. Öffne einen Pull Request




🙏 Danksagungen

  • Dank an hakivvi für den ursprünglichen Webshell-Code


⚠️ Warnung

  • Der Entwickler ist nicht verantwortlich für jegliche böswillige Verwendung dieses Tools.
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    255
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    247

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →


