Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2023-35794-WebSSH-Hijacking — Repository enthält eine Beschreibung für CVE-2023-35794, entdeckt vom Dodge Industrial Team für die Dodge OPTIFY Plattform. | Kitploit
Tools/GitHubGitHub/dodge-mptc/cve-2023-35794-webssh-hijacking
Authentifizierung & AutorisierungIoT-SicherheitSchwachstellenanalyseExploitationWebanwendungs-ExploitationArchived
GitHubdodge-mptc/cve-2023-35794-webssh-hijacking

CVE-2023-35794-WebSSH-Hijacking

Repository enthält eine Beschreibung für CVE-2023-35794, entdeckt vom Dodge Industrial Team für die Dodge OPTIFY Plattform.

Teilen
Repository anzeigen
341vor 3 JahrenNoch nicht geprüft

CVE-2023-35794-WebSSH-Entführung

Das Repository enthält die Beschreibung für CVE-2023-35794, entdeckt vom Dodge Industrial Team für die Dodge OPTIFY Plattform.


CVE ID: CVE-2023-35794
Hersteller: Cassia Networks
Produkt: Access Controller
Version: Cassia-AC-2.1.1.2303271039


Sicherheitslücke: Falsche Zugriffskontrolle
Betroffen: Web-SSH, Gateways
Beschreibung: WebSSH-Sitzung kann entführt werden
Status: Vom Hersteller bestätigt, behoben
Version Patched: Cassia-AC-2.1.1.2308181707


Details

Cassia verwendet WebSSH2 von billchurch, um SSH-Sitzungen vom AC zu den Gateways zu initiieren. WebSSH2 ist ein Web-SSH-Client, der ssh2, socket.io, xterm.js und express verwendet. Ein einfaches Beispiel eines HTML5-basierten, webbasierten Terminalemulators und SSH-Clients. Es verwendet SSH2 als Client auf einem Host, um eine Websocket-/Socket.io-Verbindung zu einem SSH2-Server zu proxen.

Wenn eine WebSSH-Sitzung mit einem Gateway-Gerät hergestellt wird, kann jeder externe Benutzer sie ohne Authentifizierung und Autorisierung entführen.

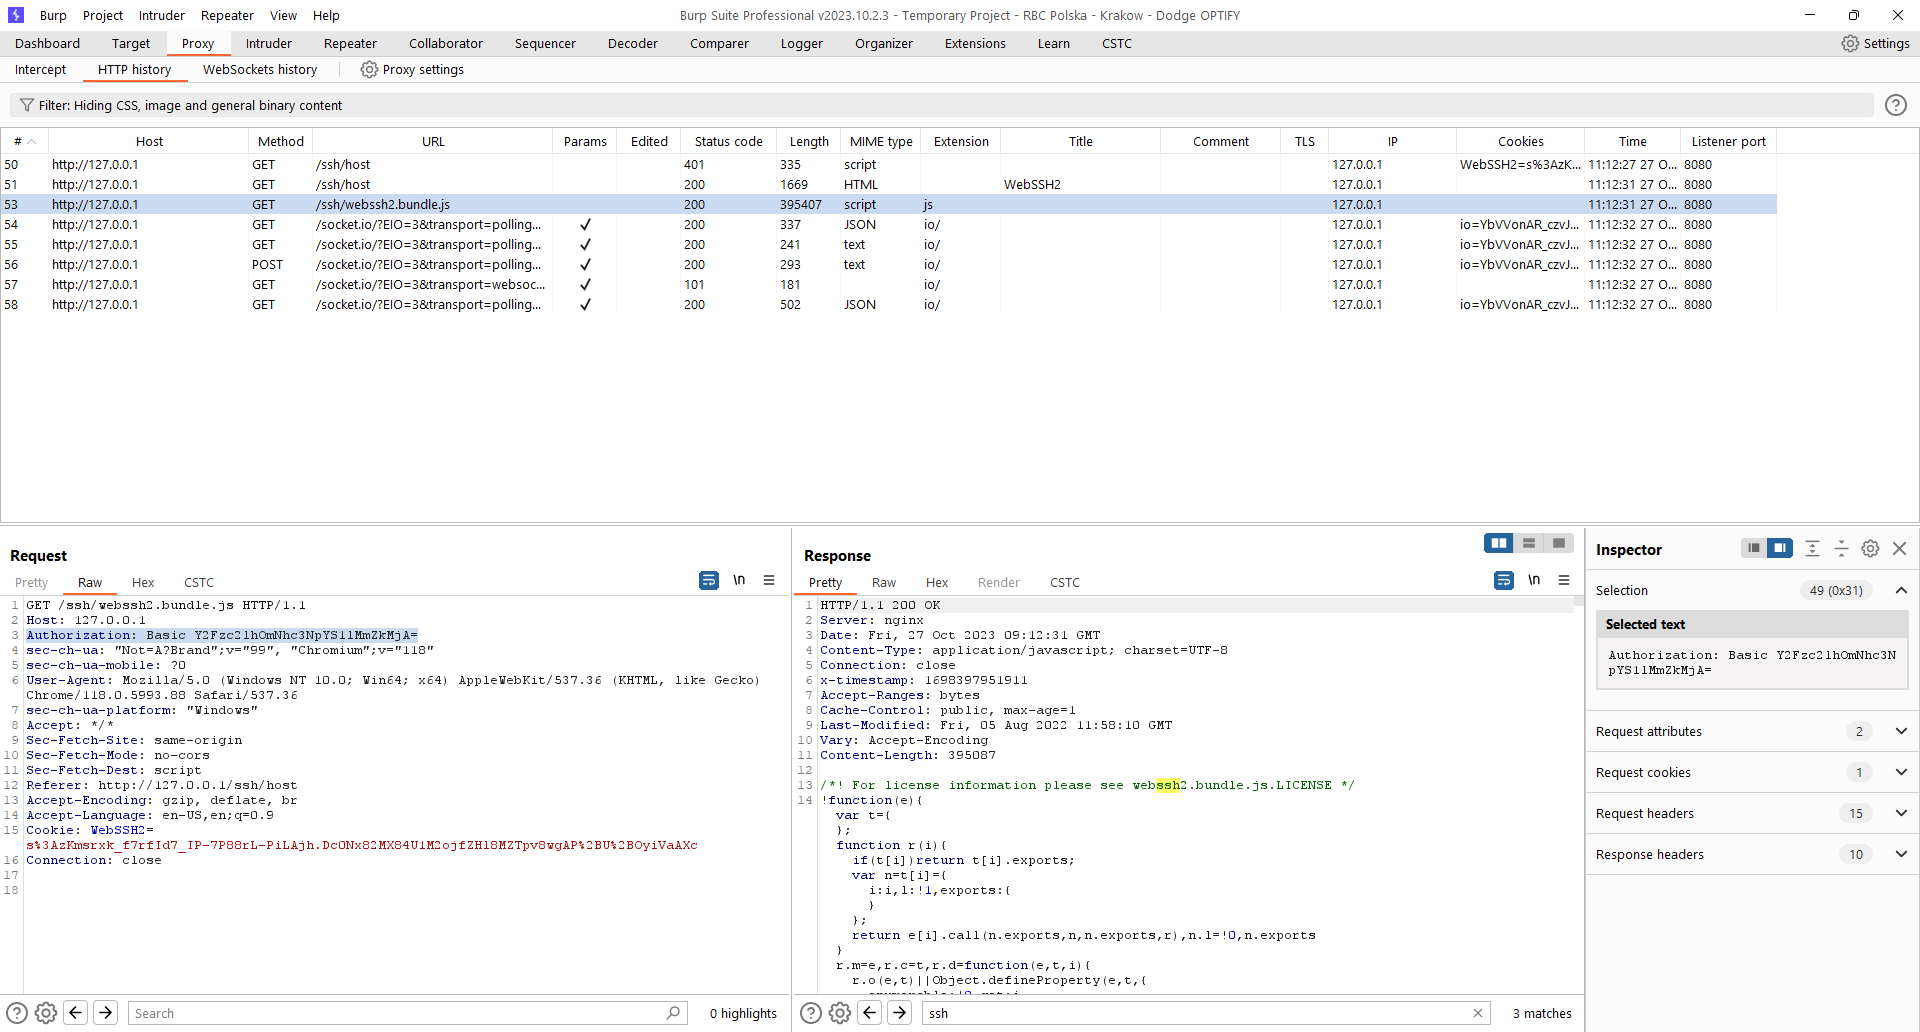
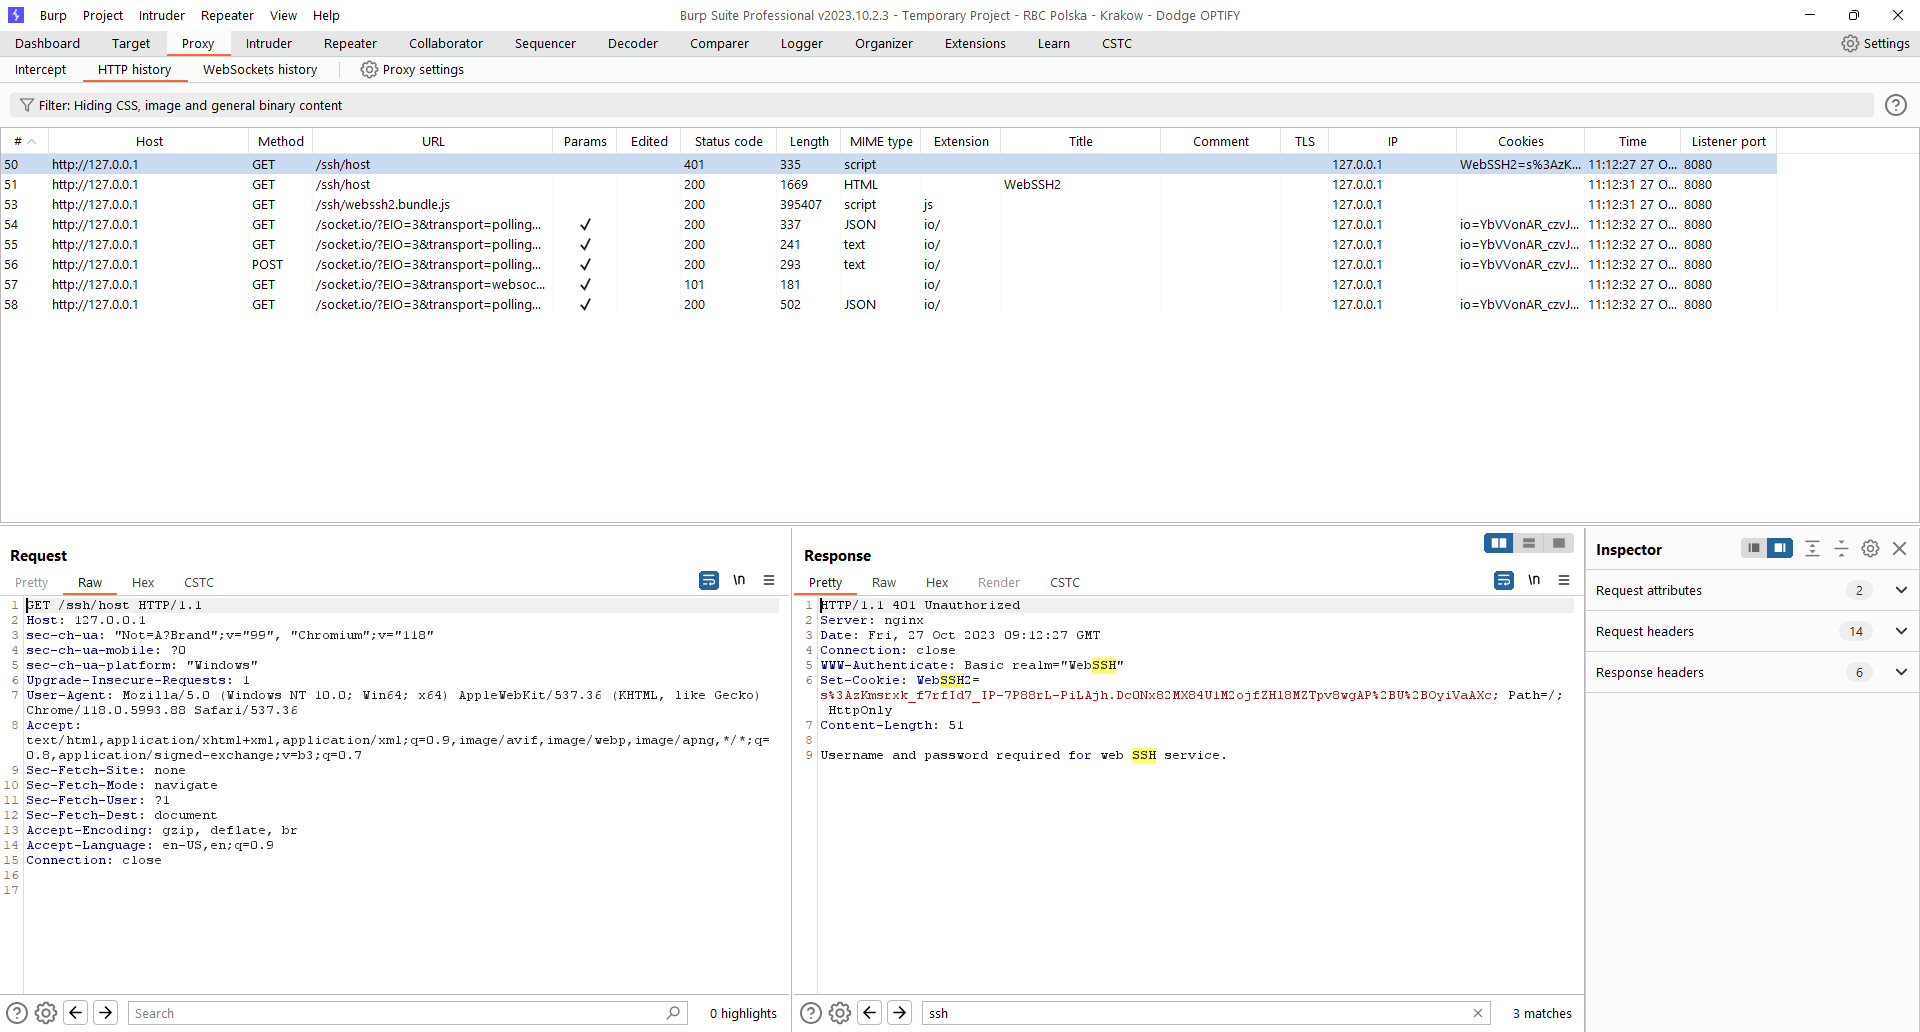
Der Sitzungsaufbau erfolgt über eine GET-Anfrage an die entsprechende /ap/remote/<mac>?ssh_port=<ac-rev-ssh-port> Das Gateway empfängt dann die Anfrage über den MQTT- (oder CAPWAP-)Kanal und stellt einen SSH-Tunnel mit lokaler Portweiterleitung zum Access Controller her. Dann bindet der Access Controller an den weitergeleiteten Port mit der SSH-Web-Sitzung. Der Benutzer, der die Web-SSH-Sitzung gestartet hat, wird auf /ssh/host umgeleitet, aber das Sitzungscookie wird nicht validiert. Das neue WebSSH2-Cookie wird mit einem 401-Fehler bereitgestellt. Alternativtext Tatsächlich wird der Benutzer aufgefordert, eine Basisauthentifizierung durchzuführen. Alternativtext Die erhaltenen Basisauthentifizierungsanmeldeinformationen werden in den nächsten Anfragen gesendet und möglicherweise von webssh2.bundle.js als Anmeldeinformationen verwendet, die zur Authentifizierung beim ausgewählten Gerät verwendet werden. Alternativtext Alternativtext Dies ermöglicht es einem nicht autorisierten Benutzer des Access Controller-Portals, eine bereits bestehende SSH-Sitzung zu entführen, indem er nur den SSH-Benutzernamen und das Passwort kennt (beachten Sie, dass dies in der Regel die Standardeinstellung cassia:cassia-<letzte-mac-6-stellen> sein kann).

Ausnutzung

Ein Angreifer kann CVE-2023-35793 verwenden, um einen authentifizierten Benutzer dazu zu bringen, eine Sitzung mit einem beliebigen, mit dem AC verbundenen Gerät zu initiieren (beachten Sie, dass der Benutzer sich nicht am Gateway anmelden muss; die Sitzung selbst wird nur durch Ausnutzung von CVE-2023-35793 CSRF initiiert). Dann kann ein Angreifer diese Sicherheitslücke ausnutzen und mit Kenntnis der MAC-Adresse leicht Zugriff auf das Gerät über WebSSH erhalten.

Nehmen wir an, ein Angreifer hat jemanden dazu gebracht, und die Sitzung wird mit dem Gateway hergestellt, bei dem die Standardanmeldeinformationen verwendet werden.

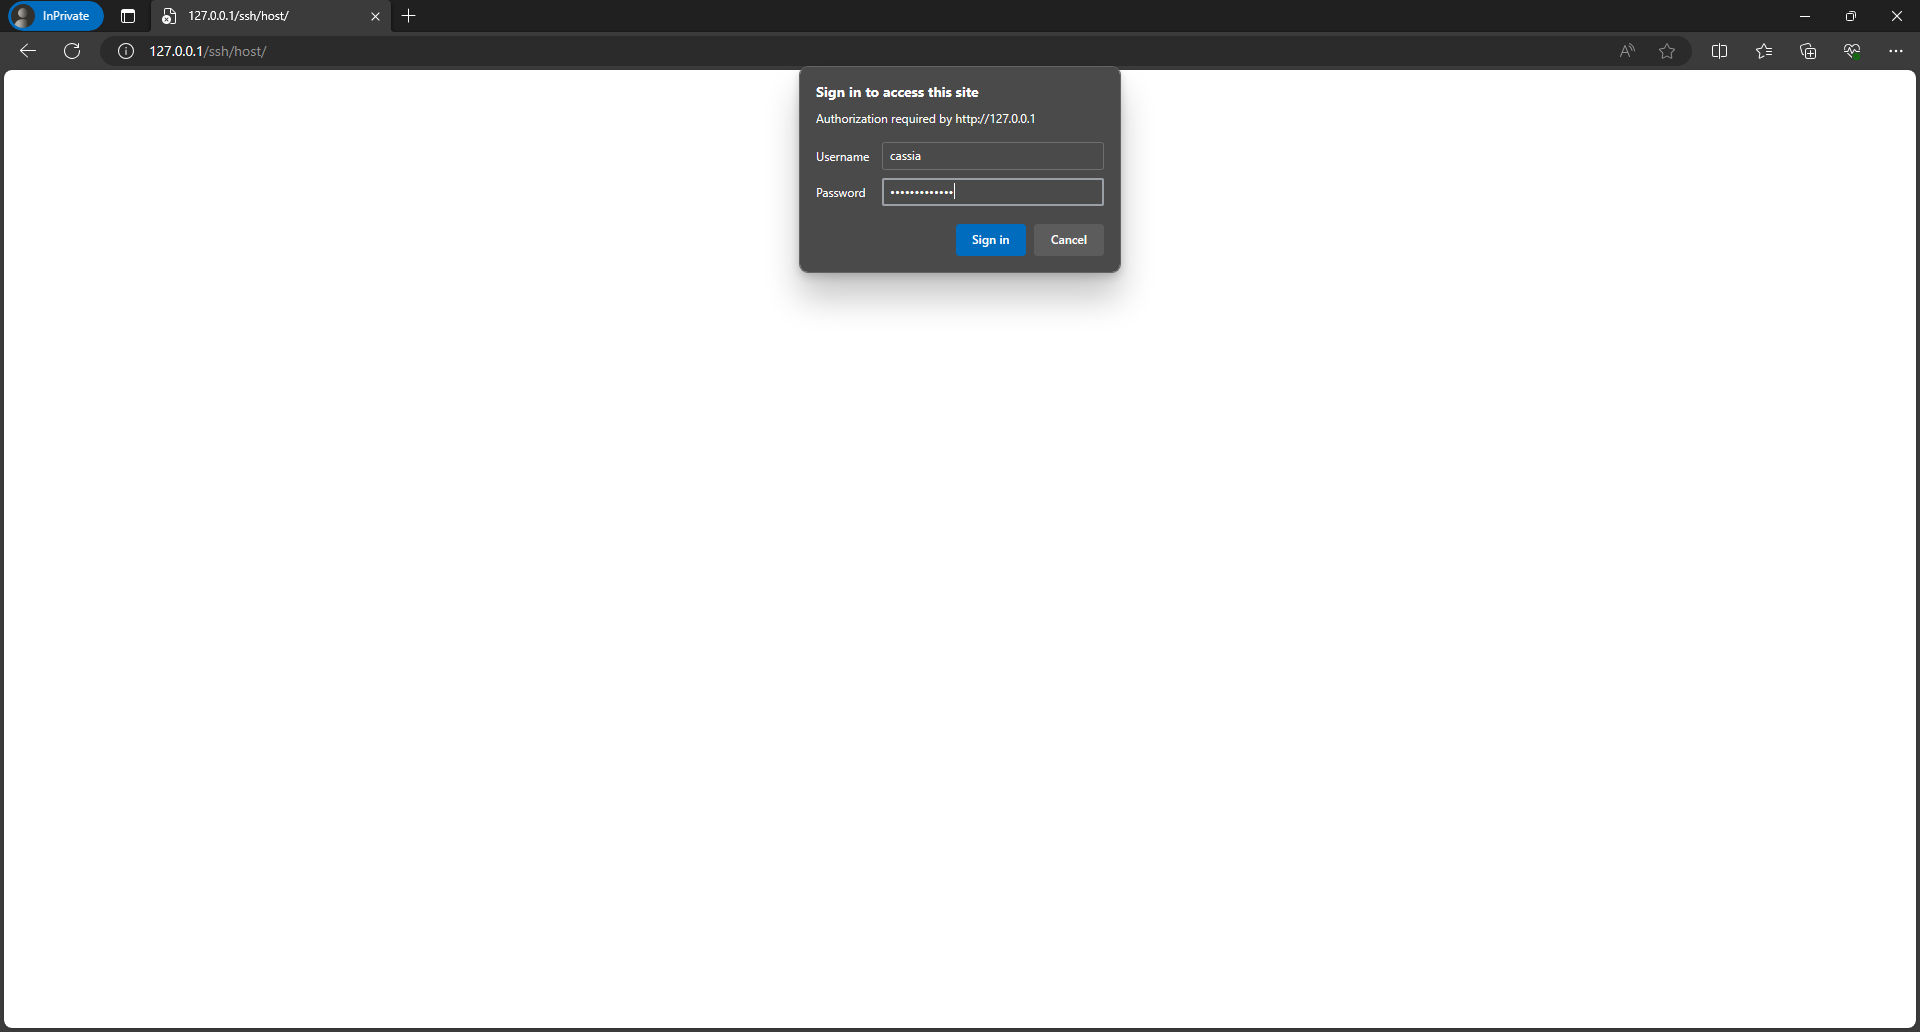
  1. Der Angreifer öffnet einfach den Webbrowser und gibt die Standardanmeldeinformationen für das bekannte Gerät ein.
  2. Der Angreifer, der weiß, welches Gerät ausgelöst wurde, gibt die Standardanmeldeinformationen ein (diese werden normalerweise nicht geändert)
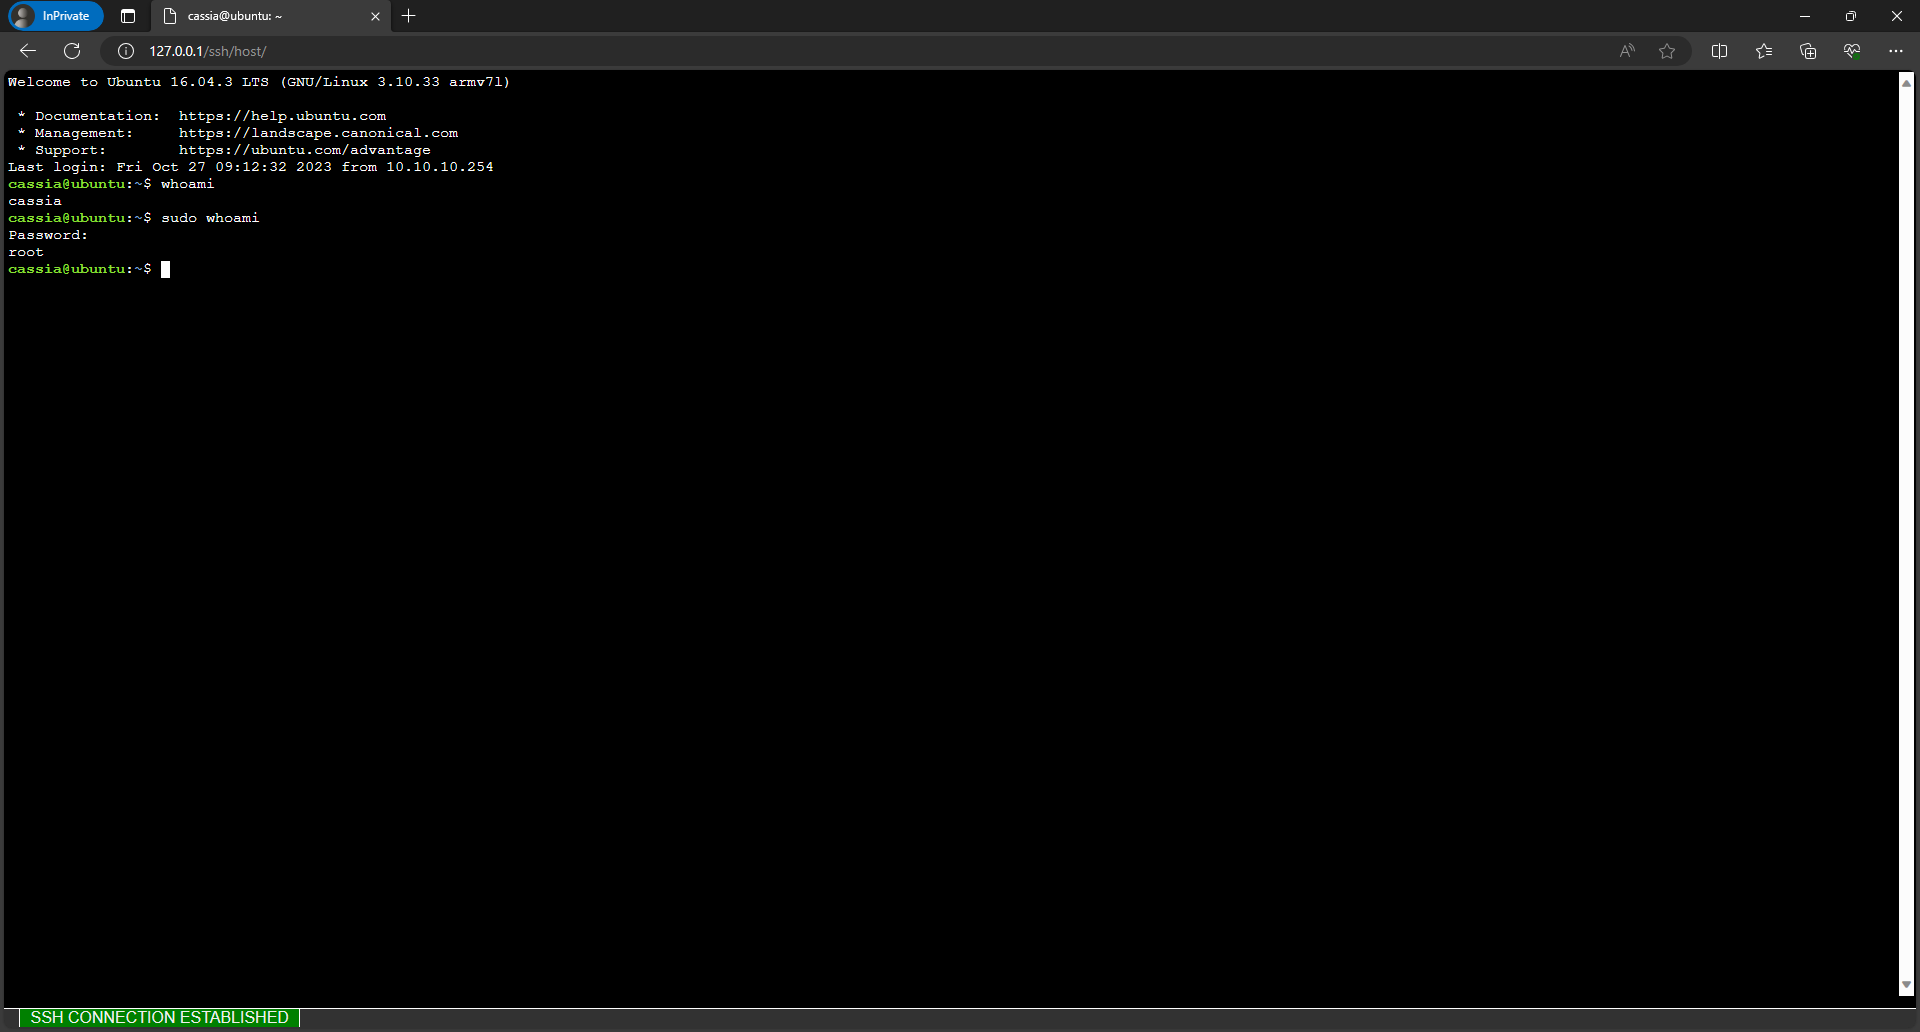
  3. Der Angreifer wird am LXC-Container des Geräts als Benutzer authentifiziert, der standardmäßig Root-Rechte hat Alternativtext

Behebung

  • Auf die höchstmögliche verfügbare Version patchen, erhältlich auf Cassia Networks
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    255
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    247

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →