
Skip to content
KitploitKITPLOIT
ToolsBlog
Log in
Einreichen
ToolsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
obex — Obex – Blockieren unerwünschter DLLs im Benutzermodus | Kitploit

Tools/GitHubGitHub/dis0rder0x00/obex
IDS/IPS-UmgehungPost-ExploitationRed TeamingAdversarial-Angriff
GitHubdis0rder0x00/obex

obex

Obex – Blockieren unerwünschter DLLs im Benutzermodus

Repository anzeigen
2813737vor 1 JahrVon Kitploit geprüft
Teilen

Obex - DLL-Blockierung

Obex ist ein PoC-Tool bzw. eine Technik, mit der verhindert werden kann, dass unerwünschte Module (z. B. EDR- oder Überwachungsbibliotheken) während der Prozessinitialisierung oder zur Laufzeit in einen neu gestarteten Prozess geladen werden.

Funktionen

  • Startet jeden Prozess mit Argumenten unter Debug-Kontrolle.
  • Blockiert eine konfigurierbare Liste von DLLs anhand des Namens.
  • Funktioniert sowohl für DLLs beim Start als auch für dynamisch geladene DLLs (LoadLibrary*).
  • In reinem C ohne externe Abhängigkeiten geschrieben.

Verwendung

obex.exe "<command with args>" [dll1.dll,dll2.dll,...]
  • Wenn keine DLL-Liste angegeben wird, wird eine Standard-Blocklist verwendet (zum Zeitpunkt der Erstellung nur amsi.dll).
  • DLL-Namen sind unabhängig von der Groß-/Kleinschreibung.

Wie funktioniert es?

Neben dem Parsen der CLI-Argumente macht das PoC Folgendes (in einer groben Übersicht):

Für ein tieferes Verständnis schau dir den Code an (offensichtlich) oder kontaktiere mich auf Discord oder Twitter.

Screenshot

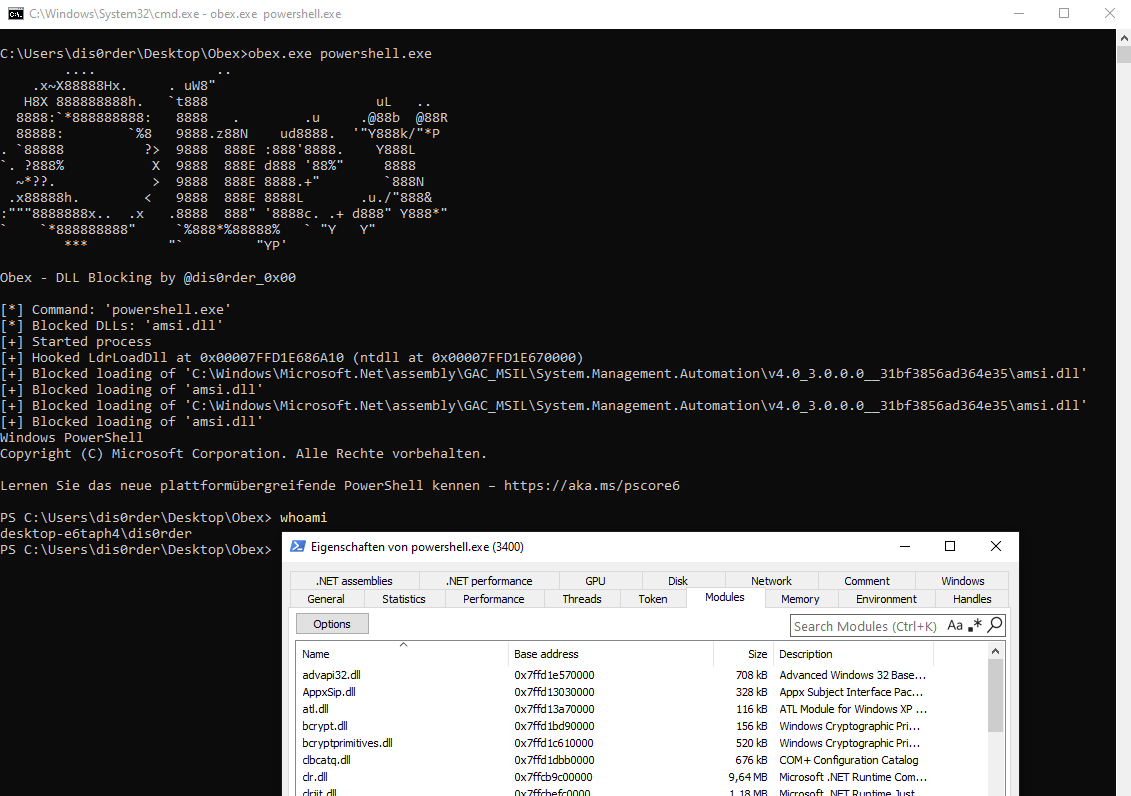
Der Screenshot zeigt obex, das powershell.exe mit der Standard-Blocklist (nur amsi.dll) startet. Zusätzlich kannst du die Modulliste des gestarteten Prozesses sehen, um zu überprüfen, dass amsi.dll nicht geladen wurde.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    276

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





