Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2022-30190 — Dieses Projekt demonstriert einen Proof-of-Concept-Exploit für CVE-2022-30190, auch bekannt als „Follina“ – eine kritische Schwachstelle zur Remote-Codeausführung, die Microsoft Office über das MSDT-Protokoll betrifft. Die Anwendung erzeugt bösartige Office-Dokumente, um den Exploit-Ablauf ausschließlich zu Bildungs- und Forschungszwecken zu veranschaulichen. | Kitploit
Tools/GitHubGitHub/derziad/cve-2022-30190
Payload-GenerierungExploitationWebanwendungs-ExploitationPenetrationstestsLernen & Bildung
GitHubderziad/cve-2022-30190

CVE-2022-30190

Repository anzeigen
6125vor 1 JahrNoch nicht geprüft

Über

Dieses Projekt demonstriert einen Proof-of-Concept-Exploit für CVE-2022-30190, auch bekannt als „Follina“ – eine kritische Schwachstelle zur Remote-Codeausführung, die Microsoft Office über das MSDT-Protokoll betrifft. Die Anwendung erzeugt bösartige Office-Dokumente, um den Exploit-Ablauf ausschließlich zu Bildungs- und Forschungszwecken zu veranschaulichen.


Teilen

CVE-2022-30190 (Follina) Proof of Concept

CVE License: MIT Docker


Übersicht

Follina

Dieses Projekt demonstriert einen Proof-of-Concept-Exploit für CVE-2022-30190, auch bekannt als „Follina“ – eine kritische Remote-Codeausführung-Sicherheitslücke, die Microsoft Office über das MSDT-Protokoll betrifft. Die Anwendung generiert schädliche Office-Dokumente, um den Exploit-Workflow zu ausschließlich Bildungs- und Forschungszwecken zu veranschaulichen.

⚠ Warnung: Dieses Repository dient ausschließlich Bildungs- und autorisierten Sicherheitsforschungszwecken. Verwenden Sie es nicht in der Produktion oder gegen Systeme, die Sie nicht besitzen oder für die Sie keine explizite Erlaubnis zum Testen haben.


Funktionen

  • 📝 Erstellt Office-Dokumente, die die Follina-Sicherheitslücke ausnutzen
  • 🌐 Einfache Weboberfläche zur Payload-Erstellung
  • 🐳 Dockerisiert für einfache Einrichtung und Isolation

Technologien

  • Java 21 ☕
  • Spring Boot 🚀
  • Apache Commons 📦
  • Docker 🐳
  • JSP 🖥️

Voraussetzungen

  • Docker 🐳
  • Docker Compose 📦

Schnellstart

  1. Repository klonen:

    git clone https://github.com/yourusername/CVE-2022-30190.git
    cd CVE-2022-30190
    
  2. Mit Docker Compose erstellen und ausführen:

    docker compose up --build
    
  3. Auf die Weboberfläche zugreifen:

    • Öffnen Sie http://localhost:8080 in Ihrem Browser 🌐

Verwendung

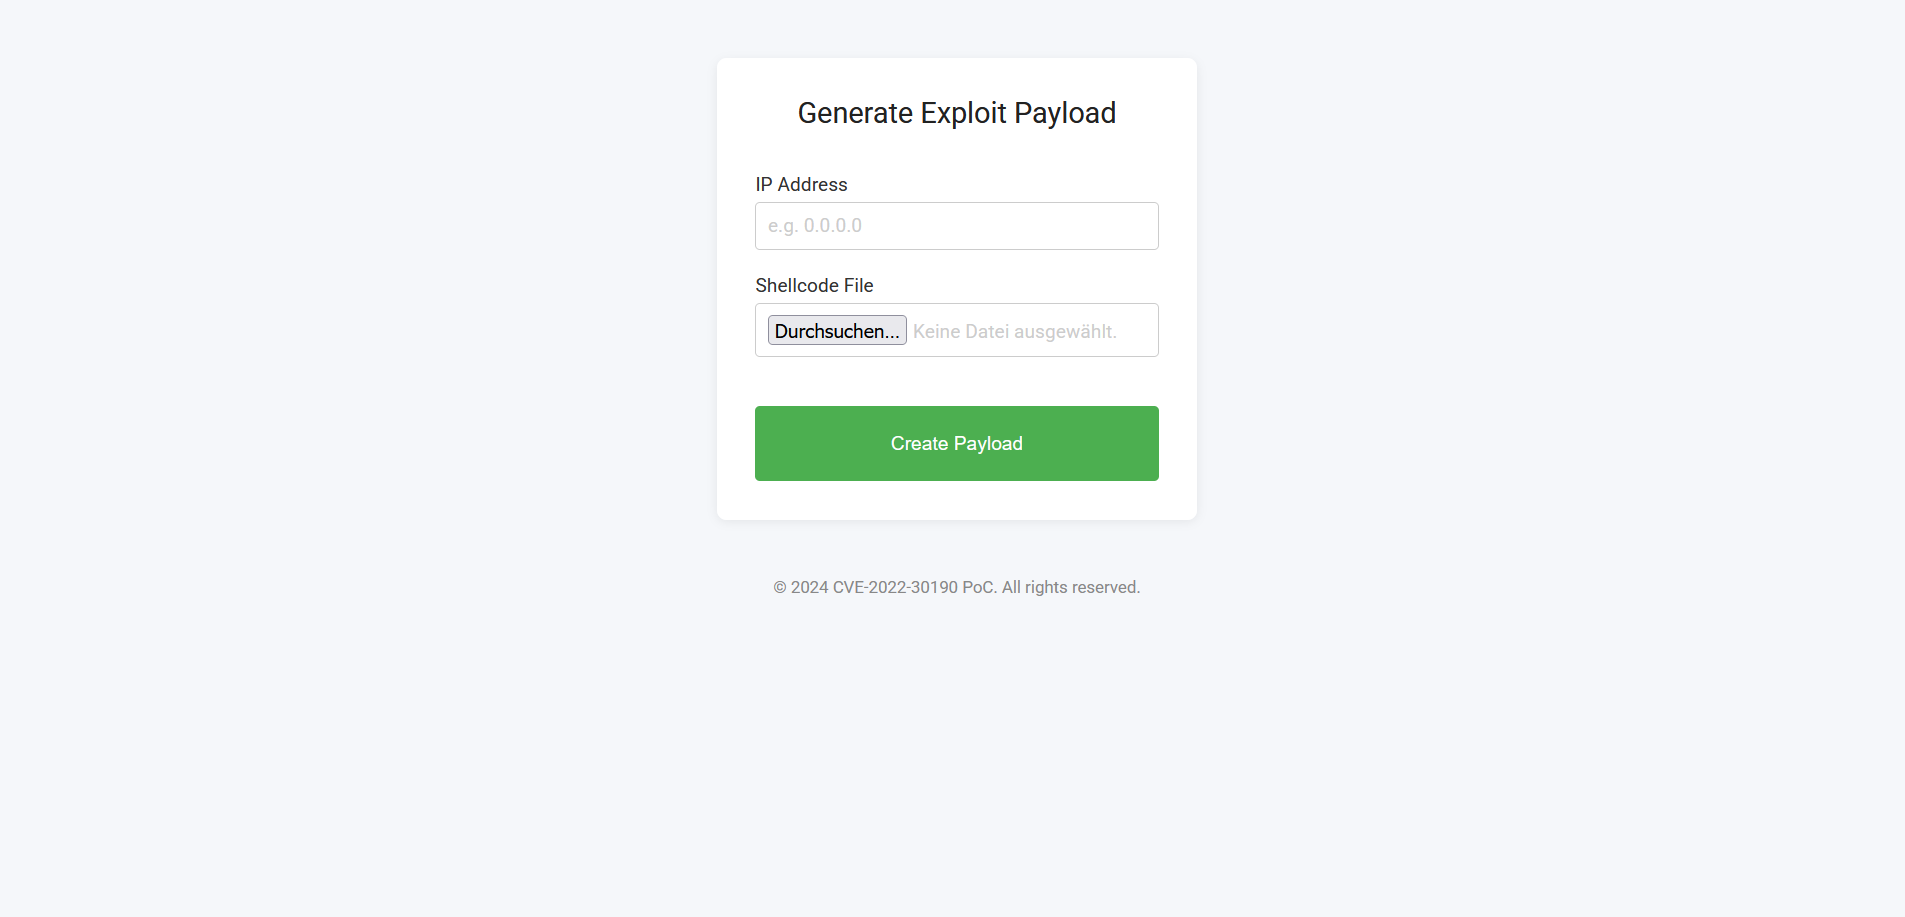
  • Geben Sie Ihre IP-Adresse ein und laden Sie eine Shellcode-Datei über das Webformular hoch
  • Klicken Sie auf „Create Payload“, um ein schädliches Office-Dokument zu generieren
  • Laden Sie das generierte Dokument herunter und verwenden Sie es zum Testen in einer kontrollierten Umgebung 🔒

Demo Screenshot


Projektstruktur

src/main/java                 — Java-Quellcode (Spring Boot-Anwendung)
src/main/webapp/WEB-INF/jsp   — JSP-Ansichten für die Weboberfläche
Dockerfile                    — Container-Build-Anweisungen
docker-compose.yml            — Multi-Container-Orchestrierung

Referenzen

  • Microsoft-Sicherheitshinweis
  • Follina-Analyse von SocPrime
  • NIST CVE-Details

Lizenz

Dieses Projekt wird unter der MIT-Lizenz veröffentlicht.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    370
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    289

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →