
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
GoGhost — Hochleistungsfähiges, leichtgewichtiges, tragbares Open-Source-Tool für Massen-SMBGhost-Scans | Kitploit

Tools/GitHubGitHub/deepsecurity-pe/goghost
SchwachstellenscannerExploitationNetzwerksicherheit
GitHubdeepsecurity-pe/goghost

GoGhost

Hochleistungsfähiges, leichtgewichtiges, tragbares Open-Source-Tool für Massen-SMBGhost-Scans

Repository anzeigen
1542875vor 6 JahrenVon Kitploit geprüft
Teilen

GoGhost

GoGhost ist ein Hochleistungs-, leichtgewichtiges, tragbares Open-Source-Tool für Massen-SMBGhost-Scans.

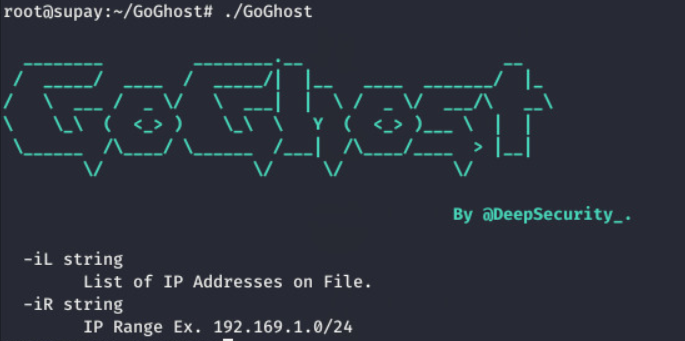
GoGhost Running

Installation

Sie können die Windows-Binärdatei oder die Linux-Binärdatei herunterladen. Alternativ verwendet GoGhost native Golang-Bibliotheken, sodass die obige Zeile zum Kompilieren ausreicht:

go build GoGhost.go

Verwendungsoptionen

GoGhost hat 25,000 IP-Adressen in weniger als 3 Sekunden gescannt, NMAP benötigte mehr als 600.

NMAP vs GoGhost

-iL [FILE]

Mit der Option -iL können Sie eine Listendatei mit CIDRs in der Datei angeben.

-iR [CIDR]

Mit der Option -iR können Sie einen IP-Bereich angeben.

Falsch-Positiv und Falsch-Negativ

Wenn Windows mit KB4551762 gepatcht ist, wird GoGhost es dennoch als anfällig markieren. Wenn die Liste der CIDRs in der Datei größer als 500k IP-Adressen ist, kann es einige als „Timeout“ anfällig markieren.

Die Ergebnisse

Timeout => Geschlossener Port

Nicht anfällig => Hat keine Komprimierung

Anfällig => LZNT1-Komprimierung auf SMB.

Haftungsausschluss

Dieses Tool wurde entwickelt, um die Auswirkungen von SMBGhost in Lateinamerika zu messen, und Deepsecurity ist nicht verantwortlich für die Nutzung dieses Tools.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    260
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




