
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
cve-2021-29447_auto-script — Dieses Repo beschreibt cve-2021-29447 und enthält ein kleines Skript zur automatischen Ausnutzung. | Kitploit
Tools/GitHubGitHub/davids52/cve-2021-29447_auto-script
Payload-GenerierungSchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsLernen & Bildung
GitHubdavids52/cve-2021-29447_auto-script

cve-2021-29447_auto-script

Dieses Repo beschreibt cve-2021-29447 und enthält ein kleines Skript zur automatischen Ausnutzung.

Repository anzeigen
10vor 11 MonatenNoch nicht geprüft

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    371
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    336
  • 5

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    322

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →
Teilen

CVE-2021-29447: WordPress Media Library XXE-Schwachstelle

Dieses Repository beschreibt die CVE-2021-29447-Schwachstelle, einen kritischen Sicherheitsfehler in WordPress, der authentifizierte XML-External-Entity-Angriffe (XXE) über die Media Library ermöglichte. Es enthält außerdem ein automatisches Skript, das den Proof of Concept (PoC) demonstriert.

📌 Überblick über die Schwachstelle

Die Schwachstelle bestand in der Verarbeitung von Metadaten in hochgeladenen Audiodateien durch WordPress. Im Einzelnen:

  • Grundursache: WordPress verwendet die getID3-Bibliothek, um Metadaten aus Mediendateien wie WAV-Dateien zu analysieren. Eine WAV-Datei kann einen XML-Datenblock namens iXML enthalten. Angreifer konnten eine bösartige WAV-Datei mit XML-Inhalt erstellen, die beim Parsen durch die anfällige Bibliothek einen XXE-Angriff auslöst.

  • Betroffene Versionen: WordPress-Versionen 5.6 bis 5.7.

  • Wichtige Voraussetzung: Die WordPress-Installation muss auf PHP 8 laufen, da Änderungen in der Standardkonfiguration von Libxml2 in PHP 8 für den Exploit entscheidend waren.

  • Auswirkungen: Eine erfolgreiche Ausnutzung könnte zur Offenlegung beliebiger Dateien führen (z. B. durch Lesen von wp-config.php, um Datenbankzugangsdaten zu erhalten) und zu Server-Side Request Forgery (SSRF)

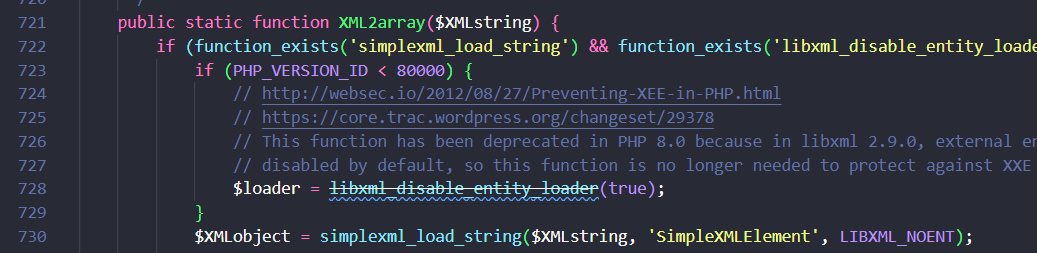
  • Unten finden Sie den Codeausschnitt, der versucht, XML-Daten im iXML-Subchunk zu analysieren:
    Bild

✨ Skriptfunktionen

  • Automatisiert den gesamten Prozess: Erstellt die bösartige WAV-Datei und DTD, übernimmt den Datei-Upload zur Ziel-WordPress-Seite und richtet einen Listener ein, um exfiltrierte Daten zu empfangen.

  • Konfigurierbar: Ermöglicht es, den Pfad der Zieldatei für die Exfiltration anzugeben.

🚀 Grundlegende Verwendung

  • Bevor Sie das Skript ausführen, müssen Sie den Konfigurationsabschnitt mit Ihren Zieldetails aktualisieren (WordPress-URL, Anmeldedaten, Zieldatei und Ihre Listener-IP-Adresse).
  • Führen Sie dann das Skript mit ./payload.sh aus.

⚠️ WICHTIGER HAFTUNGSAUSSCHLUSS

  • Die Informationen, der Proof of Concept und das Skript in diesem Repository werden ausschließlich zu Bildungs- und Forschungszwecken bereitgestellt. Sie dürfen dies nur an Systemen testen, die Ihnen gehören oder für die Sie eine ausdrückliche, schriftliche Genehmigung zum Testen haben. Unautorisiertes Testen an Systemen, die Ihnen nicht gehören, ist illegal und unethisch.

Weitere Referenz

  • Ich empfehle Ihnen diese Referenz, wenn Sie weitere Details zur Reproduktion dieser CVE wünschen,
Tool herunterladen






