
 davidcarliez/cover
Halte private Daten, interne Infrastruktur und Geheimnisse aus Cloud-Coding-Agents heraus, ohne deinen Workflow zu unterbrechen.

Halte private Daten, interne Infrastruktur und Geheimnisse aus Cloud-Coding-Agenten heraus, ohne deinen Workflow zu unterbrechen.


Installation · Schnellstart · Richtlinien · Überwachung · Pi / OMP · Sicherheit
Cover ist ein bidirektionaler Datenschutz-Proxy für KI-Coding-Agenten. Es ersetzt übereinstimmende sensible Werte lokal durch realistische, deterministische Platzhalter, bevor eine Anfrage deine Maschine verlässt, und übersetzt passende Fälschungen in normalen und Streaming-Antworten zurück in die Originale. Das Modell erhält kohärenten Kontext; dein Agent und deine Tools arbeiten weiter mit der echten Umgebung.
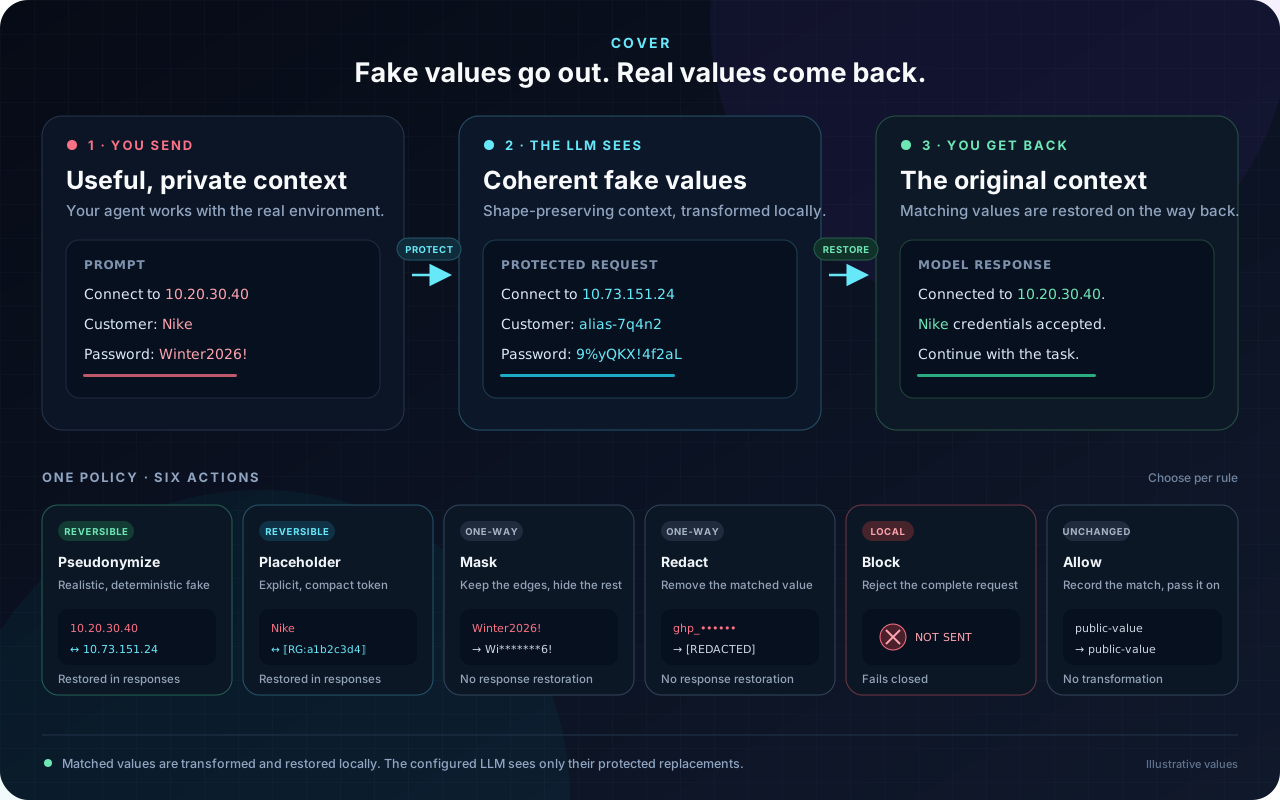
Verwende reversible pseudonymize- oder placeholder-Regeln, wenn die Konversation
durchgängig funktionieren muss. Verwende einseitige mask- oder redact-Regeln, wenn die Wiederherstellung
nicht erforderlich ist, block, um eine Anfrage lokal zu stoppen, und allow für eine explizite
Ausnahme.
Unterstützte Clients sind unter anderem Codex, Claude Code, Cursor, Pi / Oh My Pi sowie OpenAI- oder Anthropic-kompatible SDKs und Router.
Der Installer lädt das Release für dein Betriebssystem und deine CPU herunter, verifiziert es anhand
der veröffentlichten SHA-256-Prüfsummen, installiert es atomar nach
~/.local/bin/cover, konfiguriert ausgewählte Clients und startet den Proxy.
curl -fsSL https://raw.githubusercontent.com/DavidCarliez/cover/main/scripts/install.sh | bash
Es ist keine Go-Toolchain und kein Git-Checkout erforderlich. Du benötigst nur curl, einen Archiv-
Extraktor (tar unter Linux/macOS oder unzip unter Windows) und sha256sum,
shasum oder openssl zur Verifizierung.
Vorgefertigte Linux-, macOS- und Windows-Archive sowie deren Prüfsummen sind unter GitHub Releases verfügbar.
Für eine nicht-interaktive Installation:
curl -fsSL https://raw.githubusercontent.com/DavidCarliez/cover/main/scripts/install.sh | \
  COVER_AGENTS=openai,claude bash
Eine Release-Version pinnen oder nur die Binärdatei installieren, wobei Umgebungsvariablen auf den bash-Prozess angewendet werden:
curl -fsSL https://raw.githubusercontent.com/DavidCarliez/cover/main/scripts/install.sh | \
  COVER_VERSION=v0.1.0 COVER_SKIP_SETUP=1 bash
git clone https://github.com/DavidCarliez/cover.git
cd cover
go build -o cover ./cmd/cover
install -m 0755 cover ~/.local/bin/cover
Die Kern-Binärdatei hat keine cgo-Abhängigkeit. Standard-Go-Cross-Compilierung funktioniert:
GOOS=linux GOARCH=arm64 go build -o cover-linux-arm64 ./cmd/cover
GOOS=windows GOARCH=amd64 go build -o cover.exe ./cmd/cover
| Bereich | Abgedeckte Funktionalität |
|---|---|
| Policy | Deklarative Regeln mit den Aktionen allow, placeholder, pseudonymize, mask, redact und block |
| Realistische Ersetzungen | Deterministische Generatoren für IP-Adressen, Hosts, Domains, E-Mails, Benutzernamen, Passwörter, UUIDs, URLs, Aliase, numerische Identifikatoren, IBANs und Telefonnummern |
| Kontextbewusste Regeln | JSON-Schlüssel innerhalb von Tool-Result-Strings, HTTP-Header, Cookies, Query-Parameter und Formularfelder, plus Regex- und integrierte Detektoren |
| Stabile Identitäten | Installationsschlüssel-basierte HMAC-Pseudonyme bleiben über Anfragen, Sitzungen und Neustarts hinweg konsistent |
| Mapping-Sicherheit | Begrenzte, sitzungsisolierte, nur im Speicher gehaltene reversible Mappings mit TTL- und Kapazitätsgrenzen |
| Inspektion | cover inspect zeigt eine Vorschau der geschützten JSON, ohne ein LLM zu kontaktieren |
| Diagnose | cover doctor verifiziert Policy, Daemon-Zustand, lokales Fail-Closed-Verhalten und Codex-Routing |
| Überwachung | Metadaten-only Audit- und Monitor-Ansichten, plus explizite Live-only-Inspektion von abgefangenem und weitergeleitetem Inhalt |
| Proxy-Härtung | Standardmäßig Loopback-Listener, Body- und Stream-Limits, generische sichere Fehler und Fail-Closed-Parsing |
| Streaming-Kompatibilität | OpenAI Responses, Chat Completions und Anthropic SSE-Wiederherstellung über Delta-Events, Heartbeats und verschachtelte Kanäle hinweg; JSON-sichere Tool-Argumente |
| Codex-Kompatibilität | Responses-API- und Router-Konfiguration, Komprimierungsprüfungen und unveränderliche encrypted_content-Felder |
| Optionaler semantischer Durchlauf | Ein lokaler llama.cpp-Detektor kann Freitext prüfen, den reguläre Ausdrücke übersehen |
cover init             # write ~/.config/cover/config.yaml
cover start --detach   # run in the background
cover doctor           # verify the local setup
cover test             # local redaction round trip, no network call
cover monitor          # watch privacy-safe request metadata
cover init fragt nach OpenAI, Anthropic oder einem benutzerdefinierten Upstream. Die vollständige
Konfiguration ist in configs/config.example.yaml dokumentiert.
| Befehl | Zweck |
|---|---|
cover install | Clients, Shell-Exporte und den Hintergrund-Proxy konfigurieren |
cover init | Die Konfigurationsdatei erstellen |
cover start [--detach] | Cover im Vordergrund oder Hintergrund starten |
cover stop | Den Hintergrundprozess stoppen |
cover restart | Ihn im Hintergrund neu starten |
cover status [--json] | Prozess-, Listener- und redigierten Upstream-Status anzeigen |
cover version [--json] | Build-Version, Commit und Datum anzeigen |
cover update [--version vX.Y.Z] | Ein verifiziertes GitHub-Release installieren; neu starten und Health prüfen, falls laufend (Linux/macOS) |
cover update --rollback | Die vorherige Binärdatei wiederherstellen, Konfiguration beibehalten |
cover env | Shell-Exporte für konfigurierte Clients ausgeben |
cover test | Eine synthetische lokale Redaktions- und Wiederherstellungsprüfung ausführen |
cover inspect request.json | Vorschau anzeigen, was Cover genau weiterleiten würde |
cover doctor [--json] | Konfigurations-, Datenschutz-, Daemon- und Routing-Prüfungen ausführen |
cover monitor | Aktuelle sichere Metadaten anzeigen und neuen Ereignissen folgen |
cover monitor --show-content | Ein sensibles Original → Ersetzung-Paar pro Zeile anzeigen; --json für vollständige Ereignisse hinzufügen |
cover models pull | Die optionale lokale Detektor-Laufzeit und das Modell herunterladen |
cover models status | Installation und Konfiguration des lokalen Detektors melden |
cover completion | Shell-Completion-Skripte generieren |
