
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/cybersecurityworks553/cve-2021-42392-detect
SchwachstellenscannerInformationsbeschaffungWebsicherheitNetzwerksicherheitPenetrationstests
GitHubcybersecurityworks553/cve-2021-42392-detect

CVE-2021-42392-Detect

Scannt eine Liste von IPs, um verwundbare H2-Datenbankkonsolen zu erkennen, identifiziert Webseiten und prüft Zugriffsbeschränkungen für CVE-2021-42392.

Repository anzeigen
7254vor 4 JahrenNoch nicht geprüft
Teilen

CVE-2021-42392-Detect

Über

Das Skript erkennt verwundbare H2-Server für die angegebene Liste von IPs. Es kann die H2-Console-Webseiten identifizieren und auf Zugriffsbeschränkungen prüfen.

Verwendung

Erstellen Sie eine Datei mit einer Liste von IPs und benennen Sie die Datei IP.txt. Platzieren Sie die 'IP.txt' und 'h2-detect.py' in einem Verzeichnis und führen Sie das Skript aus.

Hier ist "IP.txt" der Standard-Dateiname, der fest im Skript kodiert ist. Das Skript kann jedoch auch einen beliebigen Dateinamen als Eingabeargument annehmen. Wenn kein Dateiname angegeben wird, sucht es nach der Datei "IP.txt" im aktuellen Verzeichnis. Wird sie nicht gefunden, wird ein Datei-nicht-gefunden-Fehler ausgegeben.

Geben Sie also entweder einen Dateinamen an oder platzieren Sie einfach die IP.txt-Datei zusammen mit dem h2_detect.py-Skript.
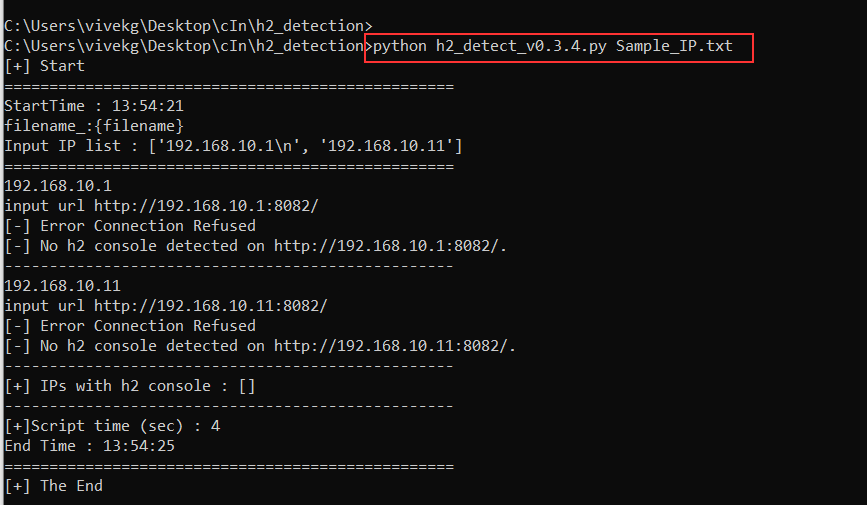
usage1

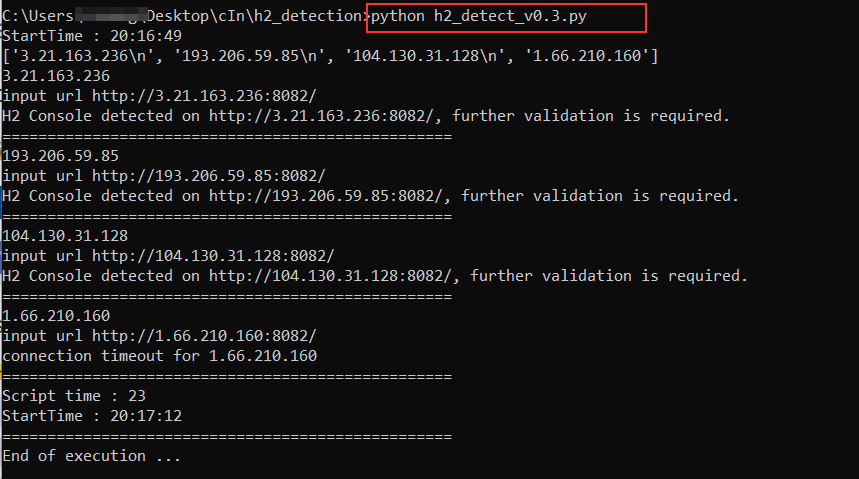
usage2

Skript-Syntax

# Verwendung des Standard-Dateinamens  
`$ python h2_detect_v0.3.py IP.txt ` oder  `$ python h2_detect_v0.3.py`

# Dateinamen angeben
`$ python3 h2_detect_v0.3.py <filename.txt>`
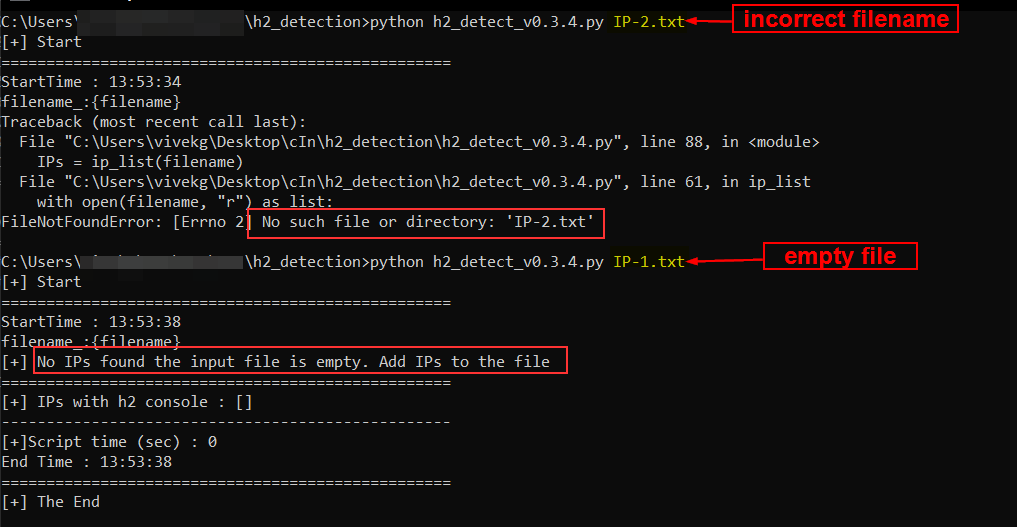
Fehler

error

Anforderungen

pip install bs4

Erstellt von

Vivek Gopal

Sicherheitsanalyst

Cybersecurityworks

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    257
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    247

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






