Schwachstellenforschung, zerstörungsfreie CVE-Verifikation (CVE-2026-23813 ArubaOS-CX) & automatisierte Linux/PHP-Härtungssuiten — von Abishek M A (CyberAeonic)

Autor: Abishek M A (@cyberaeonic) — InCTF 2026 National Finals Qualifier • CCNA • Offensive & Defensive Security Engineering
Dieses Repository enthält bereinigte Methoden zur Verifikation von Schwachstellen, differenzielle Sondierungen von Authentifizierungsgrenzen und automatisierte Runtime-Hardening-Suiten, die im Rahmen von Security-Research und Laborvalidierungen entwickelt wurden.
CVE-2026-23813)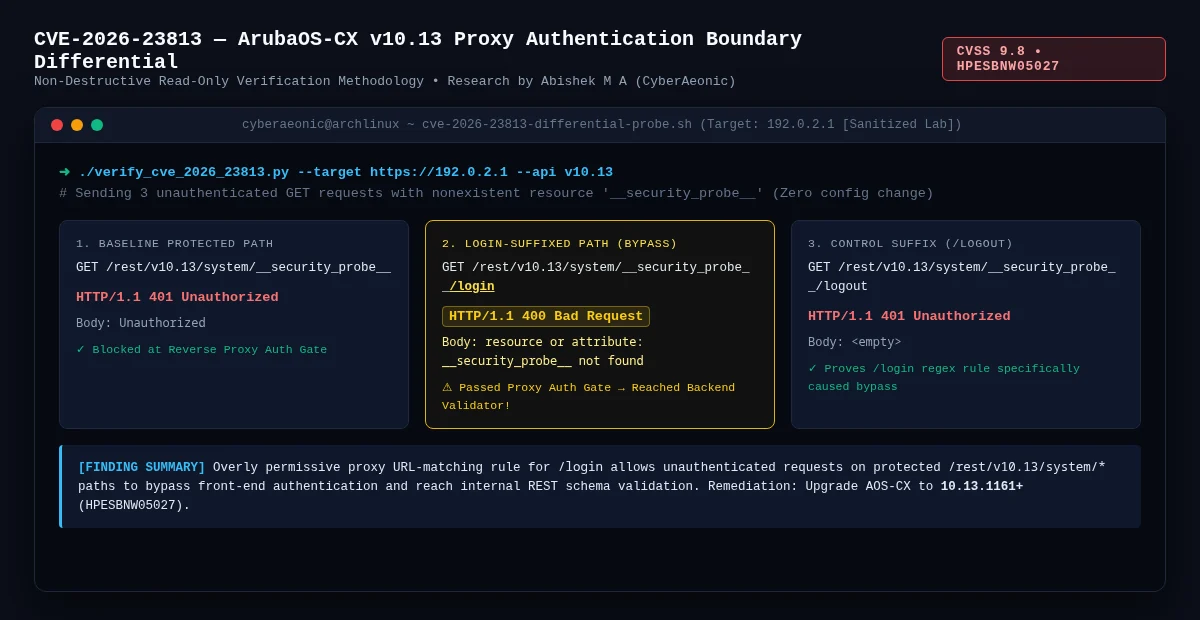
Entwickelt wurde eine zu 100 % schreibgeschützte, nicht-destruktive differenzielle HTTP-Sondierungsmethodik, um Umgehungen der Authentifizierungsgrenze von Reverse-Proxys auf HPE ArubaOS-CX (v10.13)-Netzwerkgeräten im Einklang mit CVE-2026-23813 (CVSS 9.8, Advisory HPESBNW05027) zu verifizieren.
Anstatt destruktive Konfigurationsänderungen oder Passwort-Reset-Payloads auf Live-Infrastruktur auszuführen, verwendet diese Technik eine absichtlich nicht existierende Ressource (__security_probe__) über drei differenzielle Pfade, um nachzuweisen, ob die Regex-Regel des Front-End-Proxys Anfragen mit /login-Suffix an der Authentifizierungsschranke vorbeilässt:
| Sondierungstyp | Nicht authentifizierte HTTP-Anfrage | Status | Antwortkörper | Interpretation der Grenze |
|---|---|---|---|---|
| 1. Baseline geschützt | GET /rest/v10.13/system/__security_probe__ | 401 | Unauthorized | Blockiert an der Authentifizierungsschranke des Reverse-Proxys |
| 2. Suffix-Umgehung | GET /rest/v10.13/system/__security_probe__/login | 400 | resource or attribute: __security_probe__ not found | Proxy-Auth-Schranke umgangen → Backend-Schema-Validator erreicht |
| 3. Kontroll-Suffix | GET /rest/v10.13/system/__security_probe__/logout | 401 | <empty> | Blockiert an der Proxy-Schranke (bestätigt die Spezifität des /login-Suffixes) |
aruba-cve-2026-23813/aruba-authentication-finding.md)reproduction-and-methodology.md)auth-boundary-evidence.json)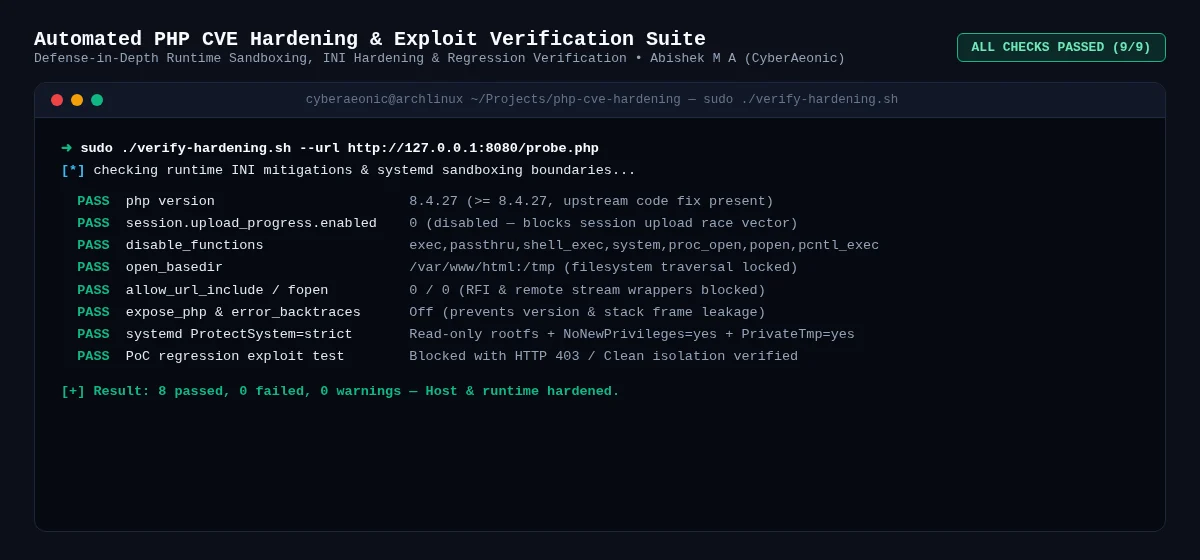
Eine End-to-End-Suite für Defense-in-Depth-Hardening, Sandboxing und Regressionsverifikation, die darauf ausgelegt ist, kritische Schwachstellen in PHP/CGI und bei Session-Upload-Races (Mitigationen der Klasse CVE-2026-109618 / CVE-2026-109619) auf produktiven Linux-Servern zu entschärfen.
php-cve-hardening/apply-hardening.sh: Automatisiert die Absicherung von php.ini (session.upload_progress.enabled=0, disable_functions, open_basedir, allow_url_include=0, expose_php=Off) und wendet striktes systemd-Service-Sandboxing an (ProtectSystem=strict, NoNewPrivileges=yes, PrivateTmp=yes).verify-hardening.sh: Verifikations-Engine mit zwei Modi (lokale Host-Inspektion + Remote-Prüfung via --url-Sonde) mit JSON-Ausgabe, die PASS/FAIL über alle Mitigationskontrollen hinweg meldet.update-php.sh & rollback.sh: Skripte für sichere Upgrades und atomaren Konfigurations-Rollback für Incident-Response ohne Ausfallzeit.@cyberaeonicgithub.com/cyberaeonic/Reaper): Hochgradig nebenläufige Go-Plattform für Repository-Exposure und Secret-Intelligence mit Shannon-Entropie-Bewertung und Worker-Pools.github.com/cyberaeonic/reaper-agent): Datenschutzfreundlicher KI-Secret-Remediator, der Anmeldedaten im Speicher maskiert und automatisierte GitHub-Fix-PRs öffnet.github.com/cyberaeonic/vocal.sh): Echtzeit-Detektor für SSH-Brute-Force-Angriffe auf Linux /var/log/auth.log und auditiver SOC-Alarm-Daemon mit <130ms.







