[!CAUTION]
Dieses Repository ist nicht mehr gewartet, besuchen Sie https://github.com/sadreck/crackerjack für die neueste Version.
CrackerJack
Web-Oberfläche für Hashcat von Context Information Security
Inhaltsverzeichnis
Einführung
CrackerJack ist eine Weboberfläche für Hashcat, entwickelt in Python.
Architektur
Dieses Projekt zielt darauf ab, die GUI und Hashcat unabhängig zu halten. Kurz gesagt, so funktioniert es:
- Benutzer lädt Hashes hoch, wählt Wortliste/Regeln/Maske usw. aus und klickt auf 'Start'.
- Webserver startet einen neuen screen.
- Generiert den Hashcat-Befehl basierend auf den Einstellungen.
- Führt den Befehl im screen aus.
- Überwacht die Ausgabe des screens, parst diese und zeigt sie in der GUI an.
Dadurch ist CrackerJack zukunftssicher, da es an die Ein-/Ausgabe von Hashcat gebunden ist. Auch wenn die GUI aus irgendeinem Grund nicht funktioniert, läuft hashcat weiter.
Funktionen
- Minimale Abhängigkeiten
- Vollständige Verwaltung von hashcat-Sitzungen.
- Starten/Stoppen/Pausieren/Wiederherstellen laufender Sitzungen.
- Beenden von Knackjobs nach einem bestimmten Datum/Uhrzeit.
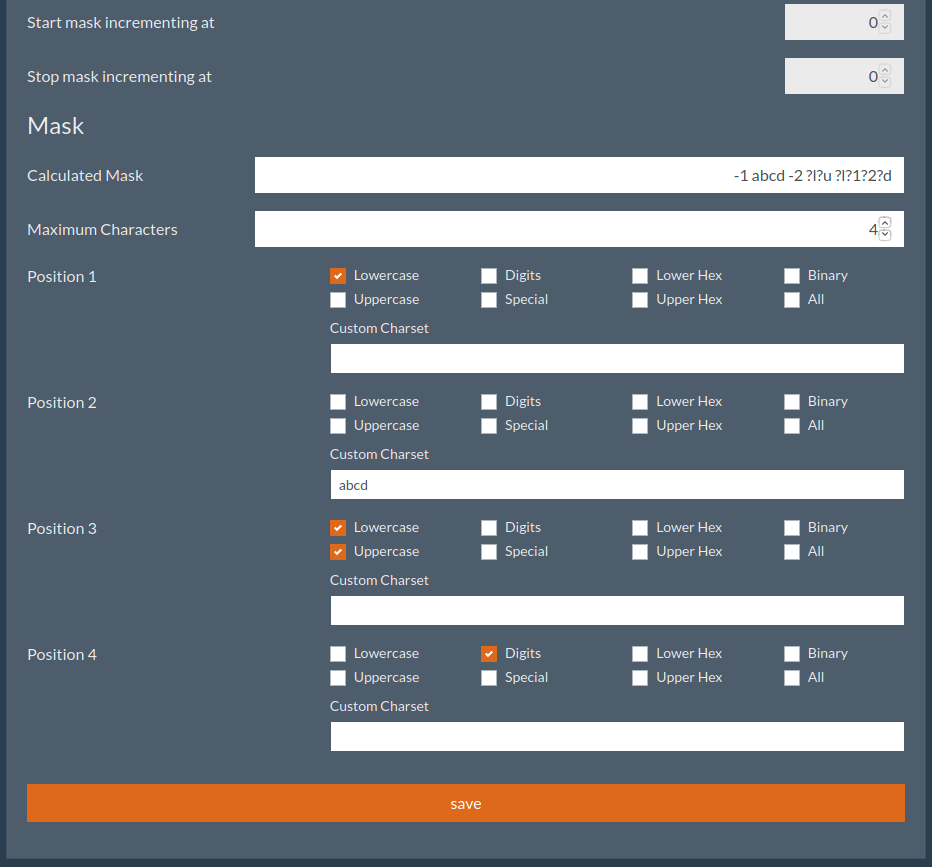
- Weboberfläche für Maskengenerierung (?a?l?u).
- Web-Push-Benachrichtigungen, wenn ein Passwort geknackt wird.
- Swagger 2.0 API.
- Erstellen von Wortlisten aus bereits geknackten Passwörtern und Rückführung in die Knacksitzung.
- Sitzungsverlauf, um nachzuverfolgen, welche Angriffe bereits durchgeführt wurden.
- Mehrbenutzerunterstützung (lokal und/oder LDAP).
- Wortlisten-/Masken-/Regelunterstützung.
- Unterstützung mehrerer Designs (Bootswatch).
- Einfache Einrichtung.
- Die gesamte Konfiguration erfolgt über die GUI. Keine manuelle Bearbeitung von Konfigurationsdateien erforderlich.
- Lokal unter Linux und Windows (WSL) ausführbar.
- Installation auf einem Server mit Ansible-Skripten (Ubuntu 14/16/18 und CentOS 7/8).
- Einfache Backups – alle Benutzerdaten befinden sich im Verzeichnis
./data.
- Fehlerbehebung von Sitzungen über SSH.
Einschränkungen
- Keine Lösung für die Job-Warteschlange – es ist nur für das On-Demand-Knacken von Passwörtern gedacht.
- Soll kein Ersatz für die Kommandozeile sein. Es ist ergänzend und unterstützt nur grundlegende und die häufigsten Knackaufgaben.
- Installiert keine GPU-Treiber. Die Hauptannahme ist, dass Sie bereits eine Knack-Hardware eingerichtet haben und eine Weboberfläche suchen.
- Wortlisten und Regeln sollten bereits auf dem System vorhanden sein.
Mitarbeit
Da wir auch einen internen Tracker pflegen, erstellen Sie bitte vor einem Beitrag ein Issue, um Änderungen/Funktionen zu diskutieren, bevor Sie diese implementieren.
Screenshots
Laufende Sitzung

Dashboard

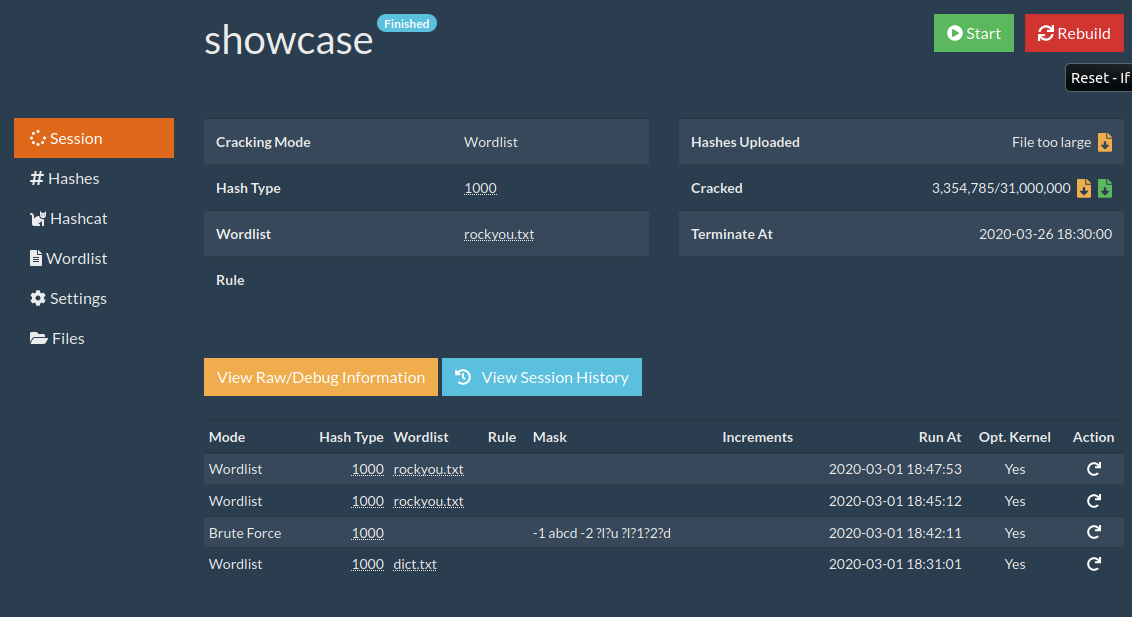
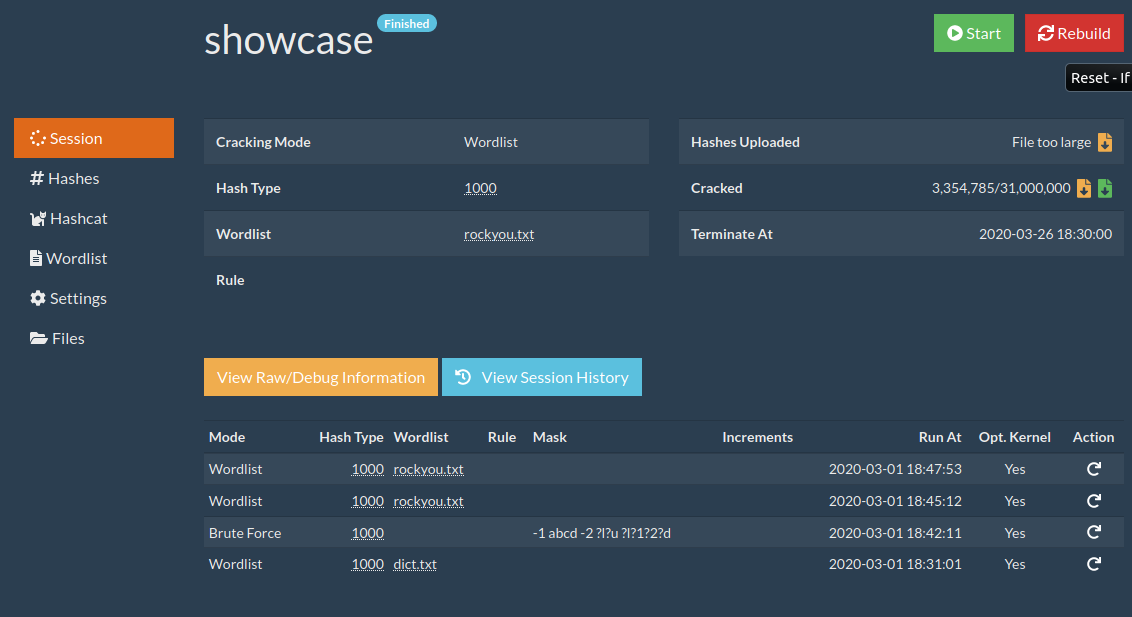
Sitzung
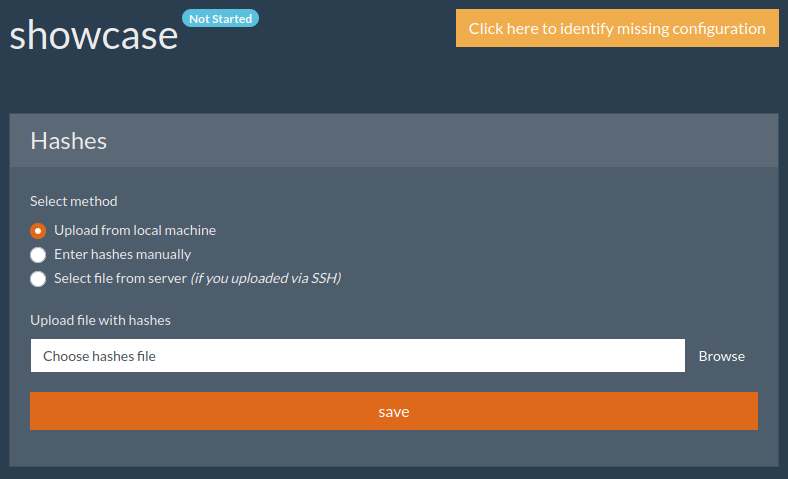
Auswahl von Hashes
HashType-Optionen

Wortlistenauswahl

Maskengenerierung
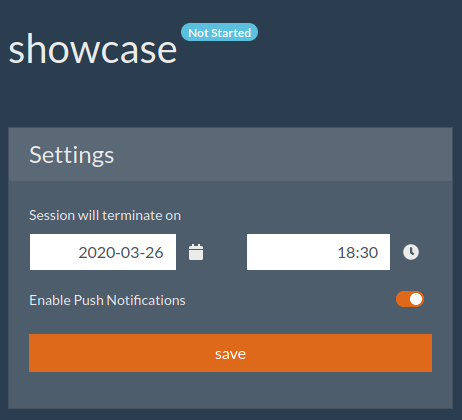
Allgemeine Sitzungseinstellungen
Lizenz
CrackerJack wird unter der MIT-Lizenz veröffentlicht.
Darüber hinaus werden die folgenden Drittanbieter-Komponenten verwendet:
 ctxis/crackerjack







