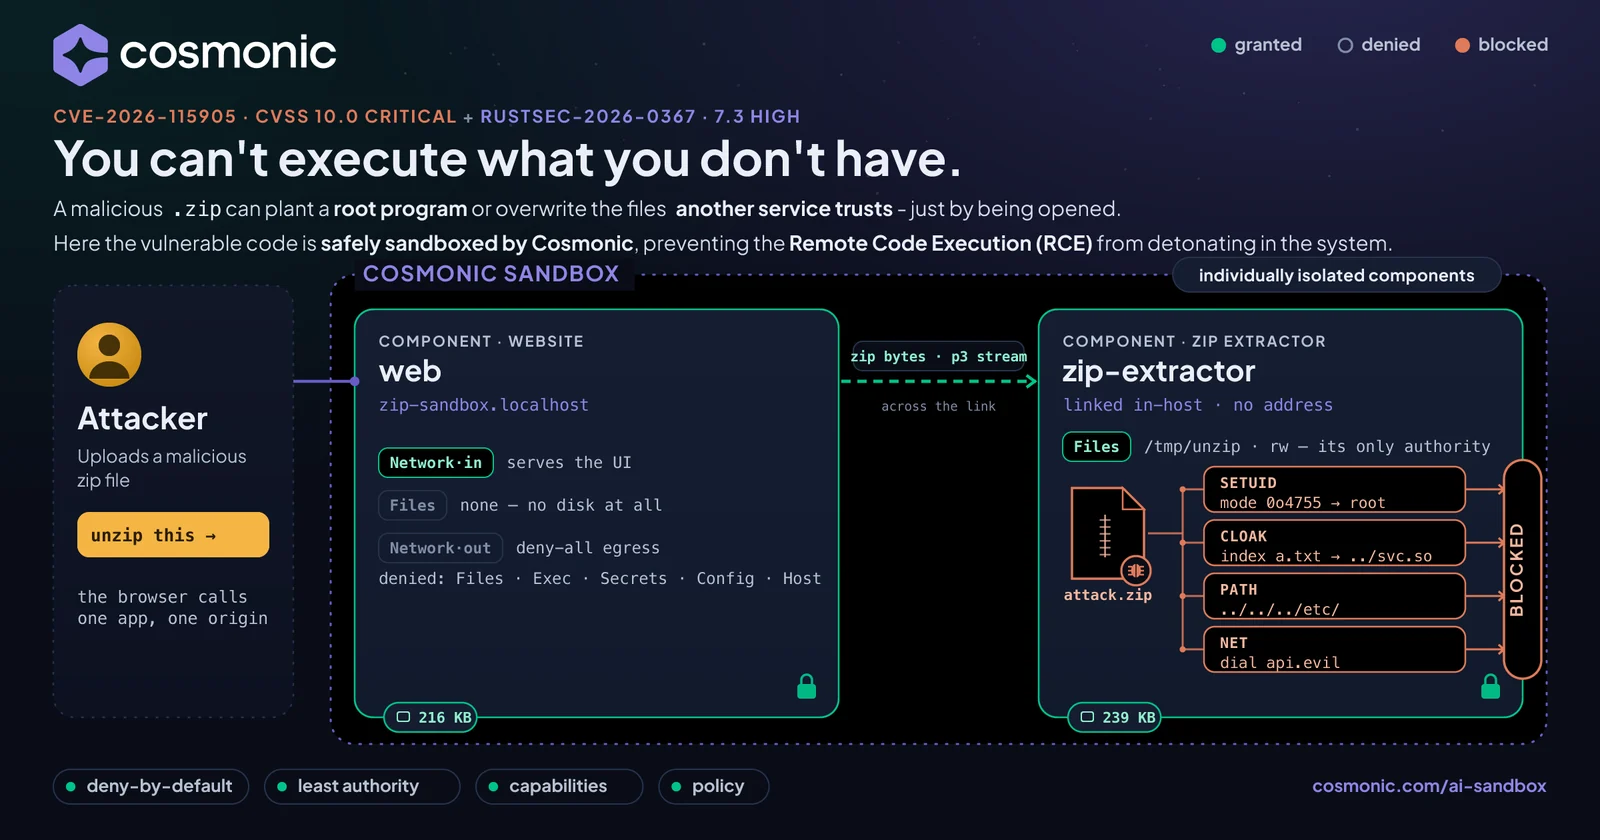
Live-Demo: dieselbe verwundbare Rust-Zip-Crate (RUSTSEC-2026-0367 setuid + CVE-2026-115905 Zip-Cloaking), eingeschlossen in einer standardmäßig verweigernden Cosmonic-WebAssembly-Sandbox.

Lies die vollständige Story im Cosmonic-Blog: Stopping Remote Code Execution with a Sandbox
Die Rust-Crate zip brachte innerhalb von neun Tagen zwei schwerwiegende Schwachstellen heraus, eine davon mit CVSS 10.0.
Dieses Repo führt genau diesen verwundbaren Code ungepatcht in einer Deny-by-default-
Cosmonic-Sandbox aus und lässt dich echte, präparierte Archive darauf abfeuern. Jeder
Angriff läuft. Keiner von ihnen kann etwas bewirken.
Schritt für Schritt: Sandboxed zip extractor (die Dokumentations-Anleitung)
Man kann nicht ausführen, was man nicht hat. Eine Sandbox muss den Angriff nicht erkennen. Sie startet mit nichts und übergibt dem Code nur die Fähigkeiten, die du gewährst: hier ein einziger Scratch-Ordner und kein Netzwerk. Siehe Prinzipien sicherer Agentenplattformen.
Die Demo-Seite hat einen roten Button pro Szenario. Jeder streamt ein echtes, präpariertes Archiv in die Sandbox; nichts ist gepatcht.
| Button | Schwachstelle | Was das präparierte Archiv tut | In der Sandbox |
|---|---|---|---|
| Bug 1: setuid-Bits | RUSTSEC-2026-0367 · setuid · CVSS 7.3 | Drei Einträge tragen setuid-, setgid- und Sticky-Bits. Auf einem Unix-Extraktor würden sie einer abgelegten Datei Root-Rechte verleihen. | Alle drei Bits erreichen den Bericht; keines wird angewendet. |
| Bug 2: zip slip | CWE-22 / CWE-59 · zip slip über Symlinks | Drei Symlink-Einträge, die auf bekannte Pfade außerhalb des Ordners zielen: /etc/cron.d, /root/.ssh/authorized_keys und /tmp. zip 8.6.0 lehnt ../-Namen ab, aber unter Unix legt sein extract() diese Links ungeprüft an. | Alle drei landen als einfache Dateien mit dem Zieltext; kein Link existiert. |
| Bug 3: zip cloaking | CVE-2026-115905 · zip cloaking · CVSS 10.0 | Das zentrale Verzeichnis zeigt einem Scanner release-notes.txt; der lokale Header weist den Streaming-Extraktor der Crate an, home/you/.ssh/authorized_keys zu schreiben. | Der verschleierte Schreibvorgang wird ausgeführt, landet aber in /tmp/unzip, einem Wegwerfordner. |
| Alle Angriffe ausführen | alle drei gleichzeitig | Ein Archiv mit jedem der oben genannten Angriffe. | Alles oben Genannte, gemeinsam eingedämmt. |
Weitere IDs, falls du danach suchst: RUSTSEC-2026-0367 ist GHSA-vv5m-jxxh-4627 (CWE-732), und CVE-2026-115905 ist GHSA-m665-v7pm-7grj (CWE-436).
Beide Advisories betreffen zip 8.6.0, die hier absichtlich verwendete Version. Aktualisiere in deinem eigenen Code auf
zip 9.0.5, das beide behebt.
Installiere Cosmonic Desktop. Es führt WebAssembly-Komponenten als
sandboxed Workloads unter macOS, Windows und Linux aus und lauscht auf 127.0.0.1:8200.
Wende das Manifest an. deploy/zip-sandbox.workload.yaml
pinnt beide Komponenten per Digest auf ghcr, sodass nichts zu bauen ist. Der einfachste Weg ist ein KI-
Assistent, der mit dem MCP-Server von Desktop verbunden ist
(Connect coding agents):
„Wende
deploy/zip-sandbox.workload.yamlauf Cosmonic Desktop an und zeige mir dann seinen Status."
Oder kopiere das Manifest nach workloads/default/zip-sandbox.yaml im State-Verzeichnis von Desktop
(cosmonicd paths gibt es aus).
Öffne http://zip-sandbox.localhost:8200/ und drücke die roten Buttons, einen pro Szenario, oder lade dein eigenes Zip hoch.
Eine Stolperfalle. Der Extraktor braucht sein
/tmp/unzip-Volume. Die Quick-Deploy-Pfade von Desktop (cosmonic dev, Publish-Drafts, Einfügen eines Bildlinks) bauen eine Spec nur aus dem Image und lassen den Abschnittvolumesweg, woraufhin der Extraktor mit"sandbox unavailable"antwortet. Wende das Manifest wie geschrieben an.
Jedes Szenario hat einen API-Modus und ein herunterladbares Archiv, sodass Sie die Rohbytes untersuchen können:
| Szenario | Ausführen | Archiv herunterladen |
|---|---|---|
| Bug 1: setuid-Bits | /run?mode=suid (der Standard) | /suid.zip |
| Bug 2: Zip Slip | /run?mode=slip | /slip.zip |
| Bug 3: Zip-Cloaking | /run?mode=cloak | /cloak.zip |
| Alle Angriffe ausführen | /run?mode=all | /all.zip |
B=http://127.0.0.1:8200
curl -s -H 'Host: zip-sandbox.localhost' "$B/run?mode=all" | python3 -m json.tool

# or upload your own zip
curl -s -H 'Host: zip-sandbox.localhost' -H 'content-type: application/zip' \
     --data-binary @your.zip "$B/run" | python3 -m json.tool
Ein abgeschlossener Lauf von mode=all-Berichten:
MITIGATED: 3 privileged (setuid/setgid/sticky) entries in the archive, 0 applied;
3 zip-slip symlinks neutralized; 1 cloaked entry (CVE-2026-115905) honored but confined.
Everything stayed inside /tmp/unzip.
native-demo/ ist ein kleines CLI, das dieselbe verwundbare Crate direkt auf
macOS oder Linux ausführt, ohne Sandbox, sodass du zuerst beobachten kannst, wie die Angriffe erfolgreich sind. Es benötigt eine Rust-Toolchain.
cd native-demo
cargo run              # bug 1 (the setuid bit survives) and bug 3 (the cloaked path is written)
cargo run -- cloak     # bug 3 only
Bug 1 endet mit VULNERABLE: 1 file(s) kept a SUID/SGID/sticky bit after extraction, und
ls -l auf der extrahierten Datei zeigt -rwsr-xr-x. Bug 3 zeigt, dass der Scanner
release-notes.txt sieht, während der Streaming-Extraktor config/app.conf schreibt. Gleicher Code, gleiche Art
von Archiv; der einzige Unterschied ist, was dem Code übergeben wurde.
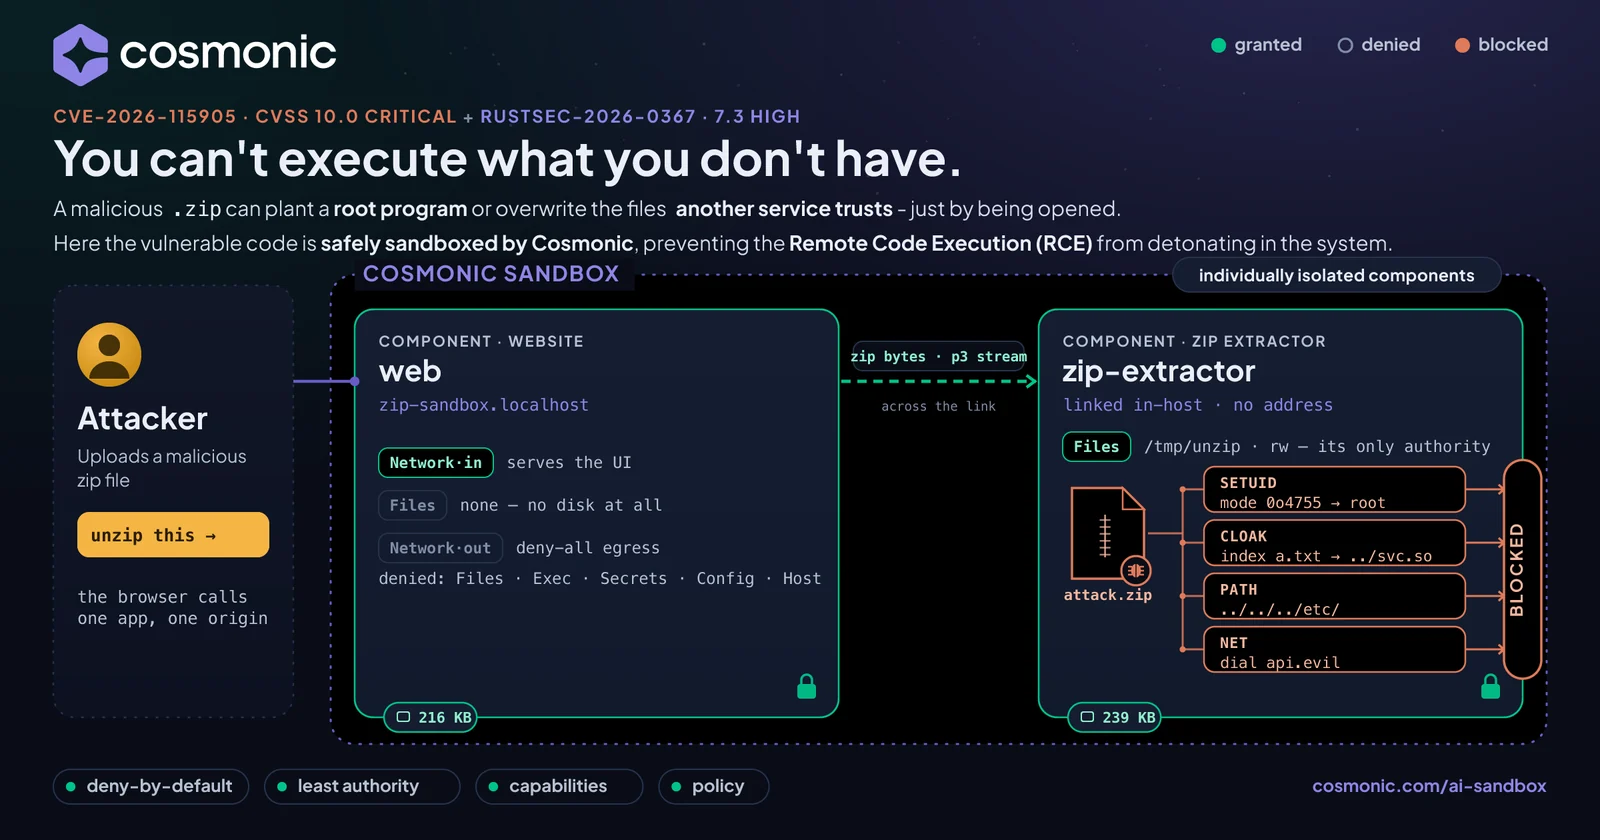
Eine Workload, zwei WebAssembly-Komponenten, jede in ihrer eigenen Sandbox mit eigenen Berechtigungen. web streamt das
hochgeladene Archiv an extractor über einen Live-stream<u8> innerhalb des Hosts; der Browser spricht nur
mit web.
| Komponente | Dateisystem | Netzwerk | HTTP | Aufgabe |
|---|---|---|---|---|
web | keines | kein Egress | stellt wasi:http/handler bereit | UI und Upload; speichert das Archiv nie |
extractor | nur /tmp/unzip (ephemer) | kein Egress | keines, nur über den Link erreichbar | das Entpacken, mit der verwundbaren Crate |
Diese Berechtigungen sind die gesamte Mitigation: