
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
sonicwall-sma1000-cve-2026-102257-check — Offline-Prüftool für SonicWall SMA1000-Nachweise zu CVE-2026-102257. Meldet Build- und Konfigurationsnachweise. Eigenständiges Python; JSON/CSV/HTML-Berichte; keine Exploit-Payloads. | Kitploit
Tools/GitHubGitHub/completetech-security/sonicwall-sma1000-cve-2026-102257-check
DefensivwerkzeugeSchwachstellenscannerSchwachstellenanalyseKonfigurationsprüfungNetzwerksicherheitIncident Response
GitHubcompletetech-security/sonicwall-sma1000-cve-2026-102257-check

sonicwall-sma1000-cve-2026-102257-check

Teilen

Offline-Prüftool für SonicWall SMA1000-Nachweise zu CVE-2026-102257. Meldet Build- und Konfigurationsnachweise. Eigenständiges Python; JSON/CSV/HTML-Berichte; keine Exploit-Payloads.

Repository anzeigenWebseite
1vor 23 TagenNoch nicht geprüft

sonicwall-sma1000-cve-2026-102257-check von CompleteTech LLC

Tests Python 3.10+ Keine Laufzeitabhängigkeiten AGPL-3.0 oder kommerzielle Lizenz

sonicwall-sma1000-cve-2026-102257-check

Offline-Triage ausschließlich anhand der Version für CVE-2026-102257: SonicWall SMA1000 (6210, 7210, 8200v) AMC-Archiv-Path-Traversal. Der Checker vergleicht vom Betreiber bereitgestellte Build-Strings mit der Tabelle der betroffenen und behobenen Builds des Herstellers und gibt JSON, CSV oder skriptfreies HTML aus.

Er kontaktiert niemals ein Ziel, sondiert kein Gerät und sendet keine Exploit-Payloads. Fehlende, qualifizierte, benutzerdefinierte, widersprüchliche und nicht abgedeckte Nachweise bleiben unknown.

Inhalt

  • Geltungsbereich und ehrliche Grenzen
  • Anforderungen
  • Schnellstart
  • Vorschau eines synthetischen Berichts
  • Versionsregeln
  • Verwendung
  • Ausgabe
  • Exit-Status
  • Ausgabedateien und Unterbrechungen
  • Externe Bedrohungsmetadaten
  • Quellen und Herkunft
  • Dokumentation
  • Mitwirken, Sicherheit und Lizenz

Geltungsbereich und ehrliche Grenzen

  • Nur ein Advisory. Dieses Repository behandelt CVE-2026-102257 auf den SonicWall-SMA1000-Modellen 6210, 7210 und 8200v. Andere SonicWall-Produkte liegen außerhalb des Geltungsbereichs, und diese CVE ist unabhängig von den anderen Schwachstellen im selben Herstellerbulletin.
  • Versionsnachweise, kein verifizierter Zustand. Ein Build-String ist eine Behauptung der Person, die ihn geliefert hat. Ein gemeldeter behobener Build ist keine Patch-Bestätigung, und ein gemeldeter betroffener Build ist keine bestätigte Ausnutzbarkeit.
  • exploitability ist immer not_tested. Der Checker hat keinen Netzwerkmodus, führt keinen Anwendungscode aus und sendet keine Exploit-Payloads. Es wird keine Bewertung eines eingesetzten Ziels beansprucht.
  • Unbekannt ist niemals sicher. Builds in der Lücke zwischen den betroffenen und behobenen Grenzen, Zweige, die die Herstellertabelle nicht auflistet, benutzerdefinierte Builds, widersprüchliche oder fehlerhafte Werte und fehlende Versionen sind alle unknown.
  • Konfigurationsbeobachtungen sind Hinweise. Die optionale Beobachtung authenticated_archive_handling (Inventarfeld oder --authenticated-archive-handling true|false|unknown) erfasst die vom Betreiber angegebene authentifizierte AMC-Archivverarbeitung. Sie ändert niemals die Versionsbewertung und ist kein Nachweis für Erreichbarkeit oder effektive Konfiguration.

Anforderungen

  • Python 3.10 oder neuer. Die CI führt Python 3.10 und 3.14 unter Linux, Windows und macOS aus.
  • Nur Standardbibliothek; es muss nichts installiert werden. Zur Laufzeit ist kein weiterer Checker erforderlich.
  • Nur lokale Eingaben: --version-Werte auf der Kommandozeile, JSON-Inventare oder CSV-Listen. Der Checker hat keine URL- oder Netzwerkeingabe.

Schnellstart

# Assess one reported build (prints JSON; exits 1 because this build is potentially affected)
python sonicwall_sma1000_cve_2026_102257_check.py --version 12.4.3-03526

# Assess the synthetic inventory and write a standalone HTML report
python sonicwall_sma1000_cve_2026_102257_check.py --inventory examples/inventory.example.json --format html --output report.html

# Show all options and exit statuses
python sonicwall_sma1000_cve_2026_102257_check.py --help

# Run the local-only test suite
python -m unittest -v

Die synthetische Inventarliste enthält bewusst Findings und Unbekannte, sodass ihr Beispielbefehl mit Exit-Code 1 endet. Echte Inventarlisten, Berichte und Ziele sollten außerhalb der Versionskontrolle aufbewahrt werden.
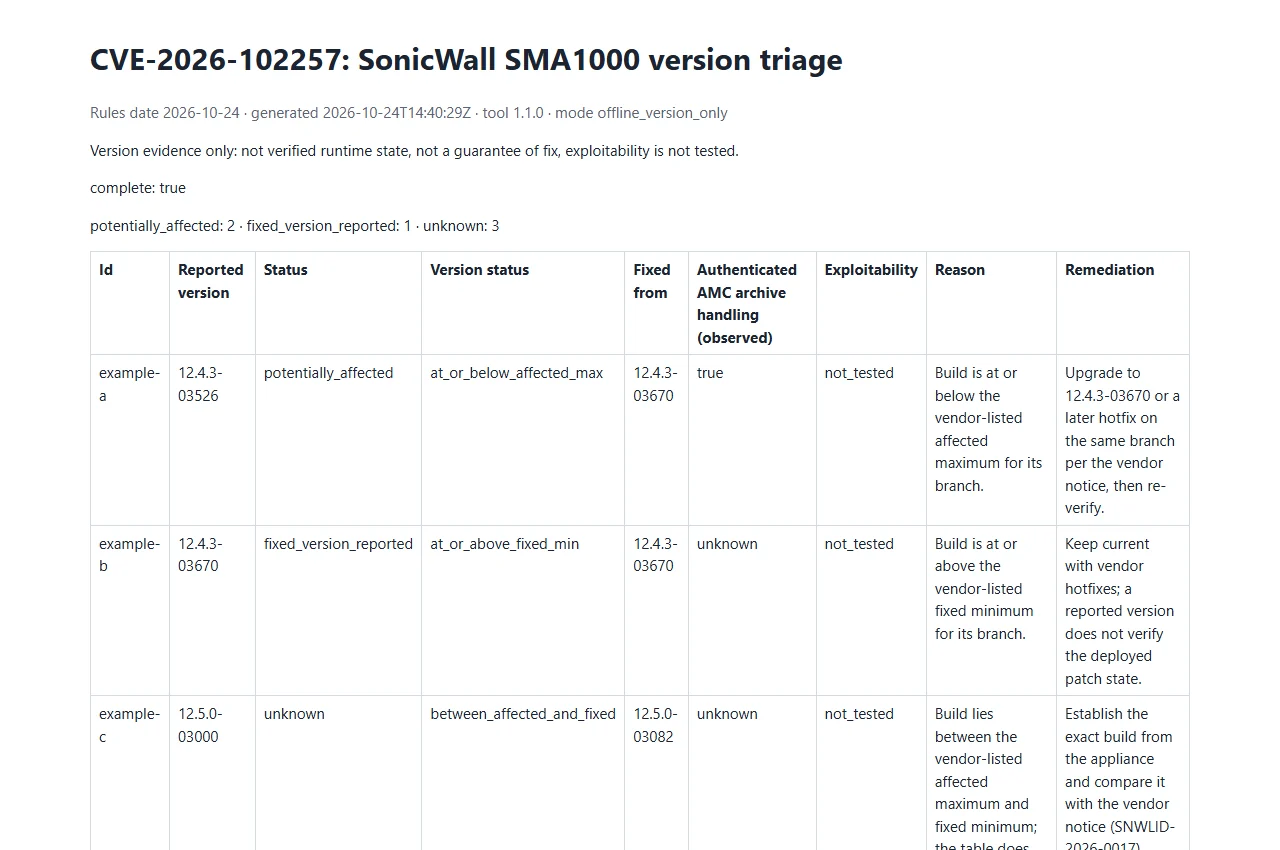
Vorschau des synthetischen Berichts

Synthetischer Bericht zu SonicWall SMA1000

Den synthetischen Beispielbericht öffnen. Nur Beispieldaten; dies ist keine Live-Bewertung.

Versionsregeln

Regeldatum 2026-10-24, gemäß SonicWall-Produktmitteilung SNWLID-2026-0017.

BranchBetroffen bisBehoben ab
12.4.312.4.3-0352612.4.3-03670
12.5.012.5.0-0295212.5.0-03082
  • Builds werden anhand der Build-Nummer innerhalb des exakten Branch verglichen. Der Hersteller nennt „and older versions“ und „and higher versions“, daher ist 12.4.3-9999999 gleich fixed_version_reported, und ein nicht aufgefülltes 12.4.3-3526 wird als Build-Nummer 3526 gelesen (1 bis 8 Ziffern; führende Nullen optional).
  • Builds in der Lücke zwischen der betroffenen und der behobenen Grenze sind unknown.
  • Andere Branches, einschließlich älterer (die Mitteilung nennt deren Abdeckung nicht), sowie jeder nicht parsbare Wert sind unknown.
  • Nur die SMA1000-Modelle 6210, 7210 und 8200v sind abgedeckt; jedes andere Modell ist unknown.

Verwendung

Geben Sie mindestens eine der Optionen --version, --inventory oder --csv-list an; ohne Eingabe endet der Checker mit Exit-Code 2. Quellen können kombiniert werden, und die als wiederholbar gekennzeichneten Flags dürfen mehrfach angegeben werden.

OptionZweck
--version BUILDGemeldeter Build, der bewertet werden soll (wiederholbar). Strenges Format <major>.<minor>.<patch>-<build>, etwa 12.4.3-03526. Kein führendes v, kein Prerelease- oder Herstellersuffix.
--branch BRANCHOptionale Gegenprüfung des Branch, etwa 12.4.3. Gilt für --version-Werte. Ein Branch, der nicht zum Build passt, ergibt unknown.
--model MODELOptionales Modell: 6210, 7210 oder 8200v. Gilt für --version-Werte. Ein nicht abgedecktes Modell ergibt unknown.
--authenticated-archive-handling true|false|unknownNur eine Betreiberbeobachtung (Standard unknown). Gilt für --version-Werte; ändert niemals version_status.
--inventory FILEJSON-Inventarliste, ein Objekt oder ein Array (wiederholbar).
--csv-list FILECSV-Liste mit einer Kopfzeile, die version enthält (wiederholbar).
--format json|csv|htmlBerichtsformat. Standard json.
--output FILEDen Bericht in eine Datei statt nach stdout schreiben. Verweigert das Überschreiben einer vorhandenen Datei.
--forceErlaubt --output, eine vorhandene Datei zu ersetzen.
--strictunknown-Ergebnisse für den Exit-Status als Findings zählen.

Eingabedateien

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    260
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    251

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →








