
 completetech-security/node-cve-2026-58044-check
Offline-Node.js-Evidenzprüfer für CVE-2026-58044: Request Smuggling über HTTP-Header-Limits. Einzelne Python-Datei; JSON/CSV/HTML-Berichte; keine Exploit-Payloads.





Offline-Evidenzprüfer für CVE-2026-58044 — Node.js: HTTP-Header-Limit-Request-Smuggling. Er vergleicht die von Ihnen gemeldeten Node.js-Versionen mit den in der Upstream-Advisory genannten korrigierten Releases und schreibt einen Triage-Bericht im CSV-, JSON- oder HTML-Format.
Der Prüfer vergleicht vom Betreiber gemeldete Laufzeitversionen. Es handelt sich um Versions-Evidenz-Triage, nicht um einen Schwachstellenscanner.
unknown.exploitability: not_tested. Es wird keine Ausnutzung, keine Verifizierung bereitgestellter Patches und keine Produktionsbewertung durchgeführt oder impliziert.fixed_version_reported bedeutet, dass die gemeldete Version gleich oder höher als das Upstream-Fix-Release ist. Es ist kein Beweis dafür, dass die bereitgestellte Laufzeit gepatcht ist.node_cve_2026_58044_check.py kann allein kopiert werden.# Assess one version and print a JSON report to stdout
python node_cve_2026_58044_check.py --version 22.23.2 --format json
# Assess a JSON inventory and save an HTML report to a new file
python node_cve_2026_58044_check.py --inventory examples/inventory.example.json --format html --output report.html
# Assess a CSV list; exit 1 if any result is potentially_affected or unsupported_runtime
python node_cve_2026_58044_check.py --csv-list inventory.csv --fail-on-finding
# List all options
python node_cve_2026_58044_check.py --help
Mindestens eine der Optionen --version, --inventory oder --csv-list ist erforderlich. Das Standardausgabeformat ist CSV, geschrieben nach stdout.
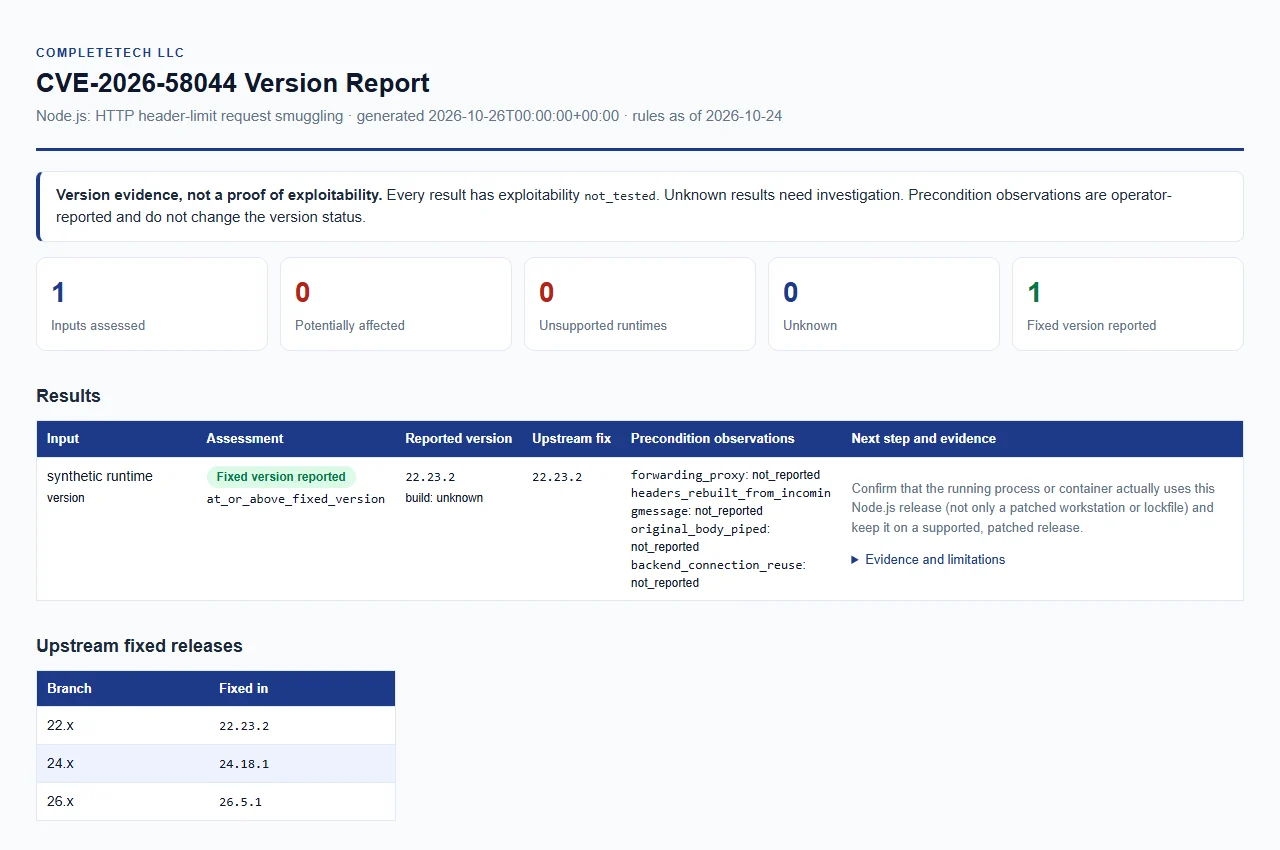
Den synthetischen Beispielbericht öffnen. Nur Beispieldaten; dies ist keine Live-Bewertung.
--version, --inventory und --csv-list können in einem Lauf kombiniert und wiederholt werden. Jeder --version-Wert sowie jeder Inventory- oder CSV-Eintrag beschreibt eine separate Laufzeitumgebung. JSON-, CSV- und HTML-Berichte werden aus denselben Belegen erzeugt.
| Option | Zweck |
|---|---|
--version VERSION (Alias --node-version) | Bewertet eine explizit angegebene Node.js-Version offline. Ein führendes v wird akzeptiert. Wiederholbar. |
--build-source SOURCE | Herkunft der --version-Builds, höchstens 512 Zeichen. Der Standardwert unknown wird als Upstream verglichen, ebenso upstream, official und official_upstream (ASCII, Groß-/Kleinschreibung unabhängig). Jeder andere Wert, etwa ein Anbietername, ergibt vendor_build_unverified. |
--forwarding-proxy, --headers-rebuilt-from-incomingmessage, --original-body-piped, --backend-connection-reuse | Jede Option akzeptiert true oder false. Zeichnet eine Betreiberbeobachtung für die --version-Eingaben auf. Siehe Vorbedingungsbeobachtungen. |
--inventory FILE | JSON-Objekt oder Array von Einträgen. Wiederholbar. Siehe Inventory-Formate. |
--csv-list FILE | CSV-Liste mit einer Spalte node_version. Wiederholbar. |
--format csv|json|html | Berichtsformat. Standard: csv. |
--output FILE | Speichert den Bericht in einer neuen Datei. Standard: stdout. |
--force | Ersetzt eine vorhandene Ausgabedatei. |
--brand NAME | Organisationsname, der im HTML-Bericht angezeigt wird, höchstens 512 Zeichen. Standard: CompleteTech LLC. |
--fail-on-finding | Beendet mit Exit-Code 1, wenn ein Ergebnis potentially_affected oder unsupported_runtime ist. |
--tool-version | Gibt den Toolnamen und die Version aus. |
--force nicht explizit angegeben wird. Das Ausgabeverzeichnis muss bereits existieren.--force.--force wird die Datei per Hardlink veröffentlicht; auf einem Dateisystem ohne Hardlinks wählen Sie ein anderes Dateisystem oder übergeben Sie --force explizit.--output weggelassen wird.Geprüft am 2026-10-24 gegen die offizielle Release-Advisory und die verlinkten korrigierten Releases (siehe Quellen und Herkunft).
| Node.js-Hauptversion | Korrigierte Version |
|---|---|
| 22.x | 22.23.2 |
| 24.x | 24.18.1 |
| 26.x | 26.5.1 |






