
 completetech-security/node-cve-2026-58041-check
Offline-Node.js-Nachweisprüfer für CVE-2026-58041: SQLite-Wiedergabe von Schreibvorgängen im gecachten Iterator. Einzelne Python-Datei; JSON/CSV/HTML-Berichte; keine Exploit-Payloads.





Offline-Prüfwerkzeug für Versionsnachweise zu CVE-2026-58041 — Node.js: SQLite cached iterator write replay.
Das Prüfwerkzeug vergleicht vom Betreiber gemeldete Node.js-Laufzeitversionen mit den korrigierten Releases in einem datierten Regel-Snapshot (geprüft am 2026-10-24). Es kontaktiert niemals Websites, führt keinen Node.js- oder Projektcode aus und sendet keine Exploit-Payloads; es gibt keinen Netzwerkmodus. Verborgene Versionen, benutzerdefinierte Builds, widersprüchliche Nachweise und nicht abgedeckte Branches bleiben unknown. Eine öffentliche URL ist kein Inventar.
Ergebnisse sind Triage-Nachweise, keine Laufzeitbewertung: Jedes Ergebnis hat exploitability: not_tested, und es wird keine Bewertung von bereitgestellten Zielen, Laufzeit-Attestierung oder Exploit-Verifizierung beansprucht.
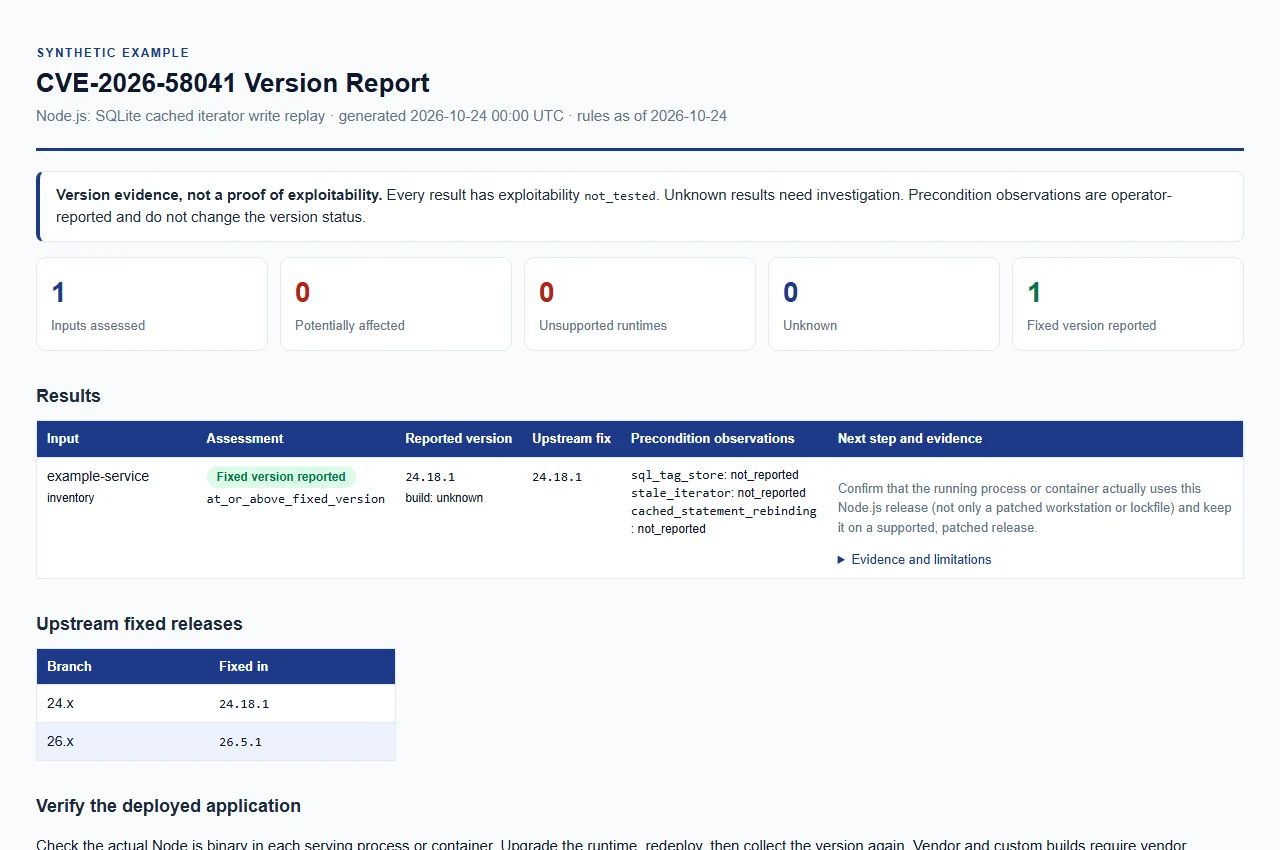
Den synthetischen Beispielbericht öffnen. Nur Beispieldaten; dies ist keine Live-Bewertung.
node_cve_2026_58041_check.py kann allein kopiert werden.python node_cve_2026_58041_check.py --version 24.18.1 --format json
Ohne --format ist der Bericht CSV. Die Ausgabe erfolgt nach stdout, sofern --output nicht angegeben ist.
# Several runtimes at once (each --version is a separate runtime)
python node_cve_2026_58041_check.py --version 24.18.1 --version 26.5.0 --format json
# JSON inventory to an HTML report file
python node_cve_2026_58041_check.py --inventory examples/inventory.example.json --format html --output report.html
# CSV inventory; exit 1 if any result is a finding
python node_cve_2026_58041_check.py --csv-list inventory.csv --fail-on-finding
# Help and local synthetic tests
python node_cve_2026_58041_check.py --help
python -m unittest -v
Mindestens eines von --version, --inventory oder --csv-list ist erforderlich. Alle drei können kombiniert und jeweils wiederholt werden; jeder --version-Wert beschreibt eine separate Laufzeitumgebung. JSON-, CSV- und HTML-Berichte werden aus denselben Nachweisen erstellt.
| Option | Zweck |
|---|---|
--version VERSION (Alias --node-version) | Bewertet eine explizit angegebene Node.js-Version offline; ein führendes v wird akzeptiert. Wiederholbar. |
--build-source SOURCE | Herkunft der --version-Builds, höchstens 512 Zeichen. Standard unknown, was als Upstream verglichen wird. upstream, official und official_upstream werden ebenfalls als Upstream behandelt; jeder andere Wert (etwa ein Anbietername) ergibt vendor_build_unverified. |
--sql-tag-store, --stale-iterator, --cached-statement-rebinding | Betreiberbeobachtung (true oder false), angewendet auf die --version-Eingaben. Siehe Ergebnisse interpretieren. |
--inventory FILE | JSON-Objekt oder -Array von Einträgen. Wiederholbar. |
--csv-list FILE | CSV mit einer Spalte node_version. Wiederholbar. |
--format csv|json|html | Berichtsformat. Standard csv. |
--output FILE | Schreibt den Bericht in eine neue Datei statt nach stdout. Das Verzeichnis muss bereits existieren. |
--force | Ersetzt eine vorhandene Ausgabedatei. Eingaben können niemals überschrieben werden, auch nicht mit --force. |
--brand NAME | Organisationsname, der im HTML-Bericht angezeigt wird, höchstens 512 Zeichen. Standard CompleteTech LLC. |
--fail-on-finding | Beendet mit Exit-Code 1, wenn ein Ergebnis potentially_affected oder unsupported_runtime ist. |
--tool-version, --help | Gibt die Tool-Version oder den Hilfetext aus. |
Vorhandene Berichtsdateien sind geschützt, sofern --force nicht explizit angegeben wird.
Geprüft am 2026-10-24 anhand der offiziellen Release-Advisory und der verlinkten korrigierten Releases. Dies sind Versionen, die der Hersteller als korrigiert meldet; der Prüfer kann nicht verifizieren, dass eine bestimmte Bereitstellung sie tatsächlich ausführt.
| Node.js-Hauptversion | Korrigierte Version |
|---|---|
| 24.x | 24.18.1 |
| 26.x | 26.5.1 |
Wie Versionen klassifiziert werden:
potentially_affected und erfordern eine Behebung.fixed_version_reported.unknown; eine neuere oder nicht aufgeführte Hauptversion wird nicht als gepatcht angenommen.unsupported_runtime als Upgrade-Hinweis, nicht als Behauptung, dass dieser konkrete Fehler in jedem historischen Build vorhanden ist. Das Ende des Lebenszyklus wird dem Node.js-Release-Zeitplan entnommen (https://raw.githubusercontent.com/nodejs/Release/main/schedule.json, geprüft am 2026-10-24).unknown. Unbekannte Builds dürfen nicht als sicher eingestuft werden.Die Quellen widersprechen sich bezüglich Node.js 22.x, und der Konflikt ist ungelöst:






