
 completetech-security/node-cve-2026-56846-check
Offline-Node.js-Evidenzprüfer für CVE-2026-56846: Speichererschöpfung durch zurückgehaltene HTTP/2-Header. Einzelne Python-Datei; JSON/CSV/HTML-Berichte; keine Exploit-Payloads.





Offline-Evidenzprüfer für CVE-2026-56846 — Node.js: HTTP/2-Speichererschöpfung durch zurückgehaltene Header. Er vergleicht vom Betreiber gemeldete Node.js-Laufzeitversionen mit den festen Releases, die im Security-Release des Herstellers genannt werden, und schreibt einen konservativen, rein versionsbasierten Triage-Bericht. Python 3.10+, nur Standardbibliothek; die ausführbare Datei kann allein kopiert werden.
Versionsnachweis, kein Expositions-Test. Die Ergebnisse beschreiben die von Ihnen gemeldeten Versionen. Sie belegen nicht, dass ein verwundbarer Codepfad erreichbar ist, dass eine eingesetzte Laufzeit gepatcht wurde oder dass irgendetwas ausgenutzt wurde.
Der Prüfer:
--version, ein JSON-Inventar oder eine CSV-Liste) mit den festen Releases für Node.js 22.x und 24.x;Der Prüfer:
exploitability: not_tested;Versteckte Versionen, benutzerdefinierte Builds, widersprüchliche Nachweise und nicht abgedeckte Release-Zweige bleiben unknown. Eine öffentliche URL ist kein Inventar.
# Assess one reported version and print JSON
python node_cve_2026_56846_check.py --version 22.23.2 --format json

# Assess the synthetic example inventory and save an HTML report
python node_cve_2026_56846_check.py --inventory examples/inventory.example.json --format html --output report.html

# Assess a CSV list (CSV is the default format) and exit 1 on a finding
python node_cve_2026_56846_check.py --csv-list inventory.csv --fail-on-finding

# Show all options, then run the local-only test suite
python node_cve_2026_56846_check.py --help
python -m unittest -v
Es gibt keinen automatischen Scan der aktuellen Maschine: Sie geben jede Version selbst an. --version ist wiederholbar; jeder Wert beschreibt eine separate Laufzeitumgebung.
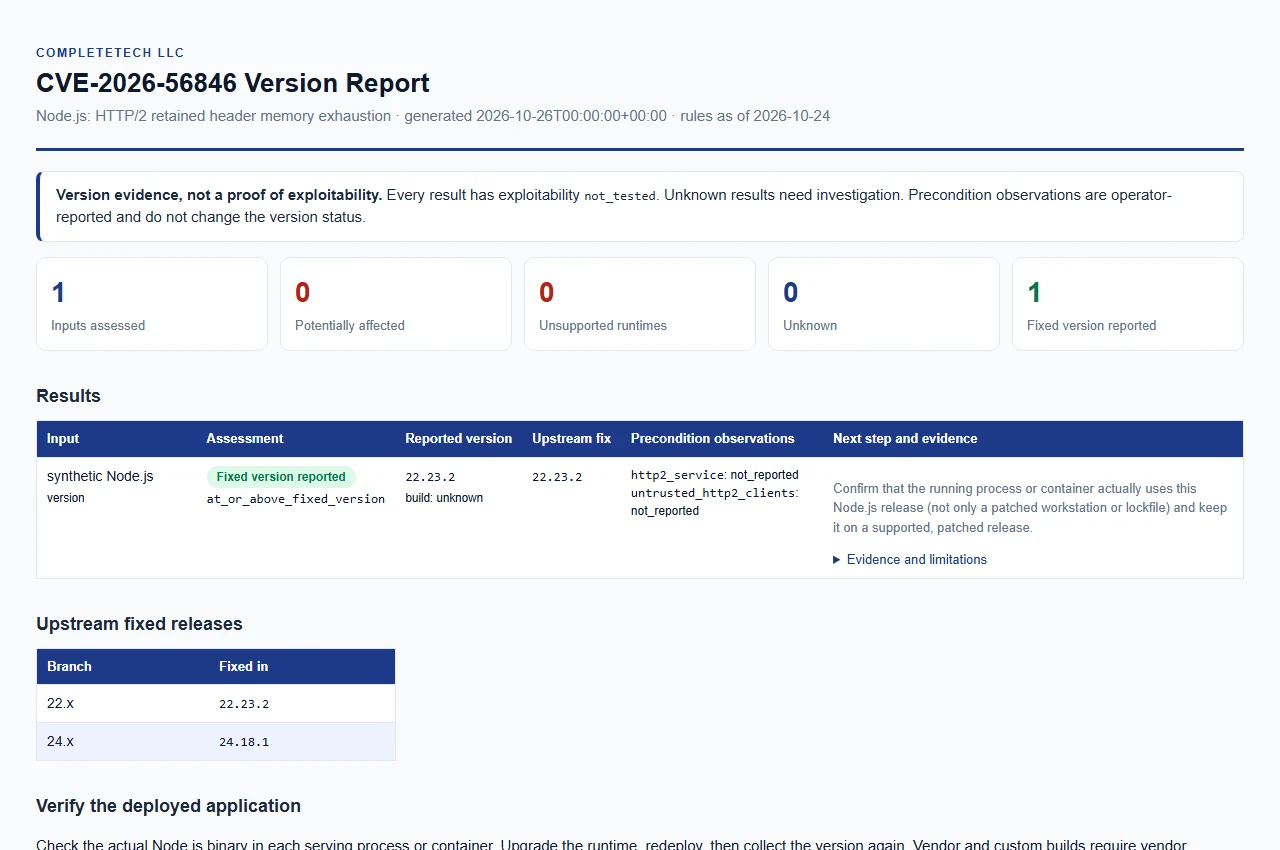
Den synthetischen Beispielbericht öffnen. Nur Beispieldaten; dies ist keine Live-Bewertung.
Geben Sie mindestens eine Eingabe an: --version, --inventory oder --csv-list. Eingaben können in einem Lauf kombiniert werden, und jede Eingabe erzeugt ihre eigene Ergebniszeile.
| Option | Zweck |
|---|---|
--version VERSION (Alias --node-version) | Bewertet eine explizit angegebene Node.js-Version offline. Ein führendes v wird akzeptiert. Wiederholbar; jeder Wert ist eine separate Laufzeitumgebung. |
--build-source SOURCE | Herkunft der --version-Builds, höchstens 512 Zeichen. unknown (der Standard), upstream, official und official_upstream werden als Upstream-Releases verglichen (Übereinstimmung ohne Beachtung der Groß-/Kleinschreibung); jeder andere Wert, etwa ein Anbietername, ergibt unknown mit vendor_build_unverified. |
--http2-service {true,false} | Betreiberbeobachtung, die auf jede --version-Eingabe angewendet wird. |
--untrusted-http2-clients {true,false} | Betreiberbeobachtung, die auf jede --version-Eingabe angewendet wird. |
--inventory FILE | JSON-Objekt oder Array von Einträgen. Wiederholbar. |
--csv-list FILE | CSV-Liste mit einer Spalte node_version. Wiederholbar. |
--format {csv,json,html} | Berichtsformat. Standard: csv. |
--output FILE | Speichert den Bericht in einer neuen Datei in einem vorhandenen Verzeichnis. Standard: stdout. |
--force | Ersetzt eine vorhandene Ausgabedatei. Eingaben können niemals überschrieben werden, auch nicht mit --force. |
--brand NAME | Organisationsname, der im HTML-Bericht angezeigt wird, höchstens 512 Zeichen. Standard: CompleteTech LLC. |
--fail-on-finding | Beendet mit Exit-Code 1, wenn ein Ergebnis potentially_affected oder unsupported_runtime ist (siehe Exit-Codes). |
--tool-version | Gibt den Toolnamen und die Version aus. |
Vorhandene Berichte sind geschützt, sofern nicht --force explizit angegeben wird. --build-source, --brand und die beiden Beobachtungsoptionen werden geprüft, bevor eine Eingabe gelesen wird.
Eine Inventardatei enthält ein Objekt oder ein Array von Objekten. Jeder Datensatz erfordert eine ganzzahlige schema_version mit dem Wert 1 und eine Zeichenkette node_version. Optionale Felder sind runtime (nur "node" wird akzeptiert), label, build_source und die beiden Beobachtungsschlüssel, jeweils ein boolescher Wert oder null. Unbekannte Schlüssel, doppelte Schlüssel, nicht-finite Zahlen und ungültige Typen werden abgelehnt. Siehe examples/inventory.example.json:






