 completetech-security/node-cve-2026-106074-check
Offline-Node.js-Nachweisprüfer für CVE-2026-106074: Duplizierung des Krypto-Entropie-Caches in Snapshots. Einzelne Python-Datei; JSON/CSV/HTML-Berichte; keine Exploit-Payloads.





Offline-Prüfwerkzeug für Versionsnachweise zu CVE-2026-106074 — Node.js: Duplizierung des Krypto-Entropie-Caches in Snapshots.
Es vergleicht die von Ihnen gemeldeten Node.js-Versionen mit den korrigierten Releases, die im offiziellen Node.js-Sicherheitsrelease vom Oktober 2026 genannt werden, und klassifiziert jede davon als potentially_affected, fixed_version_reported, unsupported_runtime oder unknown. Die Ergebnisse sind Triage-Nachweise, keine Laufzeitbewertung, keine Patch-Bestätigung und keine Exploit-Verifikation.
unknown.exploitability: not_tested.Python 3.10 oder neuer und ausschließlich die Standardbibliothek. Es gibt keine Laufzeitabhängigkeiten, und node_cve_2026_106074_check.py kann eigenständig kopiert und verwendet werden. CI führt die Tests unter Ubuntu und Windows mit Python 3.10 und 3.14 aus.
# Assess one reported version; print JSON to stdout
python node_cve_2026_106074_check.py --version 22.23.4 --format json

# Assess the synthetic example inventory and write an HTML report
python node_cve_2026_106074_check.py --inventory examples/inventory.example.json --format html --output report.html

# Assess a CSV list; exit 1 if any result is potentially_affected or unsupported_runtime
python node_cve_2026_106074_check.py --csv-list inventory.csv --fail-on-finding

# List every option
python node_cve_2026_106074_check.py --help
CSV ist das Standardformat und stdout ist das Standardziel. --version ist wiederholbar und kann mit --inventory und --csv-list kombiniert werden; jeder Wert bzw. Eintrag beschreibt eine separate Laufzeitumgebung. JSON, CSV und HTML werden aus denselben Belegen gerendert. Details siehe Kommandozeilenoptionen.
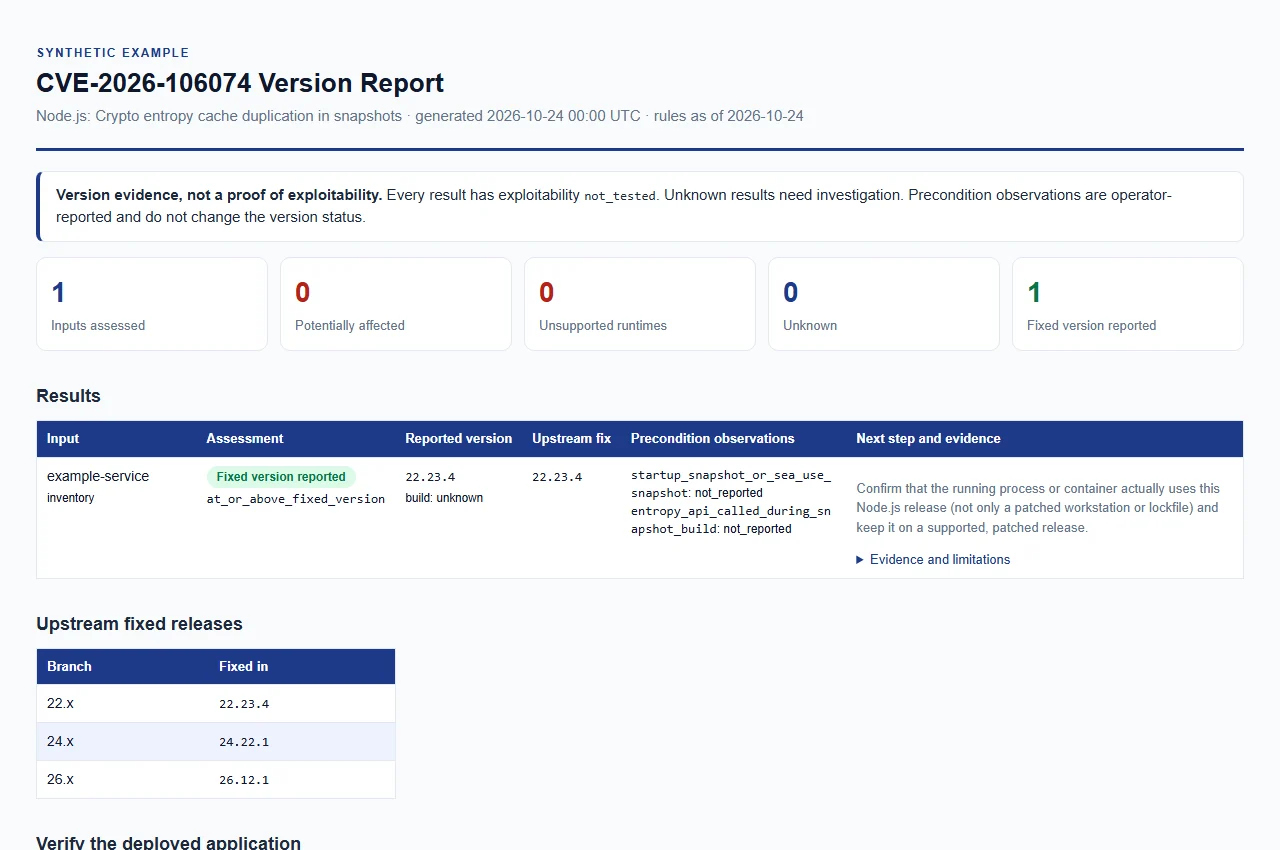
Den synthetischen Beispielbericht öffnen. Er verwendet ausschließlich Beispieldaten und ist keine Live-Bewertung.
Regeln überprüft am 2026-10-24 anhand der offiziellen Release-Advisory und der verlinkten behobenen Releases (die Advisory wurde am 2026-10-21 veröffentlicht).
| Node.js-Hauptversion | Behobene Version |
|---|---|
| 22.x | 22.23.4 |
| 24.x | 24.22.1 |
| 26.x | 26.12.1 |
Für jede aufgeführte Hauptversion erfordern Versionen unterhalb ihrer behobenen Version eine Behebung. Der Hersteller gibt in der Release-Advisory keine eingeführte Version an, daher wird jede frühere Version einer aufgeführten Hauptversion als potenziell betroffen behandelt.
| Gemeldete Version | Ergebnis |
|---|---|
| Einfache Version unterhalb der behobenen Version einer aufgeführten Hauptversion | potentially_affected |
| Behobene Version oder eine spätere einfache Version derselben aufgeführten Hauptversion | fixed_version_reported |
| Hauptversion, die im Node.js-Release-Zeitplan das Ende der Lebensdauer erreicht hat | unsupported_runtime |
| Jede andere Hauptversion (nicht aufgeführt und nicht am Ende der Lebensdauer im überprüften Zeitplan) | unknown |
| Fehlende, widersprüchliche, fehlerhafte, Prerelease-, Nightly- oder sonstige qualifizierte Version | unknown |
| Hersteller-, Distributions-, benutzerdefinierte oder nicht erkannte Build-Quelle | unknown |
Hinweise zu diesen Regeln:
unsupported_runtime ist eine Upgrade-Empfehlung, keine Behauptung, dass dieser spezielle Fehler in jedem historischen Build vorhanden ist. Es gilt für die Hauptversionen 4–21, 23 und 25 gemäß dem am 2026-10-24 überprüften Node.js-Release-Zeitplan sowie für Hauptversion 0 per Inferenz (der Zeitplan listet nur 0.8, 0.10 und 0.12 auf, die alle bis zum 2016-12-31 endeten).unknown (der Standard), upstream, official oder official_upstream oder gar keine wird als Upstream-Release verglichen; jeder andere Wert wird als Hersteller- oder benutzerdefinierter Build behandelt.fixed_version_reported ist eine Aussage über die gemeldete Version. Es ist kein Nachweis der eingesetzten Laufzeitumgebung und kein verifizierter eingesetzter Patch; eine Lockfile oder eine gepatchte Workstation belegt nicht, was der laufende Prozess verwendet.v entfernt werden. Nur einfache MAJOR.MINOR.PATCH-Versionen werden verglichen.Jede Eingabe beschreibt eine Node.js-Laufzeitumgebung. Eingaben sind wie unter Grenzen, Exit-Codes und Unterbrechung beschrieben begrenzt.







