 completetech-security/node-cve-2026-106073-check
Offline-Node.js-Nachweisprüfer für CVE-2026-106073: Umgehung des Lesezugriffs über realpathSync im Permission Model. Einzelne Python-Datei; JSON/CSV/HTML-Berichte; keine Exploit-Payloads.





Offline-Prüfwerkzeug für Versionsnachweise zu CVE-2026-106073 — Node.js: Permission Model realpathSync read bypass.
Es vergleicht die von Ihnen gemeldeten Node.js-Versionen mit den in der Node.js-Sicherheitsempfehlung genannten korrigierten Releases und kennzeichnet jede einzelne für die Triage. Es handelt sich um ein Python-Skript, das nur die Standardbibliothek verwendet und eigenständig kopiert und ausgeführt werden kann.
exploitability: not_tested, und eine gemeldete korrigierte Version ist keine Bestätigung, dass eine eingesetzte Laufzeitumgebung gepatcht ist.unknown.# Assess one version and print JSON to stdout
python node_cve_2026_106073_check.py --version 22.23.4 --format json
# Assess a JSON inventory and save an HTML report (refuses to overwrite an existing file)
python node_cve_2026_106073_check.py --inventory examples/inventory.example.json --format html --output report.html
# Assess a CSV list and exit 1 if any result is potentially_affected or unsupported_runtime
python node_cve_2026_106073_check.py --csv-list inventory.csv --fail-on-finding
# Show all options, then run the local-only tests
python node_cve_2026_106073_check.py --help
python -m unittest -v
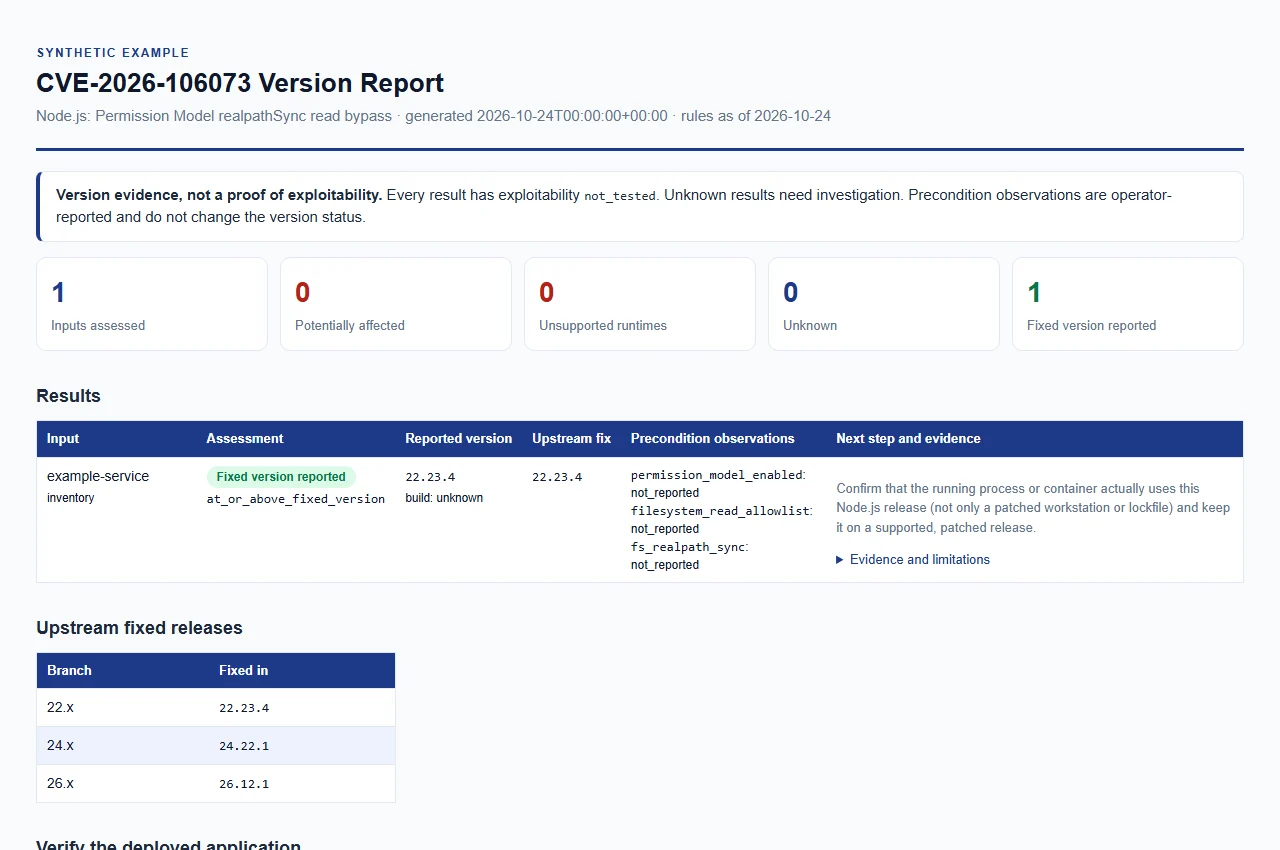
Den synthetischen Beispielbericht öffnen. Nur Beispieldaten; dies ist keine Live-Bewertung.
Mindestens eine der Optionen --version, --inventory oder --csv-list ist erforderlich. Sie können kombiniert werden und werden in dieser Reihenfolge ausgewertet.
| Option | Zweck |
|---|---|
--version VERSION (Alias --node-version) | Bewertet eine explizit angegebene Node.js-Version. Ein führendes v wird akzeptiert. Wiederholbar; jeder Wert beschreibt eine separate Laufzeit. |
--build-source SOURCE | Herkunft der --version-Builds (höchstens 512 Zeichen). Leer, unknown (Standard), upstream, official und official_upstream werden als Upstream-Builds behandelt; jeder andere Wert, etwa ein Anbietername, ergibt unknown (siehe Ergebnisse interpretieren). |
--permission-model-enabled, --filesystem-read-allowlist, --fs-realpath-sync | Jede Option akzeptiert true oder false. Zeichnet eine Betreiberbeobachtung für die --version-Eingaben auf. Siehe Vorbedingungsbeobachtungen. |
--inventory FILE | JSON-Objekt oder Array von Einträgen. Wiederholbar. |
--csv-list FILE | CSV-Liste mit einer Spalte node_version. Wiederholbar. |
--format {csv,json,html} | Berichtsformat. Standard: csv. Alle Formate enthalten dieselben Belege. |
--output FILE | Speichert den Bericht in einer neuen Datei. Standard: stdout. Das Verzeichnis muss bereits existieren. |
--force | Ersetzt eine vorhandene Ausgabedatei. Ohne diese Option sind vorhandene Berichte geschützt. Eingabedateien können niemals überschrieben werden, auch nicht mit --force. |
--brand NAME | Organisationsname, der im HTML-Bericht angezeigt wird (höchstens 512 Zeichen). Standard: CompleteTech LLC. |
--fail-on-finding | Beendet mit Exit-Code 1, wenn ein Ergebnis potentially_affected oder unsupported_runtime ist. Betriebliche Fehler führen weiterhin zu Exit-Code 2. |
--tool-version | Gibt den Toolnamen und die Version aus. |
Beide Formate akzeptieren höchstens 512 Zeichen pro Textfeld. Beispiele finden sich in examples/inventory.example.json.
JSON ist ein Objekt oder ein Array von Objekten. Jeder Datensatz erfordert die Ganzzahl schema_version: 1 und den String node_version. Optionale Felder sind runtime (nur "node"), label, build_source und die unten aufgeführten Beobachtungsschlüssel, jeweils true, false oder null. Unbekannte Schlüssel, doppelte Schlüssel, nicht-finite Zahlen und ungültige Typen werden abgelehnt.
CSV erfordert eine Kopfzeile mit einer Spalte node_version. Optionale Spalten sind label, build_source und die unten aufgeführten Beobachtungsspalten, deren Zellen exakt true, false oder leer sein müssen. Nicht dokumentierte oder doppelte Spalten, Zeilen mit einer anderen Anzahl von Feldern als die Kopfzeile, einfache Anführungszeichen innerhalb nicht in Anführungszeichen gesetzter Zellen sowie NUL-Zeichen werden abgelehnt. schema_version und runtime sind keine CSV-Spalten.
Wenn label weggelassen wird, werden Einträge mit dem Dateinamen (ohne Erweiterung) und der Eintragsnummer beschriftet.
| Beobachtungsschlüssel | Bedeutung |
|---|---|
permission_model_enabled | Permission-Modell aktiviert |
filesystem_read_allowlist | Dateisystem-Lese-Allowlist |
fs_realpath_sync | fs-realpath-Synchronisierung |






